> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/hacking-tools/web/burpsuite.md).
# Burp Suite
Заметки по тестированию на проникновение в веб-приложения с Burp Suite, охватывающие перехват в Proxy, проверку в Repeater, автоматизацию в Intruder, анализ в Comparer, манипуляцию HTTP-запросами, тестирование payload'ов, тестирование аутентификации, уязвимостей
{% hint style="info" %}
**Burp Suite** Это широко используемый инструмент кибербезопасности для оценки уязвимостей веб-приложений. Он предлагает набор функций, которые позволяют специалистам по безопасности выявлять, эксплуатировать и устранять потенциальные слабые места в веб-сайтах и приложениях посредством тестирования на проникновение и анализа безопасности.
{% endhint %}
## Рабочий процесс Burp Suite
1. Настройте прокси браузера и перехватите запрос, который представляет целевое поведение.
2. Используйте историю Proxy, чтобы понять параметры, cookie, заголовки, перенаправления и состояние аутентификации.
3. Отправляйте интересные запросы в Repeater для ручной проверки с минимальными изменениями полезной нагрузки.
4. Используйте Intruder только после подтверждения позиции полезной нагрузки и ожидаемого сигнала ответа.
5. Сравнивайте запросы и ответы, когда уязвимость зависит от тонких различий в коде состояния, длине, заголовках или содержимом тела.
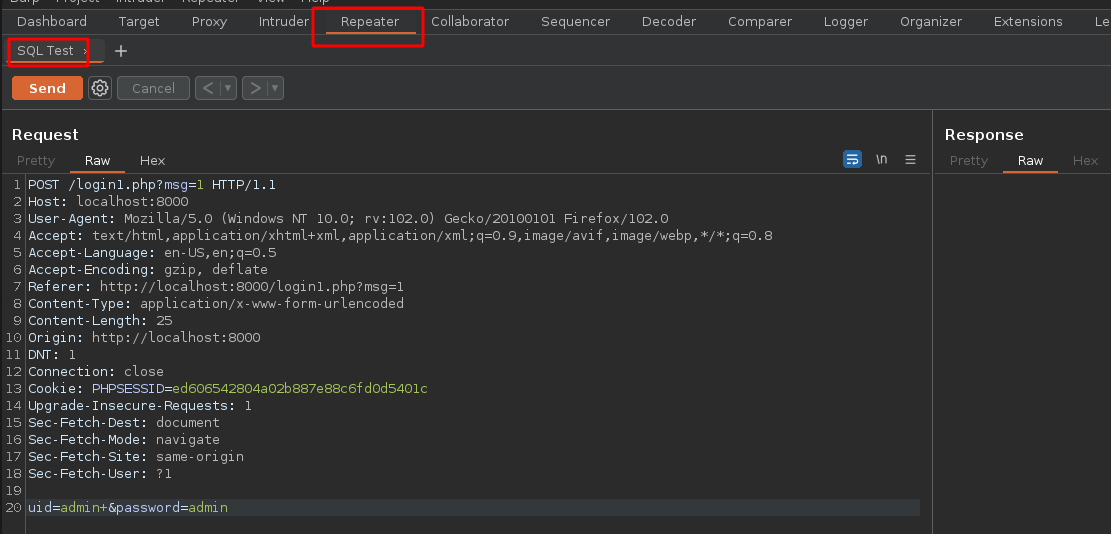
## Repeater:
> Repeater — это инструмент, который позволяет пользователям повторно отправлять HTTP- и HTTPS-запросы. Это полезно для тестирования различных входных данных и проверки ответа сервера. Он также полезен для выявления уязвимостей, поскольку позволяет пользователям проверять разные значения и обнаруживать неожиданные ответы.
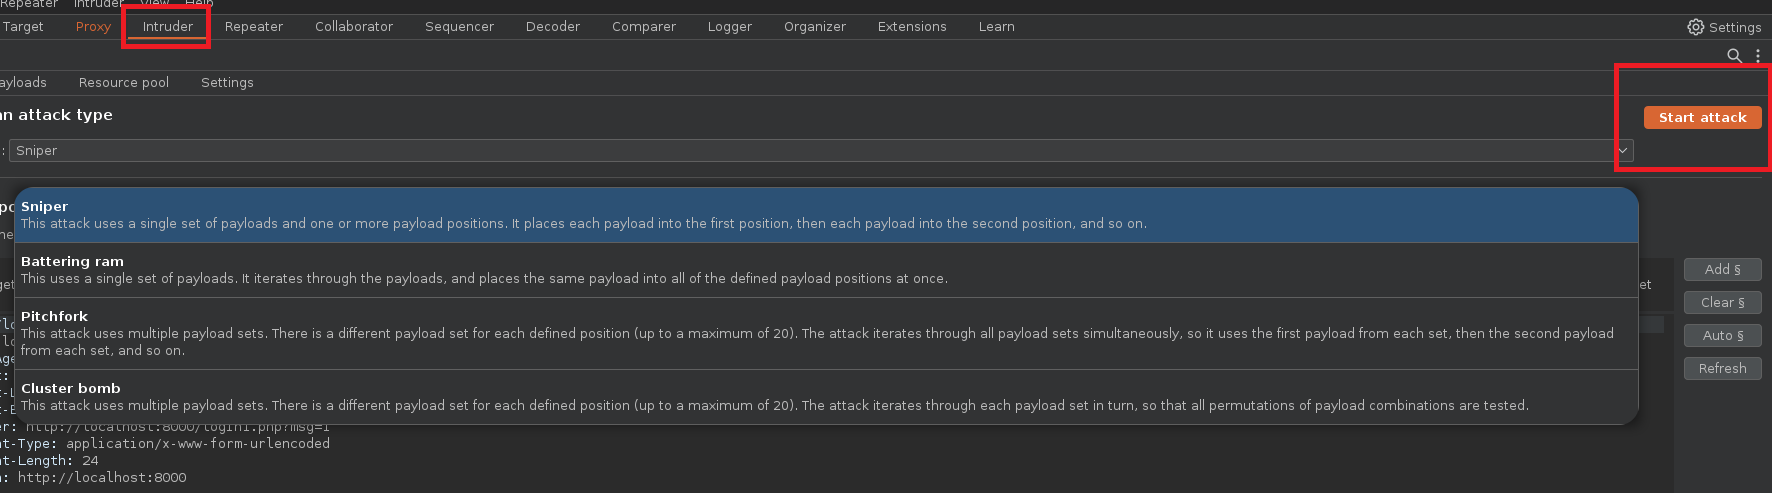
## Intruder:
> Intruder: это инструмент, используемый для автоматизации атак грубой силы. Пользователи могут задавать разные полезные нагрузки для разных частей запроса, таких как URL, тело запроса и заголовки. Затем Intruder автоматизирует выполнение запросов с использованием разных полезных нагрузок, а пользователи могут анализировать ответы для выявления уязвимостей.
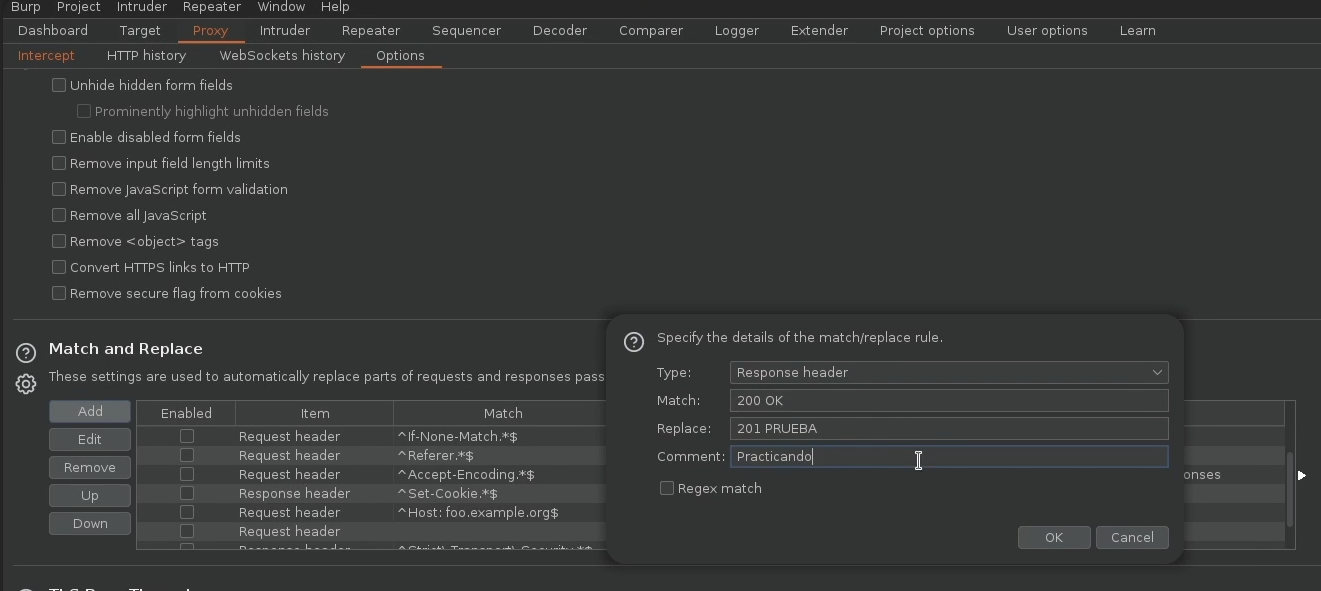
## Proxy:
> Proxy: это основной инструмент Burp Suite, который выступает посредником между веб-браузером и веб-сервером. Он позволяет пользователям перехватывать и изменять HTTP- и HTTPS-запросы и ответы, передаваемые между браузером и сервером. Proxy также полезен для выявления уязвимостей, поскольку позволяет пользователям изучать трафик и анализировать запросы и ответы.
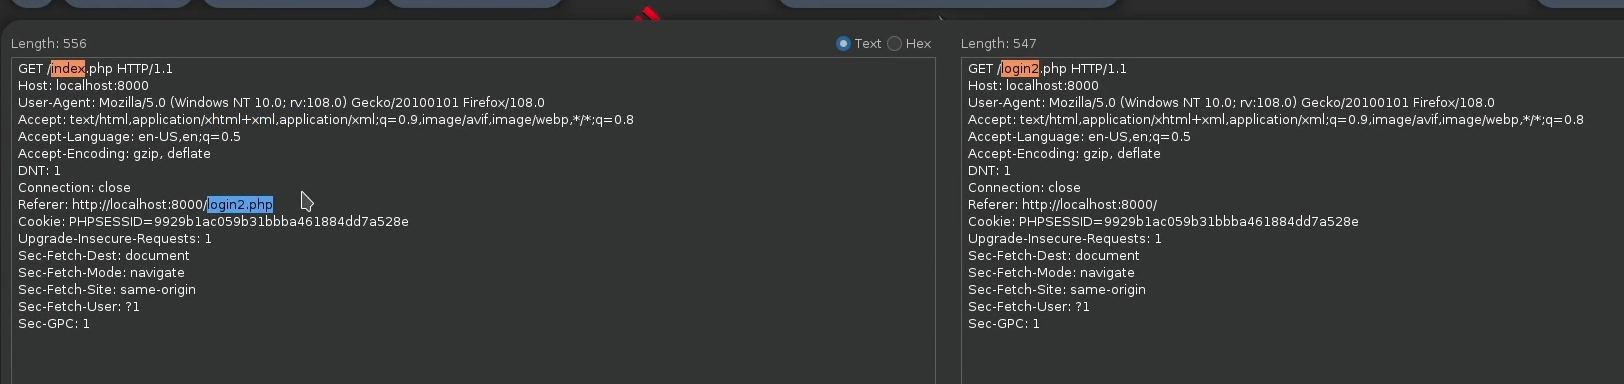
## Comparer:
> Comparer: это инструмент, используемый для сравнения двух HTTP- или HTTPS-запросов. Это полезно для обнаружения различий между запросами и ответами и анализа безопасности приложения.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/hacking-tools/web/burpsuite.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.