> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/authentication/username-enumeration-via-account-lock.md).
# Перечисление пользователей через блокировку учётной записи
Заметки по лабораторным работам PortSwigger Web Security Academy о перечислении пользователей через блокировку учётной записи, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Определение имени пользователя через блокировку учётной записи
Приложение устанавливает блокировку учётной записи после нескольких неудачных попыток, но логика несовершенна. Это можно использовать для:
1. Найдите действительное имя пользователя.
2. Подберите пароль методом грубой силы.
3. Перейдите на страницу его учётной записи.
Предоставленные списки:
* Эта **блокировка учётной записи** происходит \*\*только если имя пользователя действительно\*\*.
* Для несуществующих пользователей, даже после нескольких попыток, поведение остаётся иным (нет реальной блокировки, то же сообщение/ответ).
* Таким образом, можно отличить существующего пользователя от несуществующего только по ответам.
#### 1. Определение действительного имени пользователя
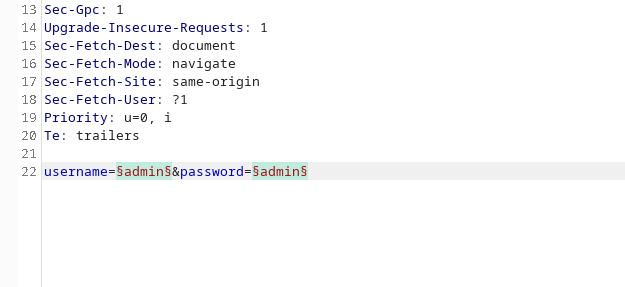
1. Отправляйте запросы на вход в **режиме Intruder** с **Кластерная бомба** техникой:
* Набор кандидатов для поля имени пользователя.
* Набор паролей, чтобы вызвать несколько сбоев.
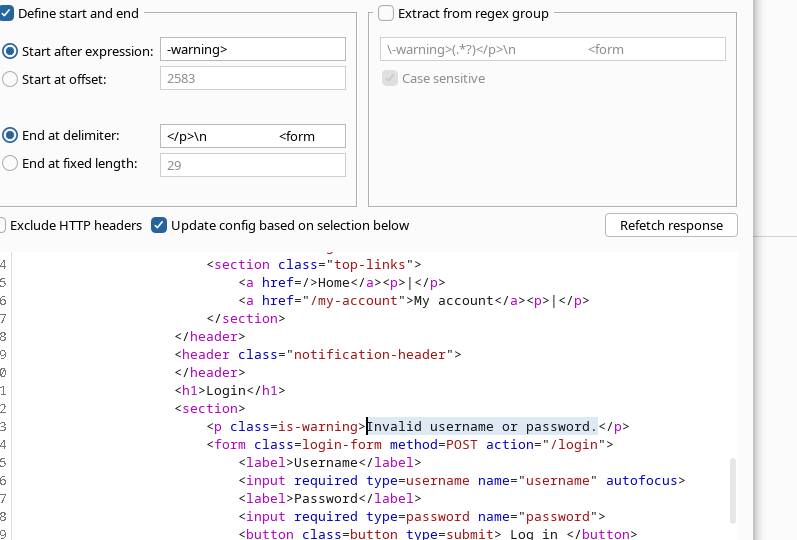
2. Настройте \*\*правило соответствия (regex)\*\* для фильтрации ответов, содержащих сообщение:
* `Неверное имя пользователя или пароль.`
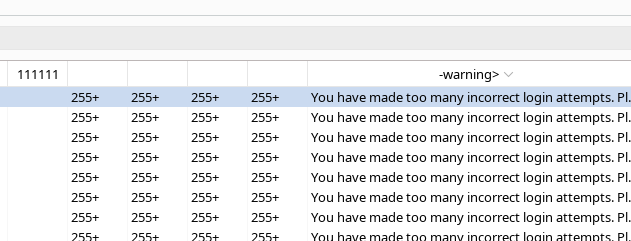
* Анализируйте результаты:
* **Неверные** учётные записи сохраняют одинаковое поведение.
* Для действующей \*\*учётной записи\*\* после нескольких неудачных попыток ответ меняется (блокировка).
1. Судя по ответам, мы замечаем, что имя пользователя **`akamai`** отличается от остальных и выявляет это поведение, связанное с блокировкой учётной записи. / → \*\*`akamai` распознаётся как действительное имя пользователя. \*\*
#### 2. Грубый подбор пароля действующей учётной записи
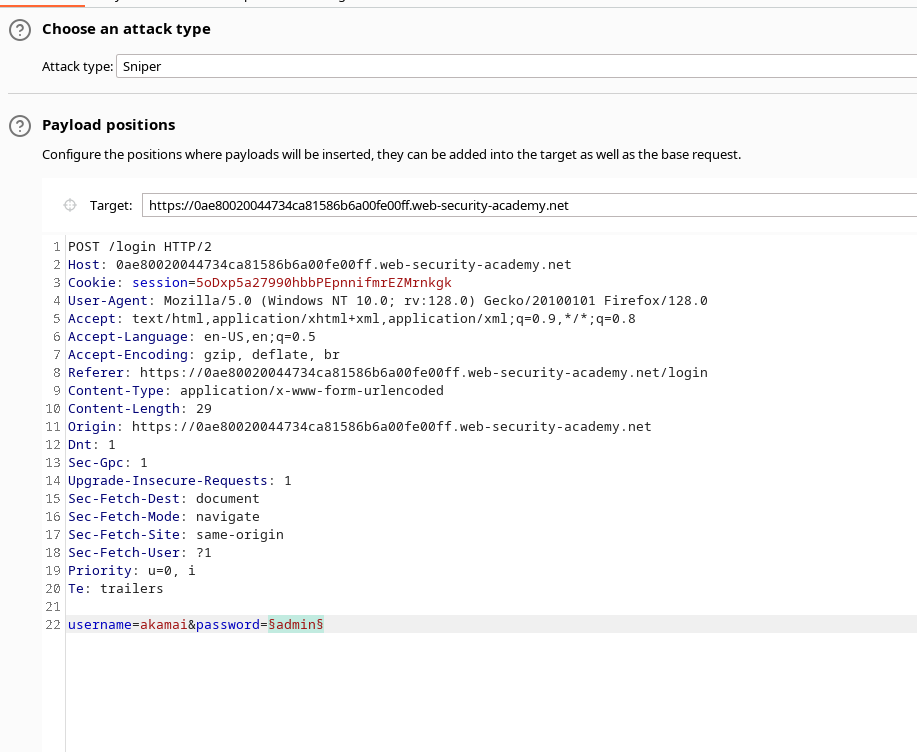
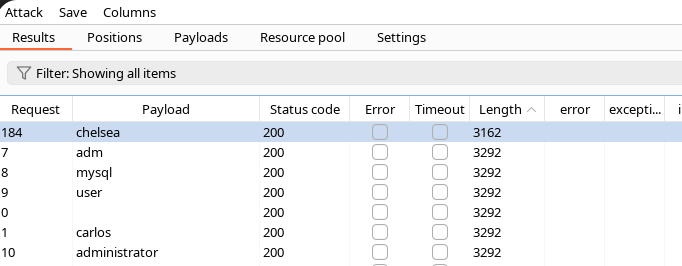
1. Как только `akamai` будет определён как действительный пользователь, Intruder перезапускается в **режиме Sniper**:
* Поле имени пользователя остаётся привязанным к `akamai`.
* Только **пароль** используется с предоставленным списком слов (пароли лаборатории аутентификации).
1. Ответы снова проверяются, включая:
* Код состояния \*\*HTTP\*\*.
* Размер тела ответа.
* Отсутствие или изменение сообщения об ошибке.
2. При тестировании **`chelsea`** пароль, ответ отличается (например, \*\*код HTTP отличается\*\* от других попыток). / → Делается вывод, что пара **`akamai` / `chelsea`** верна.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/authentication/username-enumeration-via-account-lock.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.